


 首页
中国发布首个金融行业智能体安全标准
除非获得相关金融机构的明确授权,否则严禁对金融应用程序进行自动化交互。
8月27日,北京金融科技产业联盟发布了《金融应用中智能体技术安全要求》,标志着首个专门针对金融服务中AI智能体安全的行业标准正式出台。该指南规定,未经金融机构明确同意,移动设备上的第三方智能体不得自动读取或操作金融应用程序的图形用户界面(GUI)。此外,当通过麦克风、屏幕截图或共享权限访问数据时,智能体必须遵守主机应用程序建立的安全协议。行业专家将此框架描述为“双重授权”,即任何金融应用程序操作均需获得用户同意和机构批准。
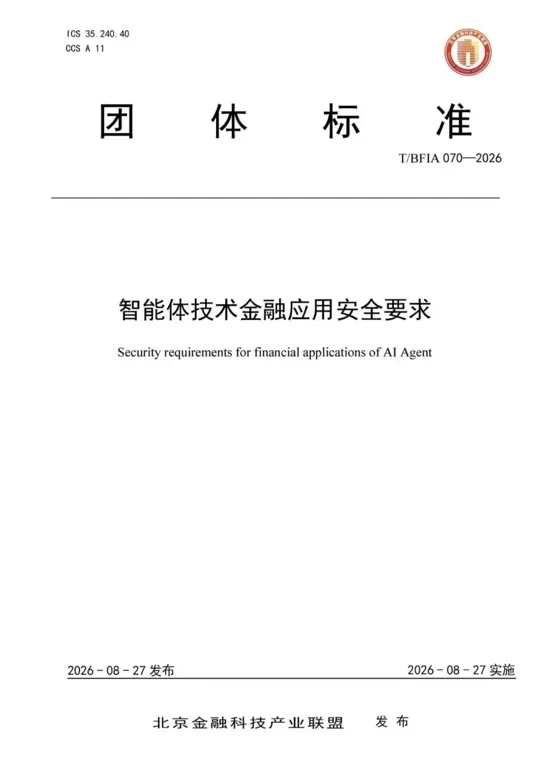
该标准由北京国家金融科技认证中心牵头制定,涉及中国邮政储蓄银行、中国工商银行、中国银联、中国银行、交通银行和华夏银行等主要金融机构,以及华为、蚂蚁集团、火山引擎和腾讯云等科技巨头的合作。它为开发AI智能体的金融机构和技术公司提供了全面的安全框架,涵盖初始化、模型推理、身份验证、数据隐私和合规性等方面。此举是中国首个针对金融背景下智能体安全的团体标准。
继2025年12月一款配备AI助手的智能手机发布后,用户报告称在多个银行应用程序中出现了未经授权的登录和支付异常。到当月6日,该助手的金融操作功能被禁用,凸显了当时存在的监管空白。
随着AI智能体在金融服务中的普及,对其广泛权限的担忧日益加剧。一位金融科技专家指出,许多智能体绕过官方API,转而使用屏幕读取、模拟点击和光学字符识别(OCR)来解析界面文本。虽然这种方法提供了广泛的兼容性,但它规避了开发者的权限控制、风险管理系统和责任框架。在支付和财富管理受监管领域,此类未经授权的操作对用户账户和资金安全构成直接风险。
2026年5月,国家互联网信息办公室、国家发展和改革委员会和工业和信息化部联合发布了《智能体规范化应用与创新发展的实施意见》,强调需要规范智能体的权限和行为。到了7月,发布了《人工智能智能体互联互通》(GB/Z185.1~185.7—2026)国家技术指导文件,以及国家市场监督管理总局发布的关于“智能体应用安全基本要求”的强制性国家标准计划。7月15日,国家互联网信息办公室还宣布了七项新的终端侧生成式AI服务的备案。
设备制造商越来越倾向于调整其技术策略,以优先考虑开发者的同意。例如,最新款的豆包手机改变了与阿里巴巴和腾讯等超级应用的合作模式,即使在用户授权后也取消了屏幕读取和点击模拟功能。只有当应用程序提供MCP服务并明确允许控制时,才会授予访问权限。同样,阶跃星辰STEPX Neo采用GUI-MCP协议,允许开发者定义可访问性的范围。2026年6月,微信和荣耀推出了A2A(智能体对智能体)功能,使语音助手能够通过主动API集成,通过微信发起通话或发送消息。这在用户同意之外创建了一个二次授权层。在全球范围内,谷歌和三星在Galaxy S26系列中采用了类似的系统开放权限模式,并与应用程序合作。
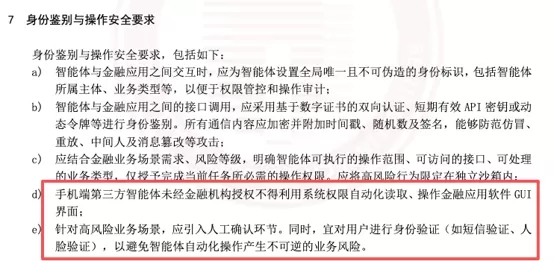
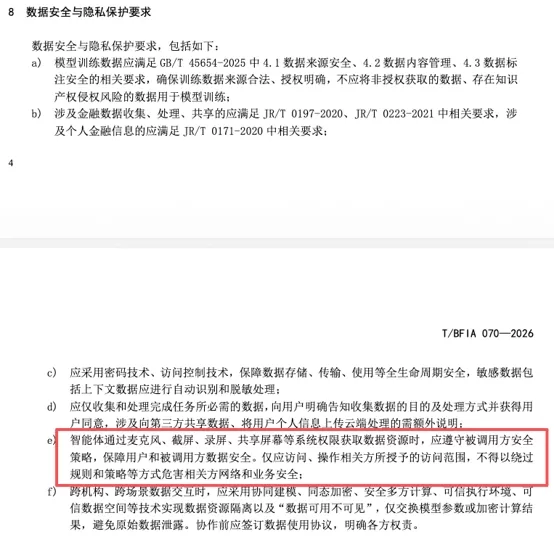
标准链接:
全文链接:北京金融科技产业联盟 - 团体标准
相关文章
 LetinAR 融资 1850 万美元,光学模块助力下一代智能眼镜
想象一下,你正骑着摩托车以每小时 160 公里的速度行驶,此时一个导航箭头直接出现在路面上,指引你转弯。无需查看手机,也无需瞥一眼仪表盘,关键数据通过嵌入头盔的紧凑镜子无缝融入你的视野。这并非科幻电影中的场景——它可能很快出现在欧洲街头,甚至可能在今年就实现。这仅仅是智能眼镜革命的开端。近年来,各大科技巨头已悄然(有时是高调地)投资该领域:Meta 自 2023 年以来一直在优化其搭载 AI 功能的 Ray-Ban 眼镜;Google 正在开发 Android XR 生态系统;Apple 的
埃森哲与 Anthropic 合作推出首个嵌入式 AI 评估器
达里奥·阿莫迪(Dario Amodei)提出的在人工智能实验室内部嵌入独立安全评估机构的倡议正在成为现实:Anthropic 宣布,来自科技咨询公司埃森哲(Accenture)的员工将驻场审计其模型和人员。根据一篇博客文章,Anthropic 表示,埃森哲于今年一月收购的人工智能子公司 Faculty 将开始“评估和红队测试模型,进行对齐评估,并测试模型的安全防护机制”。两家机构预计在未来五年内为该倡议投入至少 10 亿美元。Anthropic 选择埃森哲令许多人工智能观察人士——以及金融
美国国家科学基金会将投资9000万美元,建立三个新的技术中心,其中包括机器人技术
科学与技术中心在高校、工业界和政府之间建立持久的合作伙伴关系,以加速新想法和技术在科学发现中的应用。| 图片来源:美国国家科学基金会,从左至右:印第安纳大学布卢明顿分校;密歇根州立大学工程学院;布莱恩·斯通塞拉蒂和凯拉·马修斯,耶鲁大学美国国家科学基金会(NSF)昨日宣布,将在五年内投资 9000 万美元,支持三个新的科学与技术中心(NSF STC)。NSF 将在初始五年期间,每年向这三个中心各分配 600 万美元。在最初的五年后,这些中心将有机会竞争最多五年的额外支持。基金会表示,这些中心将推
相关专题推荐
写作
 最佳长篇文章 AI 写作助手:更快生成大纲与初稿
2026 年最新最佳长文 AI 写作助手:更快生成大纲与初稿。XIX.AI 精选了高评分且值得尝试的工具,提供强大且具有变革性的支持,显著提升写作效率。您将找到详细的免费与付费对比、真实世界测试以及每周更新的排名。立即探索,发现您的完美工具,并开始创作,以释放您的 AI 优势。
 8 个工具
 xix.ai
教育与学习
ChatGPT学习工具:备考、单词卡和作业解答
2026年最新最佳ChatGPT学习工具:备考、单词卡和作业解析! XIX.AI 精心整理了一份广受好评的强力工具榜单,这些颠覆性的工具旨在提升您的工作效率。这些必试方案提供了免费与付费版本的对比、实际测试结果以及详细排名,助您找到最适合的高效备考和作业辅助方案。立即探索,解锁您的AI优势!
10 个工具
xix.ai
教育与学习
用于备考的AI学习规划工具
2026年最新、最受好评的AI备考计划工具已登陆XIX.AI!这份精心精选的合集汇集了功能强大、颠覆传统的工具,可帮助您优化复习流程、提升专注力,并制定个性化的学习计划。 我们通过实际测试甄选出顶尖产品,提供免费与付费版本的对比分析,并每周更新排行榜。这些必试解决方案旨在最大限度地提高您的学习效率,助您在每场考试中取得优异成绩。立即探索,找到最适合您的工具!
14 个工具
xix.ai
搜索引擎优化
最适合助力自然流量增长的顶级 AI 关键词缺口分析工具
2026年最前沿、评分最高的AI关键词分析工具,助力内容自然增长!XIX.AI精心挑选了一系列功能强大且能颠覆常规工作的优质工具,这些工具还会定期更新排名并经过实际应用测试。您还可以查看详细的免费版与付费版对比信息,从而选出最适合自己的方案,提升内容创作效率,发挥AI带来的优势。立即探索吧!
8 个工具
xix.ai
搜索引擎优化
AI 内部链接工具,助您优化网站结构
2026年最新、最受好评的AI内部链接工具,助您优化网站结构,尽在XIX.AI!这份精心精选的合集汇集了功能强大、具有颠覆性的解决方案,这些工具均经过实际测试,可带来卓越的效果。 获取免费版与付费版的对比分析,查看排名,并发现必试选项,以提升您网站的SEO表现并优化内容组织。立即探索,释放您的AI优势!
11 个工具
xix.ai
生产率
日常工作中最实用的 AI 笔记整理工具
2026年最新、最优秀、评分最高的日常办公用AI笔记整理工具现已在XIX.AI上亮相!这份精心筛选的清单汇集了经过实际应用测试与严格评分体系认证的强大工具,能够显著提升工作效率。您还将看到详细的免费版与付费版对比信息,助您挑选出最符合自身需求的工具。立即探索,找到最适合您的工具,让AI助力您在日常工作中更具优势!
11 个工具
xix.ai

 评论 (0)
0/500
除非获得相关金融机构的明确授权,否则严禁对金融应用程序进行自动化交互。
8月27日,北京金融科技产业联盟发布了《金融应用中智能体技术安全要求》,标志着首个专门针对金融服务中AI智能体安全的行业标准正式出台。该指南规定,未经金融机构明确同意,移动设备上的第三方智能体不得自动读取或操作金融应用程序的图形用户界面(GUI)。此外,当通过麦克风、屏幕截图或共享权限访问数据时,智能体必须遵守主机应用程序建立的安全协议。行业专家将此框架描述为“双重授权”,即任何金融应用程序操作均需获得用户同意和机构批准。
该标准由北京国家金融科技认证中心牵头制定,涉及中国邮政储蓄银行、中国工商银行、中国银联、中国银行、交通银行和华夏银行等主要金融机构,以及华为、蚂蚁集团、火山引擎和腾讯云等科技巨头的合作。它为开发AI智能体的金融机构和技术公司提供了全面的安全框架,涵盖初始化、模型推理、身份验证、数据隐私和合规性等方面。此举是中国首个针对金融背景下智能体安全的团体标准。
继2025年12月一款配备AI助手的智能手机发布后,用户报告称在多个银行应用程序中出现了未经授权的登录和支付异常。到当月6日,该助手的金融操作功能被禁用,凸显了当时存在的监管空白。
随着AI智能体在金融服务中的普及,对其广泛权限的担忧日益加剧。一位金融科技专家指出,许多智能体绕过官方API,转而使用屏幕读取、模拟点击和光学字符识别(OCR)来解析界面文本。虽然这种方法提供了广泛的兼容性,但它规避了开发者的权限控制、风险管理系统和责任框架。在支付和财富管理受监管领域,此类未经授权的操作对用户账户和资金安全构成直接风险。
2026年5月,国家互联网信息办公室、国家发展和改革委员会和工业和信息化部联合发布了《智能体规范化应用与创新发展的实施意见》,强调需要规范智能体的权限和行为。到了7月,发布了《人工智能智能体互联互通》(GB/Z185.1~185.7—2026)国家技术指导文件,以及国家市场监督管理总局发布的关于“智能体应用安全基本要求”的强制性国家标准计划。7月15日,国家互联网信息办公室还宣布了七项新的终端侧生成式AI服务的备案。
设备制造商越来越倾向于调整其技术策略,以优先考虑开发者的同意。例如,最新款的豆包手机改变了与阿里巴巴和腾讯等超级应用的合作模式,即使在用户授权后也取消了屏幕读取和点击模拟功能。只有当应用程序提供MCP服务并明确允许控制时,才会授予访问权限。同样,阶跃星辰STEPX Neo采用GUI-MCP协议,允许开发者定义可访问性的范围。2026年6月,微信和荣耀推出了A2A(智能体对智能体)功能,使语音助手能够通过主动API集成,通过微信发起通话或发送消息。这在用户同意之外创建了一个二次授权层。在全球范围内,谷歌和三星在Galaxy S26系列中采用了类似的系统开放权限模式,并与应用程序合作。
标准链接:
全文链接:北京金融科技产业联盟 - 团体标准








 LetinAR 融资 1850 万美元,光学模块助力下一代智能眼镜
想象一下,你正骑着摩托车以每小时 160 公里的速度行驶,此时一个导航箭头直接出现在路面上,指引你转弯。无需查看手机,也无需瞥一眼仪表盘,关键数据通过嵌入头盔的紧凑镜子无缝融入你的视野。这并非科幻电影中的场景——它可能很快出现在欧洲街头,甚至可能在今年就实现。这仅仅是智能眼镜革命的开端。近年来,各大科技巨头已悄然(有时是高调地)投资该领域:Meta 自 2023 年以来一直在优化其搭载 AI 功能的 Ray-Ban 眼镜;Google 正在开发 Android XR 生态系统;Apple 的
 埃森哲与 Anthropic 合作推出首个嵌入式 AI 评估器
达里奥·阿莫迪(Dario Amodei)提出的在人工智能实验室内部嵌入独立安全评估机构的倡议正在成为现实:Anthropic 宣布,来自科技咨询公司埃森哲(Accenture)的员工将驻场审计其模型和人员。根据一篇博客文章,Anthropic 表示,埃森哲于今年一月收购的人工智能子公司 Faculty 将开始“评估和红队测试模型,进行对齐评估,并测试模型的安全防护机制”。两家机构预计在未来五年内为该倡议投入至少 10 亿美元。Anthropic 选择埃森哲令许多人工智能观察人士——以及金融
美国国家科学基金会将投资9000万美元,建立三个新的技术中心,其中包括机器人技术
科学与技术中心在高校、工业界和政府之间建立持久的合作伙伴关系,以加速新想法和技术在科学发现中的应用。| 图片来源:美国国家科学基金会,从左至右:印第安纳大学布卢明顿分校;密歇根州立大学工程学院;布莱恩·斯通塞拉蒂和凯拉·马修斯,耶鲁大学美国国家科学基金会(NSF)昨日宣布,将在五年内投资 9000 万美元,支持三个新的科学与技术中心(NSF STC)。NSF 将在初始五年期间,每年向这三个中心各分配 600 万美元。在最初的五年后,这些中心将有机会竞争最多五年的额外支持。基金会表示,这些中心将推
2026 年最新最佳长文 AI 写作助手:更快生成大纲与初稿。XIX.AI 精选了高评分且值得尝试的工具,提供强大且具有变革性的支持,显著提升写作效率。您将找到详细的免费与付费对比、真实世界测试以及每周更新的排名。立即探索,发现您的完美工具,并开始创作,以释放您的 AI 优势。
8 个工具
xix.ai
2026年最新最佳ChatGPT学习工具:备考、单词卡和作业解析! XIX.AI 精心整理了一份广受好评的强力工具榜单,这些颠覆性的工具旨在提升您的工作效率。这些必试方案提供了免费与付费版本的对比、实际测试结果以及详细排名,助您找到最适合的高效备考和作业辅助方案。立即探索,解锁您的AI优势!
10 个工具
xix.ai
2026年最新、最受好评的AI备考计划工具已登陆XIX.AI!这份精心精选的合集汇集了功能强大、颠覆传统的工具,可帮助您优化复习流程、提升专注力,并制定个性化的学习计划。 我们通过实际测试甄选出顶尖产品,提供免费与付费版本的对比分析,并每周更新排行榜。这些必试解决方案旨在最大限度地提高您的学习效率,助您在每场考试中取得优异成绩。立即探索,找到最适合您的工具!
14 个工具
xix.ai
2026年最前沿、评分最高的AI关键词分析工具,助力内容自然增长!XIX.AI精心挑选了一系列功能强大且能颠覆常规工作的优质工具,这些工具还会定期更新排名并经过实际应用测试。您还可以查看详细的免费版与付费版对比信息,从而选出最适合自己的方案,提升内容创作效率,发挥AI带来的优势。立即探索吧!
8 个工具
xix.ai
2026年最新、最受好评的AI内部链接工具,助您优化网站结构,尽在XIX.AI!这份精心精选的合集汇集了功能强大、具有颠覆性的解决方案,这些工具均经过实际测试,可带来卓越的效果。 获取免费版与付费版的对比分析,查看排名,并发现必试选项,以提升您网站的SEO表现并优化内容组织。立即探索,释放您的AI优势!
11 个工具
xix.ai
2026年最新、最优秀、评分最高的日常办公用AI笔记整理工具现已在XIX.AI上亮相!这份精心筛选的清单汇集了经过实际应用测试与严格评分体系认证的强大工具,能够显著提升工作效率。您还将看到详细的免费版与付费版对比信息,助您挑选出最符合自身需求的工具。立即探索,找到最适合您的工具,让AI助力您在日常工作中更具优势!
11 个工具
xix.ai












