


 首頁
OpenAI 推出開源 Codex 安全 CLI,以發現 CI 中的漏洞
7月29日,OpenAI 推出了一款針對程式碼倉庫的專業安全掃描工具。該工具名為 Codex Security CLI,是一款開源命令列實用程式,旨在幫助開發者掃描程式碼庫、檢測並驗證安全漏洞,並將這些檢查無縫整合到持續整合和持續交付(CI/CD)管道中。
值得注意的是,該工具在正式釋出前已被發現。OpenAI 將其描述為早期版本,並計劃根據使用者反饋增強其功能。該工具具備命令列介面和 TypeScript SDK,允許開發者直接從終端掃描倉庫、審查程式碼修改、跨執行週期監控安全問題,並確認漏洞是否已修復。
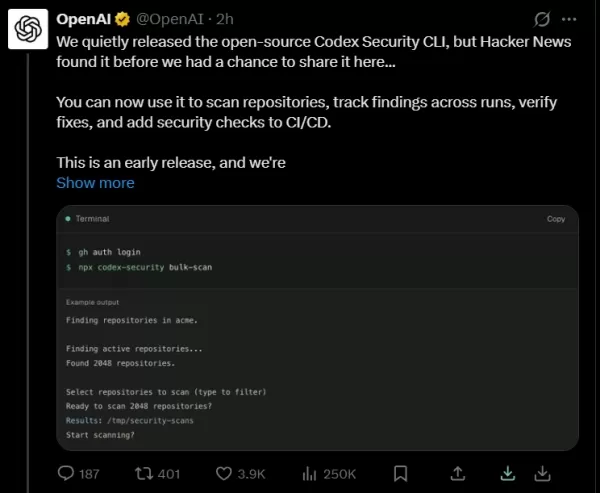
當整合到 CI/CD 工作流中時,活躍開發的軟體專案可以在每次構建時自動執行安全檢查,從而在程式碼合併前降低潛在風險。設定過程十分簡單:開發者可以透過 npm 安裝 @openai/codex-security 包,使用 npx 命令訪問幫助文件,登入並逐步掃描當前目錄,以揭示倉庫的安全狀態。
在執行之前,系統需要 Node.js 22 或更高版本、Python 3.10 或更高版本,以及適當的 Codex Security 訪問許可權。在 CI 環境中,無需手動登入;只需設定 OPENAI_API_KEY 環境變數即可實現自動身份驗證。該工具支援 ChatGPT 賬戶登入和 API 金鑰認證,並透過引數指定首選方法。對於 TypeScript 專案,官方 SDK 提供了在掃描後檢索報告路徑的介面。
每次掃描的跟蹤記錄都儲存在 Codex Security 工作目錄中。如果預設路徑不可寫,開發者可以使用 CODEX_SECURITY_STATE_DIR 變數指定替代目錄。該程式碼現已在 GitHub 上的 openai/codex-security 倉庫中公開,供任何希望進行程式碼健康檢查的人員使用。透過將安全檢查從手動抽查轉變為單一的命令列指令,軟體供應鏈中最薄弱的防線正在得到主動加強。
相關文章
 Anthropic 達成 15 億美元版權協議,以補償 50 萬件作品
週一,美國聯邦法院批准了一項價值15億美元的集體訴訟和解協議,該協議在Anthropic與作者及出版商聯盟之間達成,路透社對此進行了報道。這筆交易解決了Anthropic在訓練其AI模型期間涉嫌侵犯版權的持續訴訟,該公司現在必須開始向受影響的版權持有者支付賠償。美國加利福尼亞北區聯邦地區法院法官Araceli Martinez-Olguin簽署了最終命令,確認了該協議。此前,已退休的法官William Alsup曾作出臨時批准,他此前裁定Anthropic非法下載並儲存了數百萬本受版權保護的書籍
微信 WeMM-Embedding 以每日十億次呼叫量賦能朋友圈搜尋與影片精選
9月4日,微信AI宣佈開源其通用多模態嵌入模型WeMM-Embedding。該模型提供2B、4B和9B三種版本,支援文字、影象、影片、視覺文件以及任意交錯的多模態輸入。據微信員工@KeCunXiaoJiang介紹,微信視覺團隊開源的多模態模型WeMM-Embedding,透過將文字、影象和影片置於共享語義空間中進行比較和檢索,使系統能夠同時理解這些內容。已應用於朋友圈搜尋和影片推薦等場景他透露,該模型在微信內部得到廣泛應用——朋友圈搜尋、影片推薦、公眾號推薦以及微信電商均在使用該模型,日呼叫量達
小紅書、北京大學、上海交通大學聯合釋出 HYPIC,可將混合注意力模型的首 Token 延遲降低 3.25 倍
大型模型服務的核心焦點正從單輪對話轉向檢索增強問答、多文件摘要以及長程智慧體。這些新興工作負載具有一個關鍵特徵:單個請求的提示詞通常由數十至數百個語義獨立的片段組成,包括檢索到的文件、技能描述、記憶檔案以及之前的對話輪次,所有片段被組裝成從數萬到數十萬詞元不等的超長上下文。在此規模下,預填充階段主導了每個請求的計算成本,成為服務提供商最顯著的支出。更關鍵的是,快取未命中可能導致首詞延遲(TTFT)飆升至數秒,嚴重損害使用者體驗。業界採用了兩種降低成本策略。第一種是位置無關快取(PIC),它放寬了嚴
相關專題推薦
設計與藝術
 頂尖 AI 插畫工具:更快地創作編輯畫面與封面插圖
2026 年最新高評分 AI 插畫工具:我們精心挑選的清單收錄了功能強大、設計出色的工具,能助您快速創作出令人驚豔的編輯場景與吸睛的封面藝術。每項選項均經過嚴格的實際測試,並提供免費版與付費版的比較,協助您找到最適合您工作流程的工具。 立即嘗試這些不可錯過的解決方案,釋放您的人工智慧優勢,並提升您的創意生產力。現在就前往 XIX.AI 探索吧。
 10 個工具
 xix.ai
教育與學習
頂尖 AI 補習老師助您備考:練習數學、科學和英語
2026 年最新、評價最高的考試備考 AI 輔導工具,盡在 XIX.AI!我們精心挑選的清單收錄了多款強大且顛覆傳統的工具,提供免費與付費版本的比較、實際測試,以及每週更新的排行榜。這些工具能幫助您提升寫作效率、簡化複雜主題的學習,並釋放您的學術潛能。 立即探索,發掘最適合您的備考工具,並從今天開始創作,釋放您的 AI 優勢!
10 個工具
xix.ai
金融
用於個人財務管理的 AI 預算規劃工具
2026 年最新最佳頂級評分 AI 預算規劃工具,專為個人財務管理打造,現已登陸 XIX.AI!本精選合集收錄了強大且具顛覆性的解決方案,助您開展實際測試、理解消費習慣,並制定個性化計劃以提升生產力。享受免費與付費版的對比及詳細排名。這些必試工具旨在簡化財務管理,助您釋放 AI 優勢。立即探索!
11 個工具
xix.ai
健康與養生
AI 睡眠追蹤助手:透過更佳的睡前習慣提升恢復效果
2026 年最新精選、評價最高的 AI 睡眠追蹤助手,助您獲得最佳恢復效果。這份全面更新的每週指南收錄了強大的工具,提供實際測試報告、免費與付費版本的比較,以及詳細排名,協助您找到必試的解決方案,以提升睡眠品質並培養更好的就寢習慣。 立即造訪 XIX.AI,解鎖您的 AI 優勢。
10 個工具
xix.ai
數據分析
用於產品與營收分析的 AI SQL 協作助手
2026 年最新最佳、評價最高的 AI SQL 輔助工具,專為產品與營收分析打造! XIX.AI 精心甄選了一系列強大且顛覆業界的必試工具,這些工具均經過實戰測試,並透過每週更新的排行榜進行評比。這些工具能透過加速資料分析、簡化複雜查詢,並產生精準洞察來推動更明智的商業決策,從而大幅提升使用者生產力。立即探索,發掘最適合您的工具,釋放您的 AI 優勢!
14 個工具
xix.ai
教育與學習
最佳的「教學型」AI 作業輔助工具:學習概念,而不僅是答案
2026 年最新最佳高評價 AI 作業輔助工具:不僅提供答案,更教授核心概念。專為學生打造的強大工具,必試精選清單,每週更新,免費與付費版本比較,實際測試,精準排名,助您充分發揮學習潛能。立即探索,發掘最適合您的工具,讓學習更聰明。
10 個工具
xix.ai

 評論 (0)
0/500
7月29日,OpenAI 推出了一款針對程式碼倉庫的專業安全掃描工具。該工具名為 Codex Security CLI,是一款開源命令列實用程式,旨在幫助開發者掃描程式碼庫、檢測並驗證安全漏洞,並將這些檢查無縫整合到持續整合和持續交付(CI/CD)管道中。
值得注意的是,該工具在正式釋出前已被發現。OpenAI 將其描述為早期版本,並計劃根據使用者反饋增強其功能。該工具具備命令列介面和 TypeScript SDK,允許開發者直接從終端掃描倉庫、審查程式碼修改、跨執行週期監控安全問題,並確認漏洞是否已修復。
當整合到 CI/CD 工作流中時,活躍開發的軟體專案可以在每次構建時自動執行安全檢查,從而在程式碼合併前降低潛在風險。設定過程十分簡單:開發者可以透過 npm 安裝 @openai/codex-security 包,使用 npx 命令訪問幫助文件,登入並逐步掃描當前目錄,以揭示倉庫的安全狀態。
在執行之前,系統需要 Node.js 22 或更高版本、Python 3.10 或更高版本,以及適當的 Codex Security 訪問許可權。在 CI 環境中,無需手動登入;只需設定 OPENAI_API_KEY 環境變數即可實現自動身份驗證。該工具支援 ChatGPT 賬戶登入和 API 金鑰認證,並透過引數指定首選方法。對於 TypeScript 專案,官方 SDK 提供了在掃描後檢索報告路徑的介面。
每次掃描的跟蹤記錄都儲存在 Codex Security 工作目錄中。如果預設路徑不可寫,開發者可以使用 CODEX_SECURITY_STATE_DIR 變數指定替代目錄。該程式碼現已在 GitHub 上的 openai/codex-security 倉庫中公開,供任何希望進行程式碼健康檢查的人員使用。透過將安全檢查從手動抽查轉變為單一的命令列指令,軟體供應鏈中最薄弱的防線正在得到主動加強。








 Anthropic 達成 15 億美元版權協議,以補償 50 萬件作品
週一,美國聯邦法院批准了一項價值15億美元的集體訴訟和解協議,該協議在Anthropic與作者及出版商聯盟之間達成,路透社對此進行了報道。這筆交易解決了Anthropic在訓練其AI模型期間涉嫌侵犯版權的持續訴訟,該公司現在必須開始向受影響的版權持有者支付賠償。美國加利福尼亞北區聯邦地區法院法官Araceli Martinez-Olguin簽署了最終命令,確認了該協議。此前,已退休的法官William Alsup曾作出臨時批准,他此前裁定Anthropic非法下載並儲存了數百萬本受版權保護的書籍
 微信 WeMM-Embedding 以每日十億次呼叫量賦能朋友圈搜尋與影片精選
9月4日,微信AI宣佈開源其通用多模態嵌入模型WeMM-Embedding。該模型提供2B、4B和9B三種版本,支援文字、影象、影片、視覺文件以及任意交錯的多模態輸入。據微信員工@KeCunXiaoJiang介紹,微信視覺團隊開源的多模態模型WeMM-Embedding,透過將文字、影象和影片置於共享語義空間中進行比較和檢索,使系統能夠同時理解這些內容。已應用於朋友圈搜尋和影片推薦等場景他透露,該模型在微信內部得到廣泛應用——朋友圈搜尋、影片推薦、公眾號推薦以及微信電商均在使用該模型,日呼叫量達
 小紅書、北京大學、上海交通大學聯合釋出 HYPIC,可將混合注意力模型的首 Token 延遲降低 3.25 倍
大型模型服務的核心焦點正從單輪對話轉向檢索增強問答、多文件摘要以及長程智慧體。這些新興工作負載具有一個關鍵特徵:單個請求的提示詞通常由數十至數百個語義獨立的片段組成,包括檢索到的文件、技能描述、記憶檔案以及之前的對話輪次,所有片段被組裝成從數萬到數十萬詞元不等的超長上下文。在此規模下,預填充階段主導了每個請求的計算成本,成為服務提供商最顯著的支出。更關鍵的是,快取未命中可能導致首詞延遲(TTFT)飆升至數秒,嚴重損害使用者體驗。業界採用了兩種降低成本策略。第一種是位置無關快取(PIC),它放寬了嚴

2026 年最新高評分 AI 插畫工具:我們精心挑選的清單收錄了功能強大、設計出色的工具,能助您快速創作出令人驚豔的編輯場景與吸睛的封面藝術。每項選項均經過嚴格的實際測試,並提供免費版與付費版的比較,協助您找到最適合您工作流程的工具。 立即嘗試這些不可錯過的解決方案,釋放您的人工智慧優勢,並提升您的創意生產力。現在就前往 XIX.AI 探索吧。
10 個工具
xix.ai

2026 年最新、評價最高的考試備考 AI 輔導工具,盡在 XIX.AI!我們精心挑選的清單收錄了多款強大且顛覆傳統的工具,提供免費與付費版本的比較、實際測試,以及每週更新的排行榜。這些工具能幫助您提升寫作效率、簡化複雜主題的學習,並釋放您的學術潛能。 立即探索,發掘最適合您的備考工具,並從今天開始創作,釋放您的 AI 優勢!
10 個工具
xix.ai

2026 年最新最佳頂級評分 AI 預算規劃工具,專為個人財務管理打造,現已登陸 XIX.AI!本精選合集收錄了強大且具顛覆性的解決方案,助您開展實際測試、理解消費習慣,並制定個性化計劃以提升生產力。享受免費與付費版的對比及詳細排名。這些必試工具旨在簡化財務管理,助您釋放 AI 優勢。立即探索!
11 個工具
xix.ai

2026 年最新精選、評價最高的 AI 睡眠追蹤助手,助您獲得最佳恢復效果。這份全面更新的每週指南收錄了強大的工具,提供實際測試報告、免費與付費版本的比較,以及詳細排名,協助您找到必試的解決方案,以提升睡眠品質並培養更好的就寢習慣。 立即造訪 XIX.AI,解鎖您的 AI 優勢。
10 個工具
xix.ai

2026 年最新最佳、評價最高的 AI SQL 輔助工具,專為產品與營收分析打造! XIX.AI 精心甄選了一系列強大且顛覆業界的必試工具,這些工具均經過實戰測試,並透過每週更新的排行榜進行評比。這些工具能透過加速資料分析、簡化複雜查詢,並產生精準洞察來推動更明智的商業決策,從而大幅提升使用者生產力。立即探索,發掘最適合您的工具,釋放您的 AI 優勢!
14 個工具
xix.ai

2026 年最新最佳高評價 AI 作業輔助工具:不僅提供答案,更教授核心概念。專為學生打造的強大工具,必試精選清單,每週更新,免費與付費版本比較,實際測試,精準排名,助您充分發揮學習潛能。立即探索,發掘最適合您的工具,讓學習更聰明。
10 個工具
xix.ai












