


 Heim
OpenAI startet Open-Source-Codex-Security-CLI, um Schwachstellen in CI aufzudecken
Am 29. Juli stellte OpenAI ein spezialisiertes Sicherheitsscanning-Tool für Code-Repositories vor. Der Name dieses quelloffenen Befehlszeilenprogramms lautet Codex Security CLI. Es wurde entwickelt, um Entwicklern dabei zu helfen, Codebasen zu scannen, Sicherheitslücken zu erkennen und zu verifizieren sowie diese Prüfungen nahtlos in Continuous-Integration- und Continuous-Delivery-Pipelines (CI/CD) zu integrieren.
Bemerkenswerterweise wurde das Tool vor seiner offiziellen Veröffentlichung identifiziert. OpenAI beschreibt es als eine frühe Release-Version, mit dem Plan, seine Funktionen basierend auf Benutzerfeedback zu verbessern. Dank einer Befehlszeilenschnittstelle und eines TypeScript-SDK können Entwickler Repositories direkt über das Terminal scannen, Codeänderungen überprüfen, Sicherheitsprobleme über verschiedene Ausführungszyklen hinweg überwachen und bestätigen, ob Schwachstellen behoben wurden.
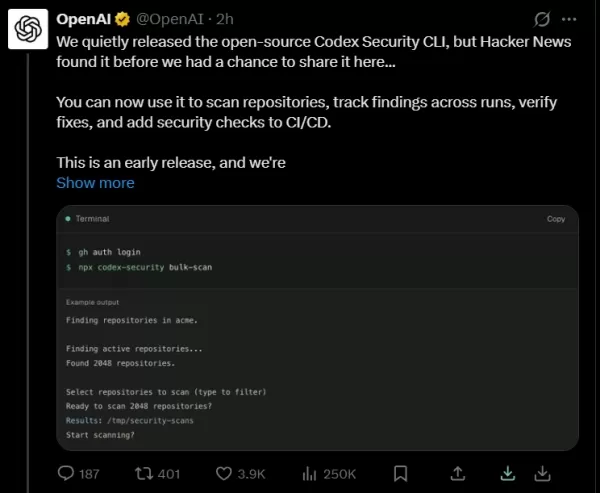
Bei der Integration in CI/CD-Workflows können aktiv entwickelte Softwareprojekte bei jedem Build automatisch Sicherheitsprüfungen durchführen, um potenzielle Risiken zu mindern, bevor Code zusammengeführt wird. Die Einrichtung ist unkompliziert: Entwickler können das Paket @openai/codex-security über npm installieren, den Befehl npx verwenden, um auf die Hilfedokumentation zuzugreifen, sich anzumelden und das aktuelle Verzeichnis schrittweise zu scannen, um den Sicherheitsstatus des Repositories offenzulegen.
Vor der Ausführung erfordert das System Node.js 22 oder höher, Python 3.10 oder höher sowie entsprechende Zugriffsrechte für Codex Security. In CI-Umgebungen ist eine manuelle Anmeldung nicht erforderlich; das einfache Festlegen der Umgebungsvariablen OPENAI_API_KEY ermöglicht eine automatische Authentifizierung. Das Tool unterstützt sowohl die Anmeldung über ein ChatGPT-Konto als auch die Authentifizierung über einen API-Schlüssel, wobei Parameter die bevorzugte Methode spezifizieren. Für TypeScript-Projekte bietet das offizielle SDK eine Schnittstelle, um den Pfad des Berichts nach dem Scannen abzurufen.
Jede Scan-Protokollspur wird im Arbeitsverzeichnis von Codex Security gespeichert. Wenn der Standardpfad nicht beschreibbar ist, können Entwickler die Variable CODEX_SECURITY_STATE_DIR verwenden, um ein alternatives Verzeichnis anzugeben. Der Code ist jetzt auf GitHub unter openai/codex-security verfügbar und steht jedem zur Verfügung, der eine Code-Gesundheitsprüfung durchführen möchte. Durch die Verlagerung von Sicherheitsprüfungen von manuellen Stichprobenkontrollen auf eine einzelne Befehlszeilenanweisung wird die verwundbarste Verteidigungslinie in der Softwarelieferkette proaktiv gestärkt.
Verwandter Artikel
 Boom im Rechenzentrum treibt Innovationen im US-Stromnetz voran
Die rasante Ausweitung der künstlichen Intelligenz hat zu einem massiven Anstieg des nationalen Energieverbrauchs geführt. Während Kritiker argumentieren, dass dieser Anstieg die alternde elektrische Infrastruktur des Landes belastet, bestehen weiter
Anthropic schließt 1,5-Milliarden-Dollar-Urheberrechtsvereinbarung ab, um 500.000 Werke zu entschädigen
Am Montag hat ein Bundesgericht der USA der endgültigen Genehmigung einer Vergleichszahlung in Höhe von 1,5 Milliarden US-Dollar zwischen Anthropic und einem Bündnis aus Autoren und Verlagen zugestimmt, wie Reuters berichtete. Der Vergleich beendet d
WeChat WeMM-Embedding ermöglicht die Suche in Moments und hebt Videos mit einer Milliarde täglichen Aufrufen hervor
Am 4. September kündigte WeChat AI die Open-Source-Veröffentlichung seines allgemeinen multimodalen Einbettungsmodells WeMM-Embedding an. Das Modell ist in den Versionen 2B, 4B und 9B verfügbar und unterstützt Text, Bilder, Videos, visuelle Dokumente
Empfehlungen zu verwandten Spezialthemen
Design & Kunst
 Die besten KI-Illustrationstools: Redaktionelle Szenen und Cover-Grafiken schneller erstellen
Die besten und am besten bewerteten KI-Illustrationstools 2026: Unsere sorgfältig zusammengestellte Liste enthält die leistungsstärksten Tools, mit denen Sie im Handumdrehen atemberaubende redaktionelle Szenen und auffällige Cover-Grafiken erstellen können. Jede Option wurde strengen Praxistests unterzogen und wird im Vergleich zwischen kostenlosen und kostenpflichtigen Versionen vorgestellt, damit Sie die perfekte Lösung für Ihren Arbeitsablauf finden können. Probieren Sie diese unverzichtbaren Lösungen noch heute aus, um Ihren KI-Vorteil zu nutzen und Ihre kreative Produktivität zu steigern. Entdecken Sie sie jetzt auf XIX.AI.
 10 Tools
 xix.ai
Bildung und Lernen
Die besten KI-Nachhilfelehrer für die Prüfungsvorbereitung: Üben Sie Mathematik, Naturwissenschaften und Englisch
Die besten und am besten bewerteten KI-Nachhilfetools für die Prüfungsvorbereitung des Jahres 2026 finden Sie hier auf XIX.AI! Unsere sorgfältig zusammengestellte Liste enthält leistungsstarke, bahnbrechende Tools, die einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, Tests aus der Praxis sowie wöchentlich aktualisierte Rankings bieten. Sie helfen Ihnen dabei, Ihre Schreibeffizienz zu steigern, das Erlernen komplexer Themen zu vereinfachen und Ihr akademisches Potenzial voll auszuschöpfen. Entdecken Sie jetzt Ihr perfektes Tool zur Prüfungsvorbereitung und legen Sie noch heute los, um Ihren KI-Vorteil zu nutzen!
10 Tools
xix.ai
Finanzen
KI-Budgetplanungstools für das persönliche Geldmanagement
2026 Neueste Besten Top-Bewertete KI-Budgetplanungs-Tools für persönliches Geldmanagement sind hier auf XIX.AI! Diese kuratierte Sammlung bietet leistungsstarke, revolutionäre Lösungen, die Ihnen helfen, reale Tests durchzuführen, Ausgaben Gewohnheiten zu verstehen und personalisierte Pläne zu erstellen, um die Produktivität zu steigern. Genießen Sie einen kostenlosen vs. bezahlten Vergleich sowie detaillierte Rankings. Unbedingt auszuprobierende Tools, die darauf ausgelegt sind, das Geldmanagement zu vereinfachen und Ihre KI-Vorteile freizuschalten. Entdecken Sie jetzt!
11 Tools
xix.ai
Gesundheit Wellness
KI-gestützte Schlafüberwachungsassistenten: Verbessern Sie Ihre Erholung durch bessere Gewohnheiten vor dem Schlafengehen
2026 – Die neuesten, besten und am höchsten bewerteten AI-Geräte zur Schlafüberwachung, sorgfältig ausgewählt für eine optimale Erholung. Dieser vollständig aktualisierte wöchentliche Leitfaden präsentiert leistungsstarke Tools mit praktischen Tests, einem Vergleich von kostenlosen und kostenpflichtigen Optionen sowie detaillierten Ranglisten, um Ihnen die beste Lösung zu zeigen, die die Schlafqualität verbessert und bessere Gewohnheiten zum Zubettgehen fördert. Entdecken Sie ihn jetzt auf XIX.AI, um Ihren Vorteil durch KI zu nutzen.
10 Tools
xix.ai
Datenanalyse
KI-gestützte SQL-Copilots für Produkt- und Umsatzanalysen
Die besten und am besten bewerteten KI-SQL-Copilots für Produkt- und Umsatzanalysen im Jahr 2026! XIX.AI hat eine leistungsstarke, bahnbrechende Sammlung unverzichtbarer Tools zusammengestellt, die anhand wöchentlich aktualisierter Rankings in der Praxis getestet werden. Diese Tools helfen Anwendern dabei, ihre Produktivität erheblich zu steigern, indem sie die Datenanalyse beschleunigen, komplexe Abfragen optimieren und präzise Erkenntnisse liefern, um intelligentere Geschäftsentscheidungen zu ermöglichen. Entdecken Sie jetzt das perfekte Tool, um Ihren KI-Vorteil voll auszuschöpfen!
14 Tools
xix.ai
Bildung und Lernen
Die besten KI-Hausaufgabenhelfer, die wirklich etwas vermitteln: Lerne Konzepte, nicht nur Antworten
2026: Die aktuell besten und am besten bewerteten KI-Hausaufgabenhelfer, die nicht nur Antworten liefern, sondern auch Kernkonzepte vermitteln – leistungsstarke Tools für Schüler und Studenten. Eine kuratierte Liste, die Sie unbedingt ausprobieren sollten. Wöchentlich aktualisiert. Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten. Praxistests. Genaue Rankings, die Ihnen helfen, Ihr volles Lernpotenzial auszuschöpfen. Entdecken Sie jetzt das perfekte Tool für intelligenteres Lernen.
10 Tools
xix.ai

 Kommentare (0)
Am 29. Juli stellte OpenAI ein spezialisiertes Sicherheitsscanning-Tool für Code-Repositories vor. Der Name dieses quelloffenen Befehlszeilenprogramms lautet Codex Security CLI. Es wurde entwickelt, um Entwicklern dabei zu helfen, Codebasen zu scannen, Sicherheitslücken zu erkennen und zu verifizieren sowie diese Prüfungen nahtlos in Continuous-Integration- und Continuous-Delivery-Pipelines (CI/CD) zu integrieren.
Bemerkenswerterweise wurde das Tool vor seiner offiziellen Veröffentlichung identifiziert. OpenAI beschreibt es als eine frühe Release-Version, mit dem Plan, seine Funktionen basierend auf Benutzerfeedback zu verbessern. Dank einer Befehlszeilenschnittstelle und eines TypeScript-SDK können Entwickler Repositories direkt über das Terminal scannen, Codeänderungen überprüfen, Sicherheitsprobleme über verschiedene Ausführungszyklen hinweg überwachen und bestätigen, ob Schwachstellen behoben wurden.
Bei der Integration in CI/CD-Workflows können aktiv entwickelte Softwareprojekte bei jedem Build automatisch Sicherheitsprüfungen durchführen, um potenzielle Risiken zu mindern, bevor Code zusammengeführt wird. Die Einrichtung ist unkompliziert: Entwickler können das Paket @openai/codex-security über npm installieren, den Befehl npx verwenden, um auf die Hilfedokumentation zuzugreifen, sich anzumelden und das aktuelle Verzeichnis schrittweise zu scannen, um den Sicherheitsstatus des Repositories offenzulegen.
Vor der Ausführung erfordert das System Node.js 22 oder höher, Python 3.10 oder höher sowie entsprechende Zugriffsrechte für Codex Security. In CI-Umgebungen ist eine manuelle Anmeldung nicht erforderlich; das einfache Festlegen der Umgebungsvariablen OPENAI_API_KEY ermöglicht eine automatische Authentifizierung. Das Tool unterstützt sowohl die Anmeldung über ein ChatGPT-Konto als auch die Authentifizierung über einen API-Schlüssel, wobei Parameter die bevorzugte Methode spezifizieren. Für TypeScript-Projekte bietet das offizielle SDK eine Schnittstelle, um den Pfad des Berichts nach dem Scannen abzurufen.
Jede Scan-Protokollspur wird im Arbeitsverzeichnis von Codex Security gespeichert. Wenn der Standardpfad nicht beschreibbar ist, können Entwickler die Variable CODEX_SECURITY_STATE_DIR verwenden, um ein alternatives Verzeichnis anzugeben. Der Code ist jetzt auf GitHub unter openai/codex-security verfügbar und steht jedem zur Verfügung, der eine Code-Gesundheitsprüfung durchführen möchte. Durch die Verlagerung von Sicherheitsprüfungen von manuellen Stichprobenkontrollen auf eine einzelne Befehlszeilenanweisung wird die verwundbarste Verteidigungslinie in der Softwarelieferkette proaktiv gestärkt.








 Boom im Rechenzentrum treibt Innovationen im US-Stromnetz voran
Die rasante Ausweitung der künstlichen Intelligenz hat zu einem massiven Anstieg des nationalen Energieverbrauchs geführt. Während Kritiker argumentieren, dass dieser Anstieg die alternde elektrische Infrastruktur des Landes belastet, bestehen weiter
 Anthropic schließt 1,5-Milliarden-Dollar-Urheberrechtsvereinbarung ab, um 500.000 Werke zu entschädigen
Am Montag hat ein Bundesgericht der USA der endgültigen Genehmigung einer Vergleichszahlung in Höhe von 1,5 Milliarden US-Dollar zwischen Anthropic und einem Bündnis aus Autoren und Verlagen zugestimmt, wie Reuters berichtete. Der Vergleich beendet d
 WeChat WeMM-Embedding ermöglicht die Suche in Moments und hebt Videos mit einer Milliarde täglichen Aufrufen hervor
Am 4. September kündigte WeChat AI die Open-Source-Veröffentlichung seines allgemeinen multimodalen Einbettungsmodells WeMM-Embedding an. Das Modell ist in den Versionen 2B, 4B und 9B verfügbar und unterstützt Text, Bilder, Videos, visuelle Dokumente

Die besten und am besten bewerteten KI-Illustrationstools 2026: Unsere sorgfältig zusammengestellte Liste enthält die leistungsstärksten Tools, mit denen Sie im Handumdrehen atemberaubende redaktionelle Szenen und auffällige Cover-Grafiken erstellen können. Jede Option wurde strengen Praxistests unterzogen und wird im Vergleich zwischen kostenlosen und kostenpflichtigen Versionen vorgestellt, damit Sie die perfekte Lösung für Ihren Arbeitsablauf finden können. Probieren Sie diese unverzichtbaren Lösungen noch heute aus, um Ihren KI-Vorteil zu nutzen und Ihre kreative Produktivität zu steigern. Entdecken Sie sie jetzt auf XIX.AI.
10 Tools
xix.ai

Die besten und am besten bewerteten KI-Nachhilfetools für die Prüfungsvorbereitung des Jahres 2026 finden Sie hier auf XIX.AI! Unsere sorgfältig zusammengestellte Liste enthält leistungsstarke, bahnbrechende Tools, die einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, Tests aus der Praxis sowie wöchentlich aktualisierte Rankings bieten. Sie helfen Ihnen dabei, Ihre Schreibeffizienz zu steigern, das Erlernen komplexer Themen zu vereinfachen und Ihr akademisches Potenzial voll auszuschöpfen. Entdecken Sie jetzt Ihr perfektes Tool zur Prüfungsvorbereitung und legen Sie noch heute los, um Ihren KI-Vorteil zu nutzen!
10 Tools
xix.ai

2026 Neueste Besten Top-Bewertete KI-Budgetplanungs-Tools für persönliches Geldmanagement sind hier auf XIX.AI! Diese kuratierte Sammlung bietet leistungsstarke, revolutionäre Lösungen, die Ihnen helfen, reale Tests durchzuführen, Ausgaben Gewohnheiten zu verstehen und personalisierte Pläne zu erstellen, um die Produktivität zu steigern. Genießen Sie einen kostenlosen vs. bezahlten Vergleich sowie detaillierte Rankings. Unbedingt auszuprobierende Tools, die darauf ausgelegt sind, das Geldmanagement zu vereinfachen und Ihre KI-Vorteile freizuschalten. Entdecken Sie jetzt!
11 Tools
xix.ai

2026 – Die neuesten, besten und am höchsten bewerteten AI-Geräte zur Schlafüberwachung, sorgfältig ausgewählt für eine optimale Erholung. Dieser vollständig aktualisierte wöchentliche Leitfaden präsentiert leistungsstarke Tools mit praktischen Tests, einem Vergleich von kostenlosen und kostenpflichtigen Optionen sowie detaillierten Ranglisten, um Ihnen die beste Lösung zu zeigen, die die Schlafqualität verbessert und bessere Gewohnheiten zum Zubettgehen fördert. Entdecken Sie ihn jetzt auf XIX.AI, um Ihren Vorteil durch KI zu nutzen.
10 Tools
xix.ai

Die besten und am besten bewerteten KI-SQL-Copilots für Produkt- und Umsatzanalysen im Jahr 2026! XIX.AI hat eine leistungsstarke, bahnbrechende Sammlung unverzichtbarer Tools zusammengestellt, die anhand wöchentlich aktualisierter Rankings in der Praxis getestet werden. Diese Tools helfen Anwendern dabei, ihre Produktivität erheblich zu steigern, indem sie die Datenanalyse beschleunigen, komplexe Abfragen optimieren und präzise Erkenntnisse liefern, um intelligentere Geschäftsentscheidungen zu ermöglichen. Entdecken Sie jetzt das perfekte Tool, um Ihren KI-Vorteil voll auszuschöpfen!
14 Tools
xix.ai

2026: Die aktuell besten und am besten bewerteten KI-Hausaufgabenhelfer, die nicht nur Antworten liefern, sondern auch Kernkonzepte vermitteln – leistungsstarke Tools für Schüler und Studenten. Eine kuratierte Liste, die Sie unbedingt ausprobieren sollten. Wöchentlich aktualisiert. Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten. Praxistests. Genaue Rankings, die Ihnen helfen, Ihr volles Lernpotenzial auszuschöpfen. Entdecken Sie jetzt das perfekte Tool für intelligenteres Lernen.
10 Tools
xix.ai












