


 Maison
OpenAI lance l’outil CLI Open-Source Codex Security pour détecter les vulnérabilités dans les pipelines CI
Le 29 juillet, OpenAI a présenté un outil de scan de sécurité spécialisé pour les dépôts de code. Baptisé Codex Security CLI, cet utilitaire en ligne de commande open source est conçu pour aider les développeurs à analyser les bases de code, détecter et vérifier les vulnérabilités de sécurité, et intégrer seamlessly ces vérifications dans les pipelines d'intégration continue et de livraison continue (CI/CD).
Il est à noter que l'outil a été identifié avant son lancement officiel. OpenAI le décrit comme une version préliminaire, avec l'intention d'améliorer ses fonctionnalités sur la base des retours des utilisateurs. Doté d'une interface en ligne de commande et d'un SDK TypeScript, l'outil permet aux développeurs de scanner les dépôts directement depuis le terminal, d'examiner les modifications du code, de surveiller les problèmes de sécurité au cours des cycles d'exécution et de confirmer si les vulnérabilités ont été résolues.
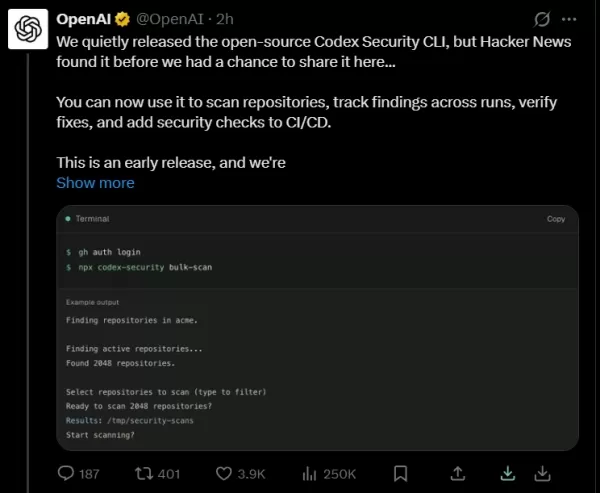
Lorsqu'il est intégré aux workflows CI/CD, les projets logiciels activement développés peuvent exécuter automatiquement des vérifications de sécurité à chaque compilation, atténuant les risques potentiels avant la fusion du code. La configuration est simple : les développeurs peuvent installer le package @openai/codex-security via npm, utiliser la commande npx pour accéder à la documentation d'aide, se connecter et scanner le répertoire courant étape par étape afin de révéler l'état de sécurité du dépôt.
Avant l'exécution, le système nécessite Node.js 22 ou une version supérieure, Python 3.10 ou une version supérieure, et des autorisations d'accès appropriées pour Codex Security. Dans les environnements CI, une connexion manuelle n'est pas nécessaire ; il suffit de définir la variable d'environnement OPENAI_API_KEY pour activer l'authentification automatique. L'outil prend en charge la connexion via un compte ChatGPT et l'authentification par clé API, avec des paramètres spécifiant la méthode préférée. Pour les projets TypeScript, le SDK officiel fournit une interface pour récupérer le chemin du rapport après le scan.
Le journal de chaque scan est stocké dans le répertoire de travail de Codex Security. Si le chemin par défaut n'est pas accessible en écriture, les développeurs peuvent utiliser la variable CODEX_SECURITY_STATE_DIR pour spécifier un répertoire alternatif. Le code est désormais disponible sur GitHub à l'adresse openai/codex-security, accessible à tous ceux qui souhaitent effectuer une vérification de la santé du code. En déplaçant les vérifications de sécurité des inspections manuelles ponctuelles vers une seule instruction en ligne de commande, la ligne de défense la plus vulnérable de la chaîne d'approvisionnement logicielle est renforcée de manière proactive.
Article connexe
 L'explosion des centres de données stimule l'innovation dans le réseau électrique américain
L’expansion rapide de l’intelligence artificielle a provoqué une augmentation massive de la consommation d’énergie nationale. Bien que les critiques soutiennent que cette hausse met à rude épreuve les infrastructures électriques vieillissantes du pay
Anthropic conclut un accord de 1,5 milliard de dollars sur les droits d’auteur pour indemniser 500 000 œuvres
Lundi, un tribunal fédéral américain a accordé son approbation finale à un règlement de classe d’un montant de 1,5 milliard de dollars entre Anthropic et une coalition d’auteurs et d’éditeurs, comme l’a rapporté Reuters. Cet accord met fin à un litig
WeChat WeMM-Embedding renforce la recherche dans Moments et les vidéos à la une avec 1 milliard d’appels quotidiens
Le 4 septembre, WeChat AI a annoncé la mise à disposition en open source de son modèle d’embedding multimodal général, WeMM-Embedding. Disponible en versions 2B, 4B et 9B, le modèle prend en charge les textes, les images, les vidéos, les documents vi
Recommandations de sujets spéciaux liés
Conception et art
 Les meilleurs outils d'illustration basés sur l'IA : créez plus rapidement des scènes éditoriales et des illustrations de couverture
Les meilleurs outils d'illustration IA de 2026 : notre sélection regroupe les outils les plus performants pour créer rapidement de superbes scènes éditoriales et des couvertures accrocheuses. Chaque option a été soumise à des tests rigoureux en conditions réelles ; nous vous proposons une comparaison entre les versions gratuites et payantes afin de vous aider à trouver celle qui correspond le mieux à votre flux de travail. Essayez dès aujourd’hui ces solutions incontournables pour exploiter pleinement le potentiel de l’IA et booster votre productivité créative. Découvrez-les dès maintenant sur XIX.AI.
 10 outils
 xix.ai
Éducation et apprentissage
Les meilleurs professeurs particuliers spécialisés en IA pour la préparation aux examens : entraînez-vous en maths, en sciences et en anglais
Les meilleurs tuteurs IA 2026 les mieux notés pour la préparation aux examens sont disponibles ici, sur XIX.AI ! Notre sélection comprend des outils puissants et révolutionnaires qui proposent une comparaison entre les versions gratuites et payantes, des tests concrets et des classements mis à jour chaque semaine. Ils vous aident à améliorer votre efficacité à l'écrit, à simplifier l'apprentissage de sujets complexes et à libérer votre potentiel académique. Découvrez dès maintenant l'outil de préparation aux examens qui vous convient le mieux et commencez à créer dès aujourd'hui pour exploiter pleinement les avantages de l'IA !
10 outils
xix.ai
Finance
Outils de planification budgétaire par IA pour la gestion personnelle des finances
2026 Derniers Meilleurs Outils de Planification Budgétaire par IA les mieux notés pour la gestion personnelle des finances sont ici sur XIX.AI ! Cette collection soigneusement sélectionnée propose des solutions puissantes et révolutionnaires qui vous aident à réaliser des tests concrets, à comprendre vos habitudes de dépenses et à créer des plans personnalisés pour améliorer votre productivité. Profitez d’une comparaison entre versions gratuites et payantes ainsi que de classements détaillés. Des outils incontournables conçus pour simplifier la gestion financière et exploiter pleinement votre avantage grâce à l’IA. Explorez dès maintenant !
11 outils
xix.ai
Santé et bien-être
Assistants de suivi du sommeil par l’IA : améliorez votre récupération grâce à de meilleures habitudes avant le coucher
2026 : Découvrez les meilleurs assistants de suivi du sommeil basés sur l’IA, hautement notés et récemment mis à jour, conçus pour une récupération optimale. Ce guide hebdomadaire entièrement actualisé présente des outils puissants qui offrent des tests en conditions réelles, des comparaisons entre versions gratuites et payantes, ainsi que des classements détaillés afin de vous aider à trouver la solution idéale pour améliorer la qualité du sommeil et favoriser de meilleures habitudes avant le coucher. Explorez-le dès maintenant sur XIX.AI pour tirer parti des avantages offerts par l’IA.
10 outils
xix.ai
Analyse des données
Copilotes SQL basés sur l'IA pour l'analyse des produits et du chiffre d'affaires
2026 : les meilleurs copilotes SQL IA les mieux notés pour l'analyse des produits et du chiffre d'affaires ! XIX.AI a sélectionné une gamme d’outils puissants et révolutionnaires à essayer absolument, qui sont soumis à des tests en conditions réelles via des classements mis à jour chaque semaine. Ces outils aident les utilisateurs à booster considérablement leur productivité en accélérant l’analyse des données, en simplifiant les requêtes complexes et en générant des informations précises permettant de prendre des décisions commerciales plus éclairées. Explorez-les dès maintenant pour découvrir l’outil idéal qui vous permettra de tirer pleinement parti de l’IA !
14 outils
xix.ai
Éducation et apprentissage
Les meilleurs outils d'aide aux devoirs basés sur l'IA qui enseignent : apprenez les concepts, pas seulement les réponses
2026 : les meilleurs outils d'aide aux devoirs basés sur l'IA, les mieux notés, qui enseignent les concepts fondamentaux et ne se contentent pas de fournir des réponses. Des outils puissants pour les élèves. Une sélection incontournable à ne pas manquer. Mise à jour hebdomadaire. Comparaison entre les versions gratuites et payantes. Tests en conditions réelles. Classements précis pour vous aider à exploiter pleinement votre potentiel d'apprentissage. Explorez dès maintenant pour découvrir l'outil idéal qui vous permettra d'étudier plus efficacement.
10 outils
xix.ai

 commentaires (0)
Le 29 juillet, OpenAI a présenté un outil de scan de sécurité spécialisé pour les dépôts de code. Baptisé Codex Security CLI, cet utilitaire en ligne de commande open source est conçu pour aider les développeurs à analyser les bases de code, détecter et vérifier les vulnérabilités de sécurité, et intégrer seamlessly ces vérifications dans les pipelines d'intégration continue et de livraison continue (CI/CD).
Il est à noter que l'outil a été identifié avant son lancement officiel. OpenAI le décrit comme une version préliminaire, avec l'intention d'améliorer ses fonctionnalités sur la base des retours des utilisateurs. Doté d'une interface en ligne de commande et d'un SDK TypeScript, l'outil permet aux développeurs de scanner les dépôts directement depuis le terminal, d'examiner les modifications du code, de surveiller les problèmes de sécurité au cours des cycles d'exécution et de confirmer si les vulnérabilités ont été résolues.
Lorsqu'il est intégré aux workflows CI/CD, les projets logiciels activement développés peuvent exécuter automatiquement des vérifications de sécurité à chaque compilation, atténuant les risques potentiels avant la fusion du code. La configuration est simple : les développeurs peuvent installer le package @openai/codex-security via npm, utiliser la commande npx pour accéder à la documentation d'aide, se connecter et scanner le répertoire courant étape par étape afin de révéler l'état de sécurité du dépôt.
Avant l'exécution, le système nécessite Node.js 22 ou une version supérieure, Python 3.10 ou une version supérieure, et des autorisations d'accès appropriées pour Codex Security. Dans les environnements CI, une connexion manuelle n'est pas nécessaire ; il suffit de définir la variable d'environnement OPENAI_API_KEY pour activer l'authentification automatique. L'outil prend en charge la connexion via un compte ChatGPT et l'authentification par clé API, avec des paramètres spécifiant la méthode préférée. Pour les projets TypeScript, le SDK officiel fournit une interface pour récupérer le chemin du rapport après le scan.
Le journal de chaque scan est stocké dans le répertoire de travail de Codex Security. Si le chemin par défaut n'est pas accessible en écriture, les développeurs peuvent utiliser la variable CODEX_SECURITY_STATE_DIR pour spécifier un répertoire alternatif. Le code est désormais disponible sur GitHub à l'adresse openai/codex-security, accessible à tous ceux qui souhaitent effectuer une vérification de la santé du code. En déplaçant les vérifications de sécurité des inspections manuelles ponctuelles vers une seule instruction en ligne de commande, la ligne de défense la plus vulnérable de la chaîne d'approvisionnement logicielle est renforcée de manière proactive.








 L'explosion des centres de données stimule l'innovation dans le réseau électrique américain
L’expansion rapide de l’intelligence artificielle a provoqué une augmentation massive de la consommation d’énergie nationale. Bien que les critiques soutiennent que cette hausse met à rude épreuve les infrastructures électriques vieillissantes du pay
 Anthropic conclut un accord de 1,5 milliard de dollars sur les droits d’auteur pour indemniser 500 000 œuvres
Lundi, un tribunal fédéral américain a accordé son approbation finale à un règlement de classe d’un montant de 1,5 milliard de dollars entre Anthropic et une coalition d’auteurs et d’éditeurs, comme l’a rapporté Reuters. Cet accord met fin à un litig
 WeChat WeMM-Embedding renforce la recherche dans Moments et les vidéos à la une avec 1 milliard d’appels quotidiens
Le 4 septembre, WeChat AI a annoncé la mise à disposition en open source de son modèle d’embedding multimodal général, WeMM-Embedding. Disponible en versions 2B, 4B et 9B, le modèle prend en charge les textes, les images, les vidéos, les documents vi

Les meilleurs outils d'illustration IA de 2026 : notre sélection regroupe les outils les plus performants pour créer rapidement de superbes scènes éditoriales et des couvertures accrocheuses. Chaque option a été soumise à des tests rigoureux en conditions réelles ; nous vous proposons une comparaison entre les versions gratuites et payantes afin de vous aider à trouver celle qui correspond le mieux à votre flux de travail. Essayez dès aujourd’hui ces solutions incontournables pour exploiter pleinement le potentiel de l’IA et booster votre productivité créative. Découvrez-les dès maintenant sur XIX.AI.
10 outils
xix.ai

Les meilleurs tuteurs IA 2026 les mieux notés pour la préparation aux examens sont disponibles ici, sur XIX.AI ! Notre sélection comprend des outils puissants et révolutionnaires qui proposent une comparaison entre les versions gratuites et payantes, des tests concrets et des classements mis à jour chaque semaine. Ils vous aident à améliorer votre efficacité à l'écrit, à simplifier l'apprentissage de sujets complexes et à libérer votre potentiel académique. Découvrez dès maintenant l'outil de préparation aux examens qui vous convient le mieux et commencez à créer dès aujourd'hui pour exploiter pleinement les avantages de l'IA !
10 outils
xix.ai

2026 Derniers Meilleurs Outils de Planification Budgétaire par IA les mieux notés pour la gestion personnelle des finances sont ici sur XIX.AI ! Cette collection soigneusement sélectionnée propose des solutions puissantes et révolutionnaires qui vous aident à réaliser des tests concrets, à comprendre vos habitudes de dépenses et à créer des plans personnalisés pour améliorer votre productivité. Profitez d’une comparaison entre versions gratuites et payantes ainsi que de classements détaillés. Des outils incontournables conçus pour simplifier la gestion financière et exploiter pleinement votre avantage grâce à l’IA. Explorez dès maintenant !
11 outils
xix.ai

2026 : Découvrez les meilleurs assistants de suivi du sommeil basés sur l’IA, hautement notés et récemment mis à jour, conçus pour une récupération optimale. Ce guide hebdomadaire entièrement actualisé présente des outils puissants qui offrent des tests en conditions réelles, des comparaisons entre versions gratuites et payantes, ainsi que des classements détaillés afin de vous aider à trouver la solution idéale pour améliorer la qualité du sommeil et favoriser de meilleures habitudes avant le coucher. Explorez-le dès maintenant sur XIX.AI pour tirer parti des avantages offerts par l’IA.
10 outils
xix.ai

2026 : les meilleurs copilotes SQL IA les mieux notés pour l'analyse des produits et du chiffre d'affaires ! XIX.AI a sélectionné une gamme d’outils puissants et révolutionnaires à essayer absolument, qui sont soumis à des tests en conditions réelles via des classements mis à jour chaque semaine. Ces outils aident les utilisateurs à booster considérablement leur productivité en accélérant l’analyse des données, en simplifiant les requêtes complexes et en générant des informations précises permettant de prendre des décisions commerciales plus éclairées. Explorez-les dès maintenant pour découvrir l’outil idéal qui vous permettra de tirer pleinement parti de l’IA !
14 outils
xix.ai

2026 : les meilleurs outils d'aide aux devoirs basés sur l'IA, les mieux notés, qui enseignent les concepts fondamentaux et ne se contentent pas de fournir des réponses. Des outils puissants pour les élèves. Une sélection incontournable à ne pas manquer. Mise à jour hebdomadaire. Comparaison entre les versions gratuites et payantes. Tests en conditions réelles. Classements précis pour vous aider à exploiter pleinement votre potentiel d'apprentissage. Explorez dès maintenant pour découvrir l'outil idéal qui vous permettra d'étudier plus efficacement.
10 outils
xix.ai












