


 Дом
Глобальные веб-сайты под угрозой: ИИ обнаружил критическую уязвимость в NGINX
Искусственный интеллект совершил знаковый прорыв в сфере кибербезопасности. Разработанная стартапом depthfirst система анализа безопасности на базе ИИ самостоятельно обнаружила критическую уязвимость в NGINX, которая оставалась незамеченной на протяжении 18лет (CVE-2026-42945) . Эта уязвимость, получившая оценку «Критическая» (CVSS 9,2), затрагивает почти треть веб-сайтов по всему миру и позволяет злоумышленникам осуществлять удаленное выполнение кода (RCE).
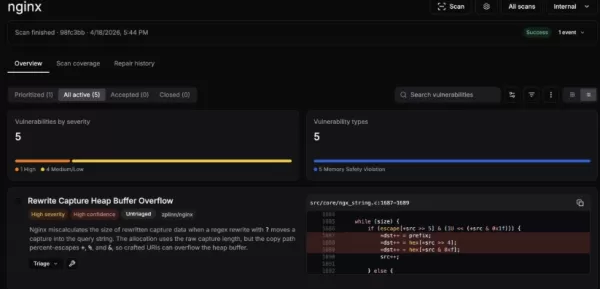
Основные сведения об уязвимости
Период уязвимости: уязвимость оставалась незамеченной с момента ее появления в 2008 году, то есть в течение 18 лет.
Затронутые версии: версии NGINX от 0.6.27 до 1.30.0.
Механизм уязвимости: уязвимость находится в модуле перезаписи и связана с дефектом в механизме двухфазной обработки скрипт-движка, что приводит к переполнению буфера кучи.
Исправленная версия: выпущен официальный патч. Рекомендуется обновиться до версии с открытым исходным кодом 1.31.0 или 1.30.1 либо до соответствующего коммерческого выпуска NGINX Plus.
Сила анализа безопасности на базе ИИ
Эта уязвимость была обнаружена лабораторией искусственного интеллекта depthfirst, расположенной в Сан-Франциско. Возможности системы привлекли значительное внимание в отрасли:
Высокая эффективность: всего за 6 часов автономного сканирования система выявила пять проблем безопасности, включая CVE-2026-42945 (четыре из которых были официально подтверждены как уязвимости удаленного повреждения памяти).
Глубокое понимание: в отличие от традиционных инструментов, этот ИИ понимает сложную бизнес-логику и межмодульные взаимодействия, выявляя уязвимости, которые упускали даже ведущие инструменты ИИ-безопасности.
Данные показывают, что уязвимыми являются примерно 19 миллионов открытых экземпляров NGINX. Наиболее высокий уровень уязвимости наблюдается в США (около 53,4 миллиона затронутых экземпляров, включая исторические данные) и Китае (около 25,4 миллиона). С учетом того, что код доказательства концепции (PoC) теперь находится в открытом доступе, риск для безопасности является серьезным. Всем предприятиям и разработчикам, использующим NGINX, настоятельно рекомендуется немедленно проверить свои файлы конфигурации (особенно в сценариях, использующих как директивы rewrite, так и set ) и как можно скорее выполнить обновление версии.
Связанная статья
 iFLYTEK представляет общую большую модель Spark X2.5
1 сентября iFlytek откроет открытый доступ к двум большим языковым моделям, ориентированным на работу на периферийных устройствах: Xinghuo X2.5-4B и Xinghuo X2.5-1.7B, согласно последнему официальному заявлению. Обе модели изначально поддерживают кон
Meta удаляет функцию редактирования фотографий с помощью ИИ после негативной реакции пользователей
Meta, гигант социальных сетей, вновь оказалась в центре публичной дискуссии о хрупком балансе между искусственным интеллектом и конфиденциальностью пользователей. Согласно TechCrunch, подразделение Meta Superintelligence Labs представило новый генера
Генеральный директор DeepMind Хассабис: я сплю шесть часов в день, обычно чувствую прилив энергии около часа ночи.
В недавнем интервью журналу Fortune генеральный директор Google DeepMind Демис Хаассабис раскрыл свой нестандартный подход к отдыху и продуктивности. Хаассабис признался, что спит очень мало, распределяя свои бодрствующие часы на два отдельных рабочи
Рекомендации по связанным специальным темам
Создание анимации
 Инструменты искусственного интеллекта для анимации сцен в контенте социальных сетей
Здесь компания XIX.AI собрала лучшие и самые популярные инструменты 2026 года для создания анимации сцен с помощью ИИ, предназначенные для контента в социальных сетях. Эти мощные инструменты, способные кардинально изменить ситуацию в отрасли, прошли реальные тесты и сопровождаются подробным сравнением бесплатных и платных версий, что помогает авторам значительно повысить продуктивность. Ознакомьтесь с ними прямо сейчас, чтобы раскрыть свой потенциал в области ИИ.
 9 инструментов
 xix.ai
Создание видео
Генераторы привлекательных заглавий для коротких видеороликов с использованием ИИ: для Reels, Shorts и кампаний по запуску продуктов
2026: лучшие современные генераторы захватывающих заставок для короткометражных видео на базе ИИ для Reels, Shorts и кампаний по запуску продуктов! XIX.AI подбирает самые высокооцененные и мощные инструменты, способные кардинально изменить ситуацию, которые в ходе реальных тестов демонстрируют результаты, которые обязательно стоит попробовать. Эта страница, обновляемая еженедельно, предлагает сравнительные рейтинги бесплатных и платных инструментов, чтобы помочь вам найти идеальное решение для повышения креативности и продуктивности при создании контента. Ознакомьтесь с ними прямо сейчас, чтобы раскрыть свой потенциал с помощью ИИ!
11 инструментов
xix.ai
письмо
Инструменты для создания плана статей с использованием ИИ при написании длинных текстов
2026: лучшие и самые популярные инструменты для создания планов статей с помощью ИИ для написания длинных текстов! В эту тщательно подобранную подборку вошли мощные, революционные инструменты, которые генерируют точные и структурированные планы, прошедшие проверку на практике, что позволяет значительно повысить эффективность написания текстов. XIX.AI входит в эту элитную подборку. Получите сравнение бесплатных и платных версий, чтобы выбрать идеальный инструмент. Изучите их прямо сейчас и раскройте свой потенциал с помощью ИИ!
9 инструментов
xix.ai
чат-бот
Лучшие приложения для ролевых чатов с ИИ для практики языка, подготовки к собеседованиям и ежедневной разговорной практики
2026 г. — новейшие, лучшие и наиболее рейтинговые приложения для ИИ-ролевых чатов, предназначенные для практики языка, подготовки к собеседованиям и ежедневной беглости речи! XIX.AI предлагает мощную коллекцию, меняющую правила игры: бесплатные и платные варианты, реальные тесты и обновляемые еженедельно рейтинги. Эти обязательные к использованию инструменты помогут вам улучшить навыки письма, преодолеть трудности с беглостью и повысить эффективность общения во всех повседневных ситуациях. Исследуйте сейчас, чтобы найти идеальный инструмент для развития вашего языка!
10 инструментов
xix.ai
Музыкальная композиция
Инструменты разделения стемов с использованием ИИ для создания ремиксов, подготовки образцов звука и формирования финальных версий караоке.
2026 год: лучшие и наиболее высоко оценённые инструменты для разделения аудиосигналов с использованием ИИ, отобранные специально для работы над ремиксами, подготовки образцов звука и создания караоке-версий. Эти мощные революционные инструменты проходят реальные тесты, обеспечивая точную изоляцию аудиосигналов и значительно повышая производительность. XIX.AI предоставляет еженедельно обновляемый бесплатный справочник сравнения платных и бесплатных решений, который поможет вам найти оптимальный вариант, соответствующий вашим потребностям. Ознакомьтесь с ним прямо сейчас, чтобы раскрыть потенциал ИИ в вашей работе.
8 инструментов
xix.ai
Анализ данных
ИИ-копилоты для SQL, предназначенные для создания панелей управления доходами, анализа воронки продаж и отслеживания показателей продуктов.
2026 год: лучшие AI-ассистенты для SQL, занявшие верхние строчки рейтингов! XIX.AI собрал мощный набор инструментов, регулярно обновляемый на основе реальных тестов. Эти неотъемлемые инструменты помогают создавать точные дашборды с данными о доходах, анализировать каналы продаж и оперативно отслеживать показатели продуктов, значительно повышая производительность. Ознакомьтесь сейчас, чтобы найти идеальный инструмент для принятия решений на основе данных! 238 символов
9 инструментов
xix.ai

 Комментарии (1)
![DanielMartin]()
This is wild. An AI finding a bug that hid for 18 years? Makes you wonder what else is lurking in the code we trust. 😬
Искусственный интеллект совершил знаковый прорыв в сфере кибербезопасности. Разработанная стартапом depthfirst система анализа безопасности на базе ИИ самостоятельно обнаружила критическую уязвимость в NGINX, которая оставалась незамеченной на протяжении 18
Основные сведения об уязвимости
Период уязвимости: уязвимость оставалась незамеченной с момента ее появления в 2008 году, то есть в течение 18 лет.
Затронутые версии: версии NGINX от 0.6.27 до 1.30.0.
Механизм уязвимости: уязвимость находится в модуле перезаписи и связана с дефектом в механизме двухфазной обработки скрипт-движка, что приводит к переполнению буфера кучи.
Исправленная версия: выпущен официальный патч. Рекомендуется обновиться до версии с открытым исходным кодом 1.31.0 или 1.30.1 либо до соответствующего коммерческого выпуска NGINX Plus.
Сила анализа безопасности на базе ИИ
Эта уязвимость была обнаружена лабораторией искусственного интеллекта depthfirst, расположенной в Сан-Франциско. Возможности системы привлекли значительное внимание в отрасли:
Высокая эффективность: всего за 6 часов автономного сканирования система выявила пять проблем безопасности, включая CVE-2026-42945 (четыре из которых были официально подтверждены как уязвимости удаленного повреждения памяти).
Глубокое понимание: в отличие от традиционных инструментов, этот ИИ понимает сложную бизнес-логику и межмодульные взаимодействия, выявляя уязвимости, которые упускали даже ведущие инструменты ИИ-безопасности.
Данные показывают, что уязвимыми являются примерно 19 миллионов открытых экземпляров NGINX. Наиболее высокий уровень уязвимости наблюдается в США (около 53,4 миллиона затронутых экземпляров, включая исторические данные) и Китае (около 25,4 миллиона). С учетом того, что код доказательства концепции (PoC) теперь находится в открытом доступе, риск для безопасности является серьезным. Всем предприятиям и разработчикам, использующим NGINX, настоятельно рекомендуется немедленно проверить свои файлы конфигурации (особенно в сценариях, использующих как директивы rewrite, так и set ) и как можно скорее выполнить обновление версии.








 iFLYTEK представляет общую большую модель Spark X2.5
1 сентября iFlytek откроет открытый доступ к двум большим языковым моделям, ориентированным на работу на периферийных устройствах: Xinghuo X2.5-4B и Xinghuo X2.5-1.7B, согласно последнему официальному заявлению. Обе модели изначально поддерживают кон
 Meta удаляет функцию редактирования фотографий с помощью ИИ после негативной реакции пользователей
Meta, гигант социальных сетей, вновь оказалась в центре публичной дискуссии о хрупком балансе между искусственным интеллектом и конфиденциальностью пользователей. Согласно TechCrunch, подразделение Meta Superintelligence Labs представило новый генера
 Генеральный директор DeepMind Хассабис: я сплю шесть часов в день, обычно чувствую прилив энергии около часа ночи.
В недавнем интервью журналу Fortune генеральный директор Google DeepMind Демис Хаассабис раскрыл свой нестандартный подход к отдыху и продуктивности. Хаассабис признался, что спит очень мало, распределяя свои бодрствующие часы на два отдельных рабочи

Здесь компания XIX.AI собрала лучшие и самые популярные инструменты 2026 года для создания анимации сцен с помощью ИИ, предназначенные для контента в социальных сетях. Эти мощные инструменты, способные кардинально изменить ситуацию в отрасли, прошли реальные тесты и сопровождаются подробным сравнением бесплатных и платных версий, что помогает авторам значительно повысить продуктивность. Ознакомьтесь с ними прямо сейчас, чтобы раскрыть свой потенциал в области ИИ.
9 инструментов
xix.ai

2026: лучшие современные генераторы захватывающих заставок для короткометражных видео на базе ИИ для Reels, Shorts и кампаний по запуску продуктов! XIX.AI подбирает самые высокооцененные и мощные инструменты, способные кардинально изменить ситуацию, которые в ходе реальных тестов демонстрируют результаты, которые обязательно стоит попробовать. Эта страница, обновляемая еженедельно, предлагает сравнительные рейтинги бесплатных и платных инструментов, чтобы помочь вам найти идеальное решение для повышения креативности и продуктивности при создании контента. Ознакомьтесь с ними прямо сейчас, чтобы раскрыть свой потенциал с помощью ИИ!
11 инструментов
xix.ai

2026: лучшие и самые популярные инструменты для создания планов статей с помощью ИИ для написания длинных текстов! В эту тщательно подобранную подборку вошли мощные, революционные инструменты, которые генерируют точные и структурированные планы, прошедшие проверку на практике, что позволяет значительно повысить эффективность написания текстов. XIX.AI входит в эту элитную подборку. Получите сравнение бесплатных и платных версий, чтобы выбрать идеальный инструмент. Изучите их прямо сейчас и раскройте свой потенциал с помощью ИИ!
9 инструментов
xix.ai

2026 г. — новейшие, лучшие и наиболее рейтинговые приложения для ИИ-ролевых чатов, предназначенные для практики языка, подготовки к собеседованиям и ежедневной беглости речи! XIX.AI предлагает мощную коллекцию, меняющую правила игры: бесплатные и платные варианты, реальные тесты и обновляемые еженедельно рейтинги. Эти обязательные к использованию инструменты помогут вам улучшить навыки письма, преодолеть трудности с беглостью и повысить эффективность общения во всех повседневных ситуациях. Исследуйте сейчас, чтобы найти идеальный инструмент для развития вашего языка!
10 инструментов
xix.ai

2026 год: лучшие и наиболее высоко оценённые инструменты для разделения аудиосигналов с использованием ИИ, отобранные специально для работы над ремиксами, подготовки образцов звука и создания караоке-версий. Эти мощные революционные инструменты проходят реальные тесты, обеспечивая точную изоляцию аудиосигналов и значительно повышая производительность. XIX.AI предоставляет еженедельно обновляемый бесплатный справочник сравнения платных и бесплатных решений, который поможет вам найти оптимальный вариант, соответствующий вашим потребностям. Ознакомьтесь с ним прямо сейчас, чтобы раскрыть потенциал ИИ в вашей работе.
8 инструментов
xix.ai

2026 год: лучшие AI-ассистенты для SQL, занявшие верхние строчки рейтингов! XIX.AI собрал мощный набор инструментов, регулярно обновляемый на основе реальных тестов. Эти неотъемлемые инструменты помогают создавать точные дашборды с данными о доходах, анализировать каналы продаж и оперативно отслеживать показатели продуктов, значительно повышая производительность. Ознакомьтесь сейчас, чтобы найти идеальный инструмент для принятия решений на основе данных! 238 символов
9 инструментов
xix.ai

This is wild. An AI finding a bug that hid for 18 years? Makes you wonder what else is lurking in the code we trust. 😬












