


 Дом
Эксперты по кибербезопасности критикуют ограничения в истории Anthropic
Anthropic представила свою новейшую модель Fable во вторник, позиционируя её как публичную ограниченную версию своей долгожданной модели для кибербезопасности Mythos.
Однако эти ограничения вызвали недовольство среди нескольких исследователей и специалистов в области кибербезопасности, которые выразили свои опасения в сети.
«[Fable] блокирует любой запрос, который может быть как-то связан с кибербезопасностью, включая безобидные задачи, такие как чтение поста в блоге», — заявила Валентина «Chompie» Пальмьотти, известный исследователь безопасности в IBM X-Force.
Когда запрос пользователя активирует эти фильтры безопасности, Fable останавливает разговор, отображая сообщение о том, что её «протоколы безопасности пометили этот ввод как относящийся к кибербезопасности или биологическим темам».
Эти ограничения направлены на снижение риска использования Fable для создания вредоносного программного обеспечения или эксплуатации уязвимостей в программном обеспечении — проблемы, которая постоянно беспокоит Anthropic. Биологические ограничения обусловлены аналогичными опасениями относительно разработки биологического оружия.
При выпуске Mythos в апреле Anthropic ограничила доступ к модели для избранных компаний и организаций в рамках проекта Glasswing, инициативы, предназначенной для развертывания модели для защиты критического программного обеспечения и инфраструктуры. На прошлой неделе Anthropic расширила доступ к Mythos для сотен организаций в 15 странах.
Несмотря на эти благие намерения, многие эксперты в области кибербезопасности остаются разочарованными кажущейся произвольностью ограничений. Мэтт Суич, опытный специалист по кибербезопасности, сказал TechCrunch, что «если вы попросите его написать безопасный код, он интерпретирует это как работу, связанную с кибербезопасностью, а не как лучшие практики в области разработки программного обеспечения, что приводит к снижению качества». Fable настроен на возврат к Claude Opus 4.8 при срабатывании защитных механизмов. «Похоже, что он полагается на ключевые слова, поэтому любой термин из лексикона «кибербезопасности» активирует фильтры», — отметил он.
Свяжитесь с нами
У вас есть дополнительные идеи о том, как хакеры используют ИИ или как компании по кибербезопасности интегрируют ИИ? Мы приветствуем ваш отзыв. С личного устройства и сети вы можете безопасно связаться с Лоренцо Франчески-Биккьери через Signal по номеру +1 917 257 1382, через Telegram и Keybase @lorenzofb или по электронной почте.
«Однако это понятно, учитывая, что мы всё ещё находимся на ранних этапах, и они совершенствуют свои защитные механизмы. Я уверен, что они будут развиваться по мере того, как Anthropic и другие разработчики передовых моделей будут теснее сотрудничать с новым поколением компаний по кибербезопасности», — сказал Суич, технический специалист в Tolmo, стартапе по кибербезопасности на базе ИИ. «Предпочтительно изначально чрезмерно ограничивать и со временем ослаблять защитные механизмы».
Другой исследователь пожаловался в X, что «даже запрос на проверку кода» активирует фильтры безопасности Fable.
Anthropic пока не ответила на запрос комментария.
Помимо защитных механизмов на уровне модели, Anthropic требует, чтобы специалисты по кибербезопасности подавали заявку в её программу Cyber Verification Program. Утверждённые заявители сталкиваются с меньшим количеством ограничений при использовании Claude для задач кибербезопасности. OpenAI предлагает аналогичную программу под названием Trusted Access for Cyber.
Связанная статья
 Белый дом отказывается от маркировки «сверхинтеллекта»
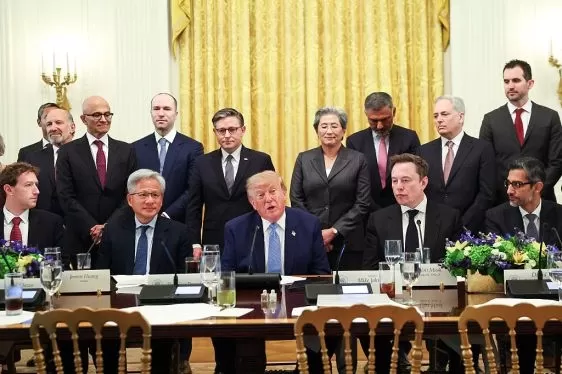
Загрузка плеера…На этой неделе Белый дом собрал почти всех ведущих технологических CEOs в одной комнате — включая Цукерберга, Безоса, Маска и Дарио Амодеи из Anthropic — для подписания обязательства по безопасности ИИ, которое президент Дональд Трам
Anthropic представляет Sonnet 5.5 как более быстрый и доступный рабочий партнер
На фоне продолжающейся конкуренции среди моделей искусственного интеллекта компания Anthropic представила новейшую версию Sonnet, свою модель среднего класса, обещая существенно более высокую скорость и более низкие затраты по сравнению с предыдущей
Последний конфликт Anthropic с администрацией Трампа может на самом деле помочь ей, свидетельствуют данные о продажах
Anthropic переживает удивительный месяц.Согласно данным Ramp, компания в сфере искусственного интеллекта впервые обогнала OpenAI по доле рынка расходов бизнеса, завершив май с раундом финансирования в 65 миллиардов долларов при оценке в 965 миллиард
Рекомендации по связанным специальным темам
Музыкальная композиция
 Лучшие ИИ-помощники для написания песен: создание текстов, аккордов и мелодий
2026 года: самые популярные и высокооцененные помощники по написанию песен на базе ИИ уже доступны на XIX.AI! В этот тщательно подобранный список вошли чрезвычайно эффективные инструменты, прошедшие реальные испытания и позволяющие без особых усилий создавать высококачественные тексты песен, аккорды и мелодии. Ознакомьтесь с сравнением бесплатных и платных версий, чтобы найти идеальный вариант для ваших творческих потребностей. Откройте для себя новые возможности искусственного интеллекта в создании музыки прямо сейчас!
 12 инструментов
 xix.ai
автоматизация
Лучшие инструменты для создания ИИ-агентов: разработка многоэтапных бизнес-автоматизаций
2026: Последние версии лучших инструментов для создания ИИ-агентов, получивших высокие оценки, для построения многоэтапных бизнес-автоматизаций. В этот тщательно отобранный список вошли мощные, революционные инструменты, прошедшие строгие тесты в реальных условиях. Здесь вы найдёте подробные сравнения бесплатных и платных версий, исчерпывающие рейтинги и еженедельно обновляемые аналитические материалы, которые помогут вам выбрать идеальное решение, значительно повышающее вашу продуктивность. Посетите сайт XIX.AI прямо сейчас, чтобы раскрыть весь потенциал искусственного интеллекта!
11 инструментов
xix.ai
Производительность
Инструменты искусственного интеллекта для планирования задач, предназначенные для занятых специалистов
2026: Новейшие и лучшие инструменты для планирования задач с помощью ИИ для занятых профессионалов! XIX.AI подготовила подборку мощных и революционных высокоэффективных инструментов, которые помогают пользователям оптимизировать рабочие процессы, повысить продуктивность и преодолеть повседневные сложности, связанные с планированием. Каждый вариант проходит тщательное тестирование в реальных условиях для обеспечения надежности. Получите сравнение бесплатных и платных версий и найдите идеальный инструмент, который раскроет ваш потенциал в области ИИ. Узнайте больше прямо сейчас!
15 инструментов
xix.ai
чат-бот
Лучшие ИИ-чатботы для клиентов: отвечают на часто задаваемые вопросы и квалифицируют лиды 24/7
В 2026 году новейшие высокооцененные ИИ-чатботы для обслуживания клиентов, представленные в этом отборном списке, являются лучшими решениями для мгновенного ответа на часто задаваемые вопросы клиентов и квалификации лидов круглосуточно. Компания XIX.AI провела строгие реальные тесты, чтобы предоставить подробное бесплатное vs платное сравнение, а также актуальные рейтинги, помогая вам найти мощный инструмент, меняющий правила игры, который значительно повышает производительность. Исследуйте сейчас, чтобы найти идеальное решение ИИ-чатбота!
9 инструментов
xix.ai
Дизайн и искусство
Генераторы сторибордов на базе ИИ для креативных команд в сфере рекламы
2026: Лучшие генераторы сторибордов на базе ИИ для креативных команд в сфере рекламы! XIX.AI составила рейтинг самых популярных мощных инструментов, которые кардинально меняют правила игры и помогают командам быстрее создавать потрясающий визуальный контент — на основе реальных тестов и тщательно составленных рейтингов, обновляемых еженедельно. Воспользуйтесь сравнением бесплатных и платных версий, чтобы найти идеальный вариант для вашего рабочего процесса. Ознакомьтесь с ними прямо сейчас, чтобы раскрыть потенциал ИИ в создании рекламы!
8 инструментов
xix.ai
чат-бот
Инструменты чат-бота на базе искусственного интеллекта для внутренней документации
2026 г. актуальный список лучших, наиболее высоко оцененных ИИ-инструментов для чат-ботов знаний по внутренней документации доступен на XIX.AI! Этот тщательно отобранный перечень включает мощные прорывные решения, которые значительно повышают производительность, помогая командам быстро создавать высококачественный контент, оптимизировать процесс создания документации и преодолевать типичные проблемы при написании текстов. Мы проводим строгие тесты в реальных условиях и еженедельно обновляем сравнение бесплатных и платных версий, а также предоставляем детальные рейтинги, чтобы помочь вам найти оптимальный вариант, соответствующий вашим потребностям. Исследуйте сейчас, чтобы найти идеальный инструмент!
12 инструментов
xix.ai

 Комментарии (0)
Anthropic представила свою новейшую модель Fable во вторник, позиционируя её как публичную ограниченную версию своей долгожданной модели для кибербезопасности Mythos.
Однако эти ограничения вызвали недовольство среди нескольких исследователей и специалистов в области кибербезопасности, которые выразили свои опасения в сети.
«[Fable] блокирует любой запрос, который может быть как-то связан с кибербезопасностью, включая безобидные задачи, такие как чтение поста в блоге», — заявила Валентина «Chompie» Пальмьотти, известный исследователь безопасности в IBM X-Force.
Когда запрос пользователя активирует эти фильтры безопасности, Fable останавливает разговор, отображая сообщение о том, что её «протоколы безопасности пометили этот ввод как относящийся к кибербезопасности или биологическим темам».
Эти ограничения направлены на снижение риска использования Fable для создания вредоносного программного обеспечения или эксплуатации уязвимостей в программном обеспечении — проблемы, которая постоянно беспокоит Anthropic. Биологические ограничения обусловлены аналогичными опасениями относительно разработки биологического оружия.
При выпуске Mythos в апреле Anthropic ограничила доступ к модели для избранных компаний и организаций в рамках проекта Glasswing, инициативы, предназначенной для развертывания модели для защиты критического программного обеспечения и инфраструктуры. На прошлой неделе Anthropic расширила доступ к Mythos для сотен организаций в 15 странах.
Несмотря на эти благие намерения, многие эксперты в области кибербезопасности остаются разочарованными кажущейся произвольностью ограничений. Мэтт Суич, опытный специалист по кибербезопасности, сказал TechCrunch, что «если вы попросите его написать безопасный код, он интерпретирует это как работу, связанную с кибербезопасностью, а не как лучшие практики в области разработки программного обеспечения, что приводит к снижению качества». Fable настроен на возврат к Claude Opus 4.8 при срабатывании защитных механизмов. «Похоже, что он полагается на ключевые слова, поэтому любой термин из лексикона «кибербезопасности» активирует фильтры», — отметил он.
Свяжитесь с нами
У вас есть дополнительные идеи о том, как хакеры используют ИИ или как компании по кибербезопасности интегрируют ИИ? Мы приветствуем ваш отзыв. С личного устройства и сети вы можете безопасно связаться с Лоренцо Франчески-Биккьери через Signal по номеру +1 917 257 1382, через Telegram и Keybase @lorenzofb или по электронной почте.
«Однако это понятно, учитывая, что мы всё ещё находимся на ранних этапах, и они совершенствуют свои защитные механизмы. Я уверен, что они будут развиваться по мере того, как Anthropic и другие разработчики передовых моделей будут теснее сотрудничать с новым поколением компаний по кибербезопасности», — сказал Суич, технический специалист в Tolmo, стартапе по кибербезопасности на базе ИИ. «Предпочтительно изначально чрезмерно ограничивать и со временем ослаблять защитные механизмы».
Другой исследователь пожаловался в X, что «даже запрос на проверку кода» активирует фильтры безопасности Fable.
Anthropic пока не ответила на запрос комментария.
Помимо защитных механизмов на уровне модели, Anthropic требует, чтобы специалисты по кибербезопасности подавали заявку в её программу Cyber Verification Program. Утверждённые заявители сталкиваются с меньшим количеством ограничений при использовании Claude для задач кибербезопасности. OpenAI предлагает аналогичную программу под названием Trusted Access for Cyber.








 Белый дом отказывается от маркировки «сверхинтеллекта»
Загрузка плеера…На этой неделе Белый дом собрал почти всех ведущих технологических CEOs в одной комнате — включая Цукерберга, Безоса, Маска и Дарио Амодеи из Anthropic — для подписания обязательства по безопасности ИИ, которое президент Дональд Трам
 Anthropic представляет Sonnet 5.5 как более быстрый и доступный рабочий партнер
На фоне продолжающейся конкуренции среди моделей искусственного интеллекта компания Anthropic представила новейшую версию Sonnet, свою модель среднего класса, обещая существенно более высокую скорость и более низкие затраты по сравнению с предыдущей
 Последний конфликт Anthropic с администрацией Трампа может на самом деле помочь ей, свидетельствуют данные о продажах
Anthropic переживает удивительный месяц.Согласно данным Ramp, компания в сфере искусственного интеллекта впервые обогнала OpenAI по доле рынка расходов бизнеса, завершив май с раундом финансирования в 65 миллиардов долларов при оценке в 965 миллиард
2026 года: самые популярные и высокооцененные помощники по написанию песен на базе ИИ уже доступны на XIX.AI! В этот тщательно подобранный список вошли чрезвычайно эффективные инструменты, прошедшие реальные испытания и позволяющие без особых усилий создавать высококачественные тексты песен, аккорды и мелодии. Ознакомьтесь с сравнением бесплатных и платных версий, чтобы найти идеальный вариант для ваших творческих потребностей. Откройте для себя новые возможности искусственного интеллекта в создании музыки прямо сейчас!
12 инструментов
xix.ai
2026: Последние версии лучших инструментов для создания ИИ-агентов, получивших высокие оценки, для построения многоэтапных бизнес-автоматизаций. В этот тщательно отобранный список вошли мощные, революционные инструменты, прошедшие строгие тесты в реальных условиях. Здесь вы найдёте подробные сравнения бесплатных и платных версий, исчерпывающие рейтинги и еженедельно обновляемые аналитические материалы, которые помогут вам выбрать идеальное решение, значительно повышающее вашу продуктивность. Посетите сайт XIX.AI прямо сейчас, чтобы раскрыть весь потенциал искусственного интеллекта!
11 инструментов
xix.ai
2026: Новейшие и лучшие инструменты для планирования задач с помощью ИИ для занятых профессионалов! XIX.AI подготовила подборку мощных и революционных высокоэффективных инструментов, которые помогают пользователям оптимизировать рабочие процессы, повысить продуктивность и преодолеть повседневные сложности, связанные с планированием. Каждый вариант проходит тщательное тестирование в реальных условиях для обеспечения надежности. Получите сравнение бесплатных и платных версий и найдите идеальный инструмент, который раскроет ваш потенциал в области ИИ. Узнайте больше прямо сейчас!
15 инструментов
xix.ai
В 2026 году новейшие высокооцененные ИИ-чатботы для обслуживания клиентов, представленные в этом отборном списке, являются лучшими решениями для мгновенного ответа на часто задаваемые вопросы клиентов и квалификации лидов круглосуточно. Компания XIX.AI провела строгие реальные тесты, чтобы предоставить подробное бесплатное vs платное сравнение, а также актуальные рейтинги, помогая вам найти мощный инструмент, меняющий правила игры, который значительно повышает производительность. Исследуйте сейчас, чтобы найти идеальное решение ИИ-чатбота!
9 инструментов
xix.ai
2026: Лучшие генераторы сторибордов на базе ИИ для креативных команд в сфере рекламы! XIX.AI составила рейтинг самых популярных мощных инструментов, которые кардинально меняют правила игры и помогают командам быстрее создавать потрясающий визуальный контент — на основе реальных тестов и тщательно составленных рейтингов, обновляемых еженедельно. Воспользуйтесь сравнением бесплатных и платных версий, чтобы найти идеальный вариант для вашего рабочего процесса. Ознакомьтесь с ними прямо сейчас, чтобы раскрыть потенциал ИИ в создании рекламы!
8 инструментов
xix.ai
2026 г. актуальный список лучших, наиболее высоко оцененных ИИ-инструментов для чат-ботов знаний по внутренней документации доступен на XIX.AI! Этот тщательно отобранный перечень включает мощные прорывные решения, которые значительно повышают производительность, помогая командам быстро создавать высококачественный контент, оптимизировать процесс создания документации и преодолевать типичные проблемы при написании текстов. Мы проводим строгие тесты в реальных условиях и еженедельно обновляем сравнение бесплатных и платных версий, а также предоставляем детальные рейтинги, чтобы помочь вам найти оптимальный вариант, соответствующий вашим потребностям. Исследуйте сейчас, чтобы найти идеальный инструмент!
12 инструментов
xix.ai












