


 Lar
Especialistas em segurança cibernética criticam as salvaguardas do Fable da Anthropic
A Anthropic lançou seu mais recente modelo, Fable, na terça-feira, posicionando-o como uma versão pública e restrita de seu altamente aguardado modelo focado em cibersegurança, Mythos.
No entanto, as limitações provocaram insatisfação entre vários pesquisadores e profissionais de cibersegurança, que expressaram suas preocupações online.
“[Fable] bloqueia qualquer solicitação que possa estar remotamente relacionada à cibersegurança, incluindo tarefas inofensivas, como ler uma postagem de blog”, afirmou Valentina “Chompie” Palmiotti, uma proeminente pesquisadora de segurança da IBM X-Force.
Quando um prompt do usuário ativa esses filtros de segurança, o Fable interrompe a conversa, exibindo uma mensagem de que seus “protocolos de segurança sinalizaram esta entrada para tópicos de cibersegurança ou biológicos”.
Essas restrições visam mitigar o risco de o Fable ser utilizado para criar malware ou explorar software — uma preocupação persistente para a Anthropic. As restrições biológicas decorrem de preocupações semelhantes em relação ao desenvolvimento de armas biológicas.
Ao lançar o Mythos em abril, a Anthropic limitou o acesso a um grupo seleto de empresas e organizações sob o Projeto Glasswing, uma iniciativa projetada para implantar o modelo na proteção de software e infraestrutura críticos. Na semana passada, a Anthropic ampliou o acesso ao Mythos para centenas de organizações em 15 países.
Apesar dessas boas intenções, muitos especialistas em cibersegurança continuam frustrados com a natureza aparentemente arbitrária das restrições. Matt Suiche, um experiente profissional de cibersegurança, disse à TechCrunch que “se você pedir para ele escrever código seguro, ele interpreta isso como trabalho relacionado à cibersegurança, em vez de melhores práticas de engenharia de software, resultando em uma redução”. O Fable está configurado para reverter para o Claude Opus 4.8 quando as barreiras de segurança são acionadas. “Parece depender de palavras-chave, então qualquer termo dentro do léxico de ‘cibersegurança’ ativa os filtros”, observou ele.
Entre em Contato Conosco
Você tem informações adicionais sobre como os hackers estão aproveitando a IA ou como as empresas de cibersegurança estão integrando a IA? Agradecemos sua contribuição. A partir de um dispositivo e rede pessoais, você pode entrar em contato de forma segura com Lorenzo Franceschi-Bicchierai no Signal pelo número +1 917 257 1382, via Telegram e Keybase @lorenzofb, ou por e-mail.
“No entanto, é compreensível, dado que ainda estamos em estágios iniciais e estão refinando suas barreiras de segurança. Tenho confiança de que elas evoluirão à medida que a Anthropic e outros desenvolvedores de modelos de fronteira colaborarem mais estreitamente com a nova geração de empresas de cibersegurança”, disse Suiche, membro da equipe técnica da Tolmo, uma startup de cibersegurança com IA. “É preferível restringir excessivamente inicialmente e relaxar as barreiras de segurança ao longo do tempo.”
Outro pesquisador reclamou no X que “até solicitar uma revisão de código” ativa os filtros de segurança do Fable.
A Anthropic não respondeu imediatamente a um pedido de comentário.
Além das barreiras de segurança em nível de modelo, a Anthropic exige que os profissionais de cibersegurança se inscrevam em seu Programa de Verificação de Cibersegurança. Os candidatos aprovados enfrentam menos restrições ao usar o Claude para tarefas de cibersegurança. A OpenAI oferece um programa comparável conhecido como Acesso Confiável para Ciber.
Artigo relacionado
 Casa Branca Abandona Rótulo de IA para “Super Inteligência”
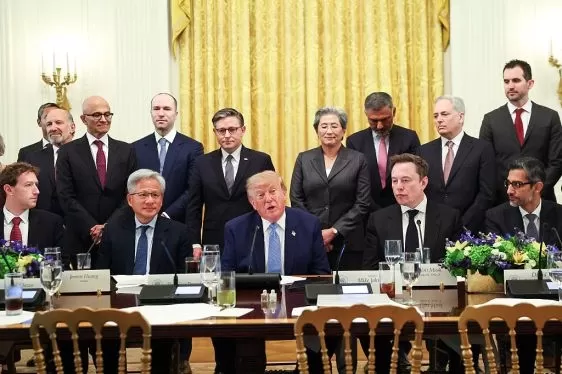
Carregando o player…Esta semana, a Casa Branca reuniu quase todos os principais CEOs de tecnologia em uma única sala — incluindo Zuckerberg, Bezos, Musk e Dario Amodei, da Anthropic — para assinar um compromisso de segurança em IA, que o presidente
A Anthropic apresenta o Sonnet 5.5 como um parceiro de trabalho mais rápido e econômico
Am meio à concorrência contínua entre modelos de IA, a Anthropic lançou a mais recente iteração do Sonnet, sua oferta de gama média, prometendo velocidade substancialmente melhorada e custos reduzidos em comparação com a versão anterior.A Anthropic
O mais recente conflito da Anthropic com a administração Trump pode, na verdade, ajudá-la, sugerem os dados de vendas
A Anthropic está passando por um mês notável.De acordo com a Ramp, a empresa de inteligência artificial superou a OpenAI na participação de mercado de gastos corporativos pela primeira vez, encerrando maio com uma captação de US$ 65 bilhões e uma av
Recomendações de tópicos especiais relacionados
automação
 Principais criadores de agentes de IA: crie automações de negócios em várias etapas
2026: Os melhores criadores de agentes de IA mais bem avaliados para a criação de automações empresariais em várias etapas. Esta lista selecionada apresenta ferramentas poderosas e revolucionárias que passam por rigorosos testes no mundo real. Você encontrará comparações detalhadas entre versões gratuitas e pagas, classificações abrangentes e análises atualizadas semanalmente para ajudá-lo a escolher a solução perfeita que aumentará significativamente sua produtividade. Explore agora no XIX.AI para aproveitar ao máximo sua vantagem em IA!
 11 ferramentas
 xix.ai
Produtividade
Ferramentas de planejamento de tarefas com IA para profissionais ocupados
As melhores e mais bem avaliadas ferramentas de planejamento de tarefas com IA de 2026 para profissionais ocupados! A XIX.AI selecionou um conjunto poderoso e inovador de ferramentas altamente eficientes que ajudam os usuários a otimizar fluxos de trabalho, aumentar a produtividade e superar os desafios diários de agendamento. Cada opção passa por testes rigorosos em condições reais para garantir sua confiabilidade. Veja uma comparação entre versões gratuitas e pagas e descubra a ferramenta perfeita para aproveitar ao máximo sua vantagem com IA. Explore agora!
15 ferramentas
xix.ai
chatbot
Principais Chatbots de Atendimento ao Cliente com IA: Responda a Perguntas Frequentes e Qualifique Leads 24 horas por dia, 7 dias por semana
Os chatbots de atendimento ao cliente por IA mais bem avaliados de 2026, destacados nesta lista curada, são as melhores soluções para responder instantaneamente às perguntas frequentes dos clientes e qualificar leads 24 horas por dia. A XIX.AI realizou testes rigorosos no mundo real para oferecer uma comparação detalhada entre as versões gratuita e paga, juntamente com classificações atualizadas, ajudando você a encontrar uma ferramenta poderosa e transformadora que aumenta significativamente a produtividade. Explore agora para descobrir sua solução perfeita de chatbot com IA!
9 ferramentas
xix.ai
Design e Arte
Geradores de storyboards com IA para equipes de criação publicitária
Os melhores geradores de storyboards com IA de 2026 para equipes de criação publicitária! A XIX.AI selecionou uma lista dos melhores e mais poderosos geradores de storyboards com IA — ferramentas revolucionárias que ajudam as equipes a criar conteúdos visuais impressionantes com mais rapidez, por meio de testes práticos e rankings rigorosos atualizados semanalmente. Confira uma comparação entre opções gratuitas e pagas para encontrar a solução perfeita para o seu fluxo de trabalho. Explore agora para aproveitar toda a vantagem da IA na criação de anúncios!
8 ferramentas
xix.ai
chatbot
Ferramentas de Chatbot de Conhecimento com IA para Documentação Interna
As melhores ferramentas de chatbot de conhecimento com IA mais recentes e melhor avaliadas de 2026 para documentação interna estão aqui na XIX.AI! Esta lista curada apresenta soluções poderosas e transformadoras que aumentam significativamente a produtividade, ajudando as equipes a gerar rapidamente conteúdo de alta qualidade, otimizar a criação de documentação e superar desafios comuns de escrita. Realizamos testes rigorosos no mundo real e fornecemos uma comparação semanal atualizada entre versões gratuitas e pagas, juntamente com classificações detalhadas, para ajudá-lo a encontrar a opção imperdível que melhor se adapta às suas necessidades. Explore agora para descobrir sua ferramenta perfeita!
12 ferramentas
xix.ai
Conversão de texto para fala
Melhores Ferramentas de IA para Texto em Fala: Crie Narrações Naturais para Vídeos
2026 Últimas Melhores Ferramentas de IA de Texto para Fala Mais Bem Avaliadas Selecionadas para Criar Dublagens Naturais em Vídeos. A XIX.AI oferece soluções poderosas e transformadoras que aumentam a eficiência da escrita e ajudam você a superar os gargalos da criação. Realizamos testes do mundo real, oferecemos comparações entre versões gratuitas e pagas, e atualizamos nossas classificações semanalmente. As opções imperdíveis são destacadas com base em avaliações rigorosas. Explore agora para descobrir sua ferramenta perfeita para melhorar a qualidade dos vídeos.
9 ferramentas
xix.ai

 Comentários (0)
A Anthropic lançou seu mais recente modelo, Fable, na terça-feira, posicionando-o como uma versão pública e restrita de seu altamente aguardado modelo focado em cibersegurança, Mythos.
No entanto, as limitações provocaram insatisfação entre vários pesquisadores e profissionais de cibersegurança, que expressaram suas preocupações online.
“[Fable] bloqueia qualquer solicitação que possa estar remotamente relacionada à cibersegurança, incluindo tarefas inofensivas, como ler uma postagem de blog”, afirmou Valentina “Chompie” Palmiotti, uma proeminente pesquisadora de segurança da IBM X-Force.
Quando um prompt do usuário ativa esses filtros de segurança, o Fable interrompe a conversa, exibindo uma mensagem de que seus “protocolos de segurança sinalizaram esta entrada para tópicos de cibersegurança ou biológicos”.
Essas restrições visam mitigar o risco de o Fable ser utilizado para criar malware ou explorar software — uma preocupação persistente para a Anthropic. As restrições biológicas decorrem de preocupações semelhantes em relação ao desenvolvimento de armas biológicas.
Ao lançar o Mythos em abril, a Anthropic limitou o acesso a um grupo seleto de empresas e organizações sob o Projeto Glasswing, uma iniciativa projetada para implantar o modelo na proteção de software e infraestrutura críticos. Na semana passada, a Anthropic ampliou o acesso ao Mythos para centenas de organizações em 15 países.
Apesar dessas boas intenções, muitos especialistas em cibersegurança continuam frustrados com a natureza aparentemente arbitrária das restrições. Matt Suiche, um experiente profissional de cibersegurança, disse à TechCrunch que “se você pedir para ele escrever código seguro, ele interpreta isso como trabalho relacionado à cibersegurança, em vez de melhores práticas de engenharia de software, resultando em uma redução”. O Fable está configurado para reverter para o Claude Opus 4.8 quando as barreiras de segurança são acionadas. “Parece depender de palavras-chave, então qualquer termo dentro do léxico de ‘cibersegurança’ ativa os filtros”, observou ele.
Entre em Contato Conosco
Você tem informações adicionais sobre como os hackers estão aproveitando a IA ou como as empresas de cibersegurança estão integrando a IA? Agradecemos sua contribuição. A partir de um dispositivo e rede pessoais, você pode entrar em contato de forma segura com Lorenzo Franceschi-Bicchierai no Signal pelo número +1 917 257 1382, via Telegram e Keybase @lorenzofb, ou por e-mail.
“No entanto, é compreensível, dado que ainda estamos em estágios iniciais e estão refinando suas barreiras de segurança. Tenho confiança de que elas evoluirão à medida que a Anthropic e outros desenvolvedores de modelos de fronteira colaborarem mais estreitamente com a nova geração de empresas de cibersegurança”, disse Suiche, membro da equipe técnica da Tolmo, uma startup de cibersegurança com IA. “É preferível restringir excessivamente inicialmente e relaxar as barreiras de segurança ao longo do tempo.”
Outro pesquisador reclamou no X que “até solicitar uma revisão de código” ativa os filtros de segurança do Fable.
A Anthropic não respondeu imediatamente a um pedido de comentário.
Além das barreiras de segurança em nível de modelo, a Anthropic exige que os profissionais de cibersegurança se inscrevam em seu Programa de Verificação de Cibersegurança. Os candidatos aprovados enfrentam menos restrições ao usar o Claude para tarefas de cibersegurança. A OpenAI oferece um programa comparável conhecido como Acesso Confiável para Ciber.








 Casa Branca Abandona Rótulo de IA para “Super Inteligência”
Carregando o player…Esta semana, a Casa Branca reuniu quase todos os principais CEOs de tecnologia em uma única sala — incluindo Zuckerberg, Bezos, Musk e Dario Amodei, da Anthropic — para assinar um compromisso de segurança em IA, que o presidente
 A Anthropic apresenta o Sonnet 5.5 como um parceiro de trabalho mais rápido e econômico
Am meio à concorrência contínua entre modelos de IA, a Anthropic lançou a mais recente iteração do Sonnet, sua oferta de gama média, prometendo velocidade substancialmente melhorada e custos reduzidos em comparação com a versão anterior.A Anthropic
 O mais recente conflito da Anthropic com a administração Trump pode, na verdade, ajudá-la, sugerem os dados de vendas
A Anthropic está passando por um mês notável.De acordo com a Ramp, a empresa de inteligência artificial superou a OpenAI na participação de mercado de gastos corporativos pela primeira vez, encerrando maio com uma captação de US$ 65 bilhões e uma av
2026: Os melhores criadores de agentes de IA mais bem avaliados para a criação de automações empresariais em várias etapas. Esta lista selecionada apresenta ferramentas poderosas e revolucionárias que passam por rigorosos testes no mundo real. Você encontrará comparações detalhadas entre versões gratuitas e pagas, classificações abrangentes e análises atualizadas semanalmente para ajudá-lo a escolher a solução perfeita que aumentará significativamente sua produtividade. Explore agora no XIX.AI para aproveitar ao máximo sua vantagem em IA!
11 ferramentas
xix.ai
As melhores e mais bem avaliadas ferramentas de planejamento de tarefas com IA de 2026 para profissionais ocupados! A XIX.AI selecionou um conjunto poderoso e inovador de ferramentas altamente eficientes que ajudam os usuários a otimizar fluxos de trabalho, aumentar a produtividade e superar os desafios diários de agendamento. Cada opção passa por testes rigorosos em condições reais para garantir sua confiabilidade. Veja uma comparação entre versões gratuitas e pagas e descubra a ferramenta perfeita para aproveitar ao máximo sua vantagem com IA. Explore agora!
15 ferramentas
xix.ai
Os chatbots de atendimento ao cliente por IA mais bem avaliados de 2026, destacados nesta lista curada, são as melhores soluções para responder instantaneamente às perguntas frequentes dos clientes e qualificar leads 24 horas por dia. A XIX.AI realizou testes rigorosos no mundo real para oferecer uma comparação detalhada entre as versões gratuita e paga, juntamente com classificações atualizadas, ajudando você a encontrar uma ferramenta poderosa e transformadora que aumenta significativamente a produtividade. Explore agora para descobrir sua solução perfeita de chatbot com IA!
9 ferramentas
xix.ai
Os melhores geradores de storyboards com IA de 2026 para equipes de criação publicitária! A XIX.AI selecionou uma lista dos melhores e mais poderosos geradores de storyboards com IA — ferramentas revolucionárias que ajudam as equipes a criar conteúdos visuais impressionantes com mais rapidez, por meio de testes práticos e rankings rigorosos atualizados semanalmente. Confira uma comparação entre opções gratuitas e pagas para encontrar a solução perfeita para o seu fluxo de trabalho. Explore agora para aproveitar toda a vantagem da IA na criação de anúncios!
8 ferramentas
xix.ai
As melhores ferramentas de chatbot de conhecimento com IA mais recentes e melhor avaliadas de 2026 para documentação interna estão aqui na XIX.AI! Esta lista curada apresenta soluções poderosas e transformadoras que aumentam significativamente a produtividade, ajudando as equipes a gerar rapidamente conteúdo de alta qualidade, otimizar a criação de documentação e superar desafios comuns de escrita. Realizamos testes rigorosos no mundo real e fornecemos uma comparação semanal atualizada entre versões gratuitas e pagas, juntamente com classificações detalhadas, para ajudá-lo a encontrar a opção imperdível que melhor se adapta às suas necessidades. Explore agora para descobrir sua ferramenta perfeita!
12 ferramentas
xix.ai
2026 Últimas Melhores Ferramentas de IA de Texto para Fala Mais Bem Avaliadas Selecionadas para Criar Dublagens Naturais em Vídeos. A XIX.AI oferece soluções poderosas e transformadoras que aumentam a eficiência da escrita e ajudam você a superar os gargalos da criação. Realizamos testes do mundo real, oferecemos comparações entre versões gratuitas e pagas, e atualizamos nossas classificações semanalmente. As opções imperdíveis são destacadas com base em avaliações rigorosas. Explore agora para descobrir sua ferramenta perfeita para melhorar a qualidade dos vídeos.
9 ferramentas
xix.ai












