


 Lar
Comunidade de IA em alerta após biblioteca litellm ser alvo de ataque à cadeia de suprimentos de software
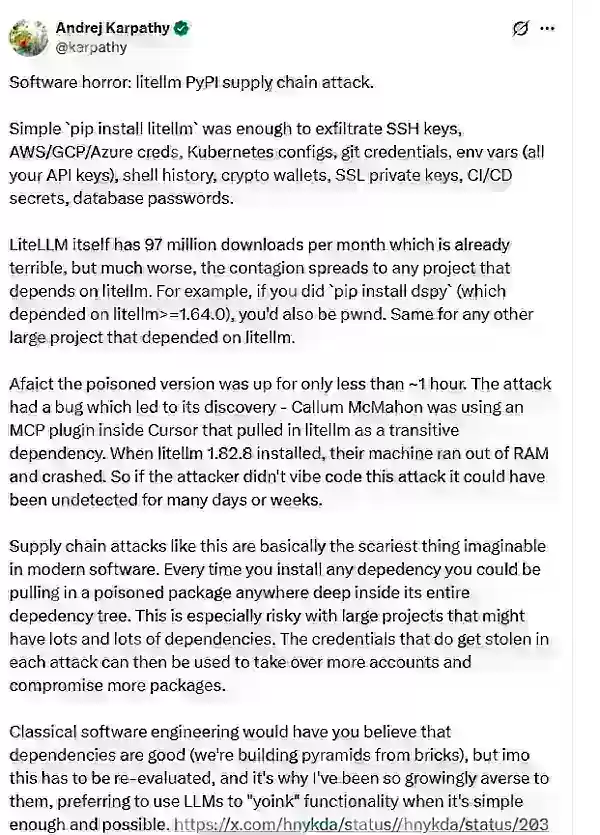
A comunidade de desenvolvedores de IA foi abalada por um alerta recente do renomado cientista de IA Andrej Karpathy, revelando um ataque direcionado de contaminação na cadeia de suprimentos de software de IA. O alvo é a popular biblioteca Python litellm, que conta com mais de 40.000 estrelas no GitHub e quase 100 milhões de downloads mensais. Por ser um adaptador universal para chamar as principais APIs de modelos de IA, o comprometimento da biblioteca desencadeou um efeito dominó, com potencial para afetar toda a cadeia de ferramentas de desenvolvimento de IA.
Infectada na instalação: a operação “invisível” do código malicioso
A discrição do ataque decorre de seu gatilho inteligente. Agentes maliciosos inseriram um arquivo malicioso .pth em duas versões específicas do litellm no PyPI (versões 1.82.7 e 1.82.8).
Execução automática: basta instalar qualquer uma dessas versões comprometidas via pip install faz com que o código malicioso seja executado automaticamente a cada inicialização de um processo Python. Não é necessária nenhuma importação manual ou chamada de função — seu sistema fica exposto no momento em que a instalação é concluída.
Exfiltração abrangente de dados: uma vez ativo, o código coleta agressivamente uma ampla gama de dados confidenciais do host. Isso inclui chaves SSH, credenciais de nuvem (AWS/GCP), chaves do Kubernetes, carteiras de criptomoedas e todas as variáveis de ambiente — que frequentemente contêm valiosas chaves de API de modelos de grande porte. As informações roubadas são criptografadas e transmitidas para o servidor remoto do invasor.
Uma reviravolta inesperada: o invasor exposto por um “bug”
Esse crime, que poderia ter passado despercebido por muito tempo, foi frustrado pelo próprio erro do hacker. Um desenvolvedor percebeu que o uso de memória de sua máquina disparou repentinamente enquanto usava uma extensão no editor Cursor.
A investigação revelou que o código malicioso acionou uma “fork bomb” — uma replicação exponencial que rapidamente travou o sistema. Essa instabilidade se tornou a pista crucial que permitiu aos pesquisadores de segurança rastrear o problema até o pacote contaminado. Karpathy observou que, se o código do invasor tivesse sido escrito com mais competência, esse roubo em grande escala ainda poderia estar em andamento.
Reação em cadeia: como as ferramentas de segurança se tornaram o “portador da faca”
O incidente destaca uma cascata de falhas na cadeia de suprimentos. O grupo de invasores, TeamPCP, primeiro comprometeu a ferramenta de varredura de segurança Trivy. Usando credenciais roubadas, eles obtiveram o token de lançamento do litellm , contornaram a revisão de código e enviaram o pacote malicioso diretamente para o PyPI.
As consequências são extensas. Mais de 2.000 ferramentas de IA amplamente utilizadas, incluindo DSPy, MLflow e Open Interpreter, dependem indiretamente dessa biblioteca. Especialistas em segurança aconselham urgentemente que os desenvolvedores verifiquem suas instalações executando pip show litellm. Se a versão for 1.82.7 ou superior, considere que houve vazamento total de credenciais e troque imediatamente todas as chaves e tokens confidenciais.
Artigo relacionado
 Stripe vai adquirir a OpenRouter à medida que o roteamento baseado em modelos de IA ganha força
A Stripe concordou em adquirir a OpenRouter, uma plataforma de roteamento de modelos de IA que oferece aos desenvolvedores acesso a centenas de modelos por meio de uma única interface. O acordo amplia
O ex-pesquisador da OpenAI, Barrett Zoph, retorna ao Google para apoiar o desenvolvimento do Gemini
Barret Zoph, que anteriormente havia deixado a empresa de forma repentina e se juntado à OpenAI devido a um desentendimento com a CEO da Thinking Machines Lab, Miriam Mularati, mudou de emprego mais u
Como a Recursive Intelligence levantou US$ 335 milhões com uma avaliação de US$ 4 bilhões em 4 meses
As cofundadoras da startup Ricursive Intelligence pareciam destinadas a serem cofundadoras.Anna Goldie, CEO, e Azalia Mirhoseini, CTO, são tão conhecidas na comunidade de IA que estavam entre os engen
Recomendações de tópicos especiais relacionados
Design e Arte
 As melhores ferramentas de ilustração com IA: crie cenas editoriais e capas de forma mais rápida
As melhores ferramentas de ilustração com IA de 2026: nossa lista selecionada apresenta as melhores ferramentas, com design robusto, para criar rapidamente cenas editoriais impressionantes e capas atraentes. Cada opção passou por rigorosos testes práticos, oferecendo uma comparação entre versões gratuitas e pagas para ajudar você a encontrar a opção perfeita para o seu fluxo de trabalho. Experimente hoje mesmo essas soluções imperdíveis para aproveitar ao máximo as vantagens da IA e impulsionar sua produtividade criativa. Explore agora no XIX.AI.
 10 ferramentas
 xix.ai
Educação e Aprendizagem
Os melhores professores particulares especializados em IA para preparação para exames: pratique matemática, ciências e inglês
Os melhores tutores de IA para preparação para exames de 2026, com as melhores avaliações, estão aqui no XIX.AI! Nossa lista cuidadosamente selecionada apresenta ferramentas poderosas e revolucionárias que oferecem comparação entre versões gratuitas e pagas, testes práticos e rankings atualizados semanalmente. Elas ajudam a aumentar sua eficiência na redação, simplificar o aprendizado de tópicos complexos e liberar seu potencial acadêmico. Explore agora para descobrir sua ferramenta perfeita de preparação para exames e comece a criar hoje mesmo para aproveitar toda a vantagem da IA!
10 ferramentas
xix.ai
Financiar
Ferramentas de planejamento orçamentário com IA para gestão financeira pessoal
As melhores e mais bem avaliadas ferramentas de planejamento orçamentário com IA para gestão financeira pessoal de 2026 estão aqui no XIX.AI! Esta seleção especial apresenta soluções poderosas e revolucionárias que ajudam você a realizar testes na prática, entender hábitos de consumo e criar planos personalizados para aumentar a produtividade. Confira uma comparação entre versões gratuitas e pagas, além de rankings detalhados. Ferramentas imperdíveis, projetadas para simplificar a gestão financeira e explorar o potencial da IA. Explore agora!
11 ferramentas
xix.ai
Saúde e Bem-Estar
Assistentes de rastreamento do sono com IA: melhore sua recuperação adotando hábitos mais adequados antes de dormir
2026 – Os melhores assistentes de rastreamento do sono com inteligência artificial mais bem avaliados, selecionados para proporcionar uma recuperação máxima. Este guia semanal completamente atualizado apresenta ferramentas poderosas que incluem testes reais, comparações entre versões gratuitas e pagas, além de classificações detalhadas, visando ajudá-lo a encontrar a solução ideal para melhorar a qualidade do sono e fomentar hábitos noturnos mais saudáveis. Explore agora em XIX.AI e aproveite todas as vantagens oferecidas pela inteligência artificial.
10 ferramentas
xix.ai
Análise de dados
Copilotos de IA em SQL para análise de produtos e receitas
2026: Os melhores e mais bem avaliados copilotos de IA para SQL em análise de produtos e receitas! A XIX.AI selecionou um conjunto poderoso e revolucionário de ferramentas imperdíveis, que passam por testes práticos por meio de rankings atualizados semanalmente. Essas ferramentas ajudam os usuários a aumentar significativamente a produtividade, acelerando a análise de dados, simplificando consultas complexas e gerando insights precisos para impulsionar decisões de negócios mais inteligentes. Explore agora e descubra a ferramenta perfeita para aproveitar ao máximo o potencial da IA!
14 ferramentas
xix.ai
Educação e Aprendizagem
Os melhores auxiliares de tarefas escolares com IA que ensinam: aprenda conceitos, não apenas respostas
2026: Os melhores e mais bem avaliados auxiliares de tarefas com IA que ensinam conceitos fundamentais, não apenas respostas. Ferramentas poderosas para estudantes. Lista selecionada que você não pode deixar de conferir. Atualizada semanalmente. Comparação entre versões gratuitas e pagas. Testes em situações reais. Rankings precisos para ajudar você a atingir todo o seu potencial de aprendizado. Explore agora e descubra a ferramenta perfeita para estudar de forma mais inteligente.
10 ferramentas
xix.ai

 Comentários (0)
A comunidade de desenvolvedores de IA foi abalada por um alerta recente do renomado cientista de IA Andrej Karpathy, revelando um ataque direcionado de contaminação na cadeia de suprimentos de software de IA. O alvo é a popular biblioteca Python litellm, que conta com mais de 40.000 estrelas no GitHub e quase 100 milhões de downloads mensais. Por ser um adaptador universal para chamar as principais APIs de modelos de IA, o comprometimento da biblioteca desencadeou um efeito dominó, com potencial para afetar toda a cadeia de ferramentas de desenvolvimento de IA.
Infectada na instalação: a operação “invisível” do código malicioso
A discrição do ataque decorre de seu gatilho inteligente. Agentes maliciosos inseriram um arquivo malicioso .pth em duas versões específicas do
Execução automática: basta instalar qualquer uma dessas versões comprometidas via pip install faz com que o código malicioso seja executado automaticamente a cada inicialização de um processo Python. Não é necessária nenhuma importação manual ou chamada de função — seu sistema fica exposto no momento em que a instalação é concluída.
Exfiltração abrangente de dados: uma vez ativo, o código coleta agressivamente uma ampla gama de dados confidenciais do host. Isso inclui chaves SSH, credenciais de nuvem (AWS/GCP), chaves do Kubernetes, carteiras de criptomoedas e todas as variáveis de ambiente — que frequentemente contêm valiosas chaves de API de modelos de grande porte. As informações roubadas são criptografadas e transmitidas para o servidor remoto do invasor.
Uma reviravolta inesperada: o invasor exposto por um “bug”
Esse crime, que poderia ter passado despercebido por muito tempo, foi frustrado pelo próprio erro do hacker. Um desenvolvedor percebeu que o uso de memória de sua máquina disparou repentinamente enquanto usava uma extensão no editor Cursor.
A investigação revelou que o código malicioso acionou uma “fork bomb” — uma replicação exponencial que rapidamente travou o sistema. Essa instabilidade se tornou a pista crucial que permitiu aos pesquisadores de segurança rastrear o problema até o pacote contaminado. Karpathy observou que, se o código do invasor tivesse sido escrito com mais competência, esse roubo em grande escala ainda poderia estar em andamento.
Reação em cadeia: como as ferramentas de segurança se tornaram o “portador da faca”
O incidente destaca uma cascata de falhas na cadeia de suprimentos. O grupo de invasores, TeamPCP, primeiro comprometeu a ferramenta de varredura de segurança Trivy. Usando credenciais roubadas, eles obtiveram o token de lançamento do
As consequências são extensas. Mais de 2.000 ferramentas de IA amplamente utilizadas, incluindo DSPy, MLflow e Open Interpreter, dependem indiretamente dessa biblioteca. Especialistas em segurança aconselham urgentemente que os desenvolvedores verifiquem suas instalações executando pip show litellm. Se a versão for 1.82.7 ou superior, considere que houve vazamento total de credenciais e troque imediatamente todas as chaves e tokens confidenciais.








 Stripe vai adquirir a OpenRouter à medida que o roteamento baseado em modelos de IA ganha força
A Stripe concordou em adquirir a OpenRouter, uma plataforma de roteamento de modelos de IA que oferece aos desenvolvedores acesso a centenas de modelos por meio de uma única interface. O acordo amplia
 O ex-pesquisador da OpenAI, Barrett Zoph, retorna ao Google para apoiar o desenvolvimento do Gemini
Barret Zoph, que anteriormente havia deixado a empresa de forma repentina e se juntado à OpenAI devido a um desentendimento com a CEO da Thinking Machines Lab, Miriam Mularati, mudou de emprego mais u
 Como a Recursive Intelligence levantou US$ 335 milhões com uma avaliação de US$ 4 bilhões em 4 meses
As cofundadoras da startup Ricursive Intelligence pareciam destinadas a serem cofundadoras.Anna Goldie, CEO, e Azalia Mirhoseini, CTO, são tão conhecidas na comunidade de IA que estavam entre os engen

As melhores ferramentas de ilustração com IA de 2026: nossa lista selecionada apresenta as melhores ferramentas, com design robusto, para criar rapidamente cenas editoriais impressionantes e capas atraentes. Cada opção passou por rigorosos testes práticos, oferecendo uma comparação entre versões gratuitas e pagas para ajudar você a encontrar a opção perfeita para o seu fluxo de trabalho. Experimente hoje mesmo essas soluções imperdíveis para aproveitar ao máximo as vantagens da IA e impulsionar sua produtividade criativa. Explore agora no XIX.AI.
10 ferramentas
xix.ai

Os melhores tutores de IA para preparação para exames de 2026, com as melhores avaliações, estão aqui no XIX.AI! Nossa lista cuidadosamente selecionada apresenta ferramentas poderosas e revolucionárias que oferecem comparação entre versões gratuitas e pagas, testes práticos e rankings atualizados semanalmente. Elas ajudam a aumentar sua eficiência na redação, simplificar o aprendizado de tópicos complexos e liberar seu potencial acadêmico. Explore agora para descobrir sua ferramenta perfeita de preparação para exames e comece a criar hoje mesmo para aproveitar toda a vantagem da IA!
10 ferramentas
xix.ai

As melhores e mais bem avaliadas ferramentas de planejamento orçamentário com IA para gestão financeira pessoal de 2026 estão aqui no XIX.AI! Esta seleção especial apresenta soluções poderosas e revolucionárias que ajudam você a realizar testes na prática, entender hábitos de consumo e criar planos personalizados para aumentar a produtividade. Confira uma comparação entre versões gratuitas e pagas, além de rankings detalhados. Ferramentas imperdíveis, projetadas para simplificar a gestão financeira e explorar o potencial da IA. Explore agora!
11 ferramentas
xix.ai

2026 – Os melhores assistentes de rastreamento do sono com inteligência artificial mais bem avaliados, selecionados para proporcionar uma recuperação máxima. Este guia semanal completamente atualizado apresenta ferramentas poderosas que incluem testes reais, comparações entre versões gratuitas e pagas, além de classificações detalhadas, visando ajudá-lo a encontrar a solução ideal para melhorar a qualidade do sono e fomentar hábitos noturnos mais saudáveis. Explore agora em XIX.AI e aproveite todas as vantagens oferecidas pela inteligência artificial.
10 ferramentas
xix.ai

2026: Os melhores e mais bem avaliados copilotos de IA para SQL em análise de produtos e receitas! A XIX.AI selecionou um conjunto poderoso e revolucionário de ferramentas imperdíveis, que passam por testes práticos por meio de rankings atualizados semanalmente. Essas ferramentas ajudam os usuários a aumentar significativamente a produtividade, acelerando a análise de dados, simplificando consultas complexas e gerando insights precisos para impulsionar decisões de negócios mais inteligentes. Explore agora e descubra a ferramenta perfeita para aproveitar ao máximo o potencial da IA!
14 ferramentas
xix.ai

2026: Os melhores e mais bem avaliados auxiliares de tarefas com IA que ensinam conceitos fundamentais, não apenas respostas. Ferramentas poderosas para estudantes. Lista selecionada que você não pode deixar de conferir. Atualizada semanalmente. Comparação entre versões gratuitas e pagas. Testes em situações reais. Rankings precisos para ajudar você a atingir todo o seu potencial de aprendizado. Explore agora e descubra a ferramenta perfeita para estudar de forma mais inteligente.
10 ferramentas
xix.ai












