


 Hogar
La comunidad de IA, alarmada tras el ataque a la biblioteca litellm en la cadena de suministro de software
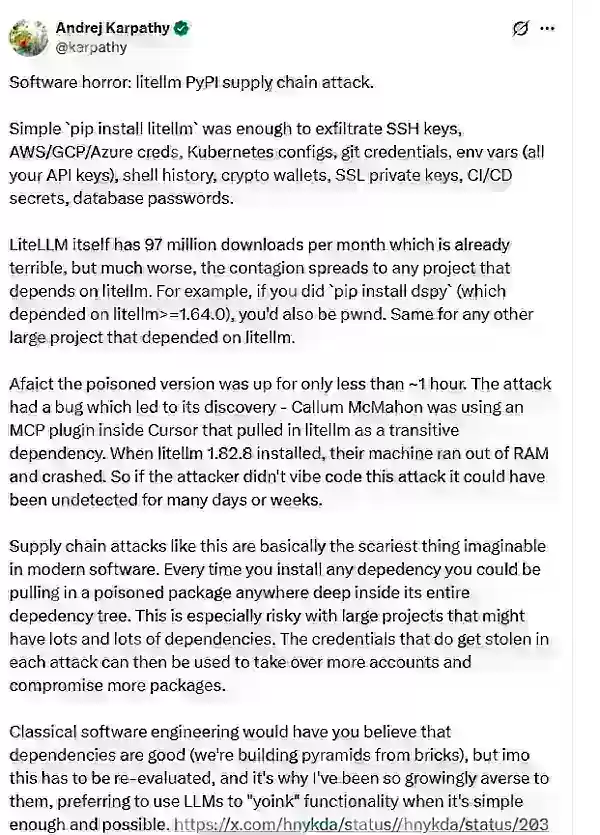
La comunidad de desarrolladores de IA se ha visto sacudida por una reciente alerta del reconocido científico en IA Andrej Karpathy, en la que se revela un ataque de envenenamiento dirigido contra la cadena de suministro de software de IA. El objetivo es la popular biblioteca de Python litellm, que cuenta con más de 40 000 estrellas en GitHub y cerca de 100 millones de descargas mensuales. Al tratarse de un adaptador universal para llamar a las principales API de modelos de IA, la vulnerabilidad de la biblioteca ha desencadenado un efecto dominó que podría afectar a toda la cadena de herramientas de desarrollo de IA.
Infectada al instalarse: el funcionamiento «invisible» del código malicioso
El sigilo del ataque se debe a su ingenioso mecanismo de activación. Los actores maliciosos insertaron un .pth en dos versiones específicas de litellm en PyPI (versiones 1.82.7 y 1.82.8).
Ejecución automática: el simple hecho de instalar cualquiera de estas versiones comprometidas a través de pip install provoca que el código malicioso se ejecute automáticamente con cada inicio de un proceso de Python. No se necesita ninguna importación manual ni llamada a funciones: su sistema queda expuesto en el momento en que se completa la instalación.
Exfiltración exhaustiva de datos: una vez activo, el código recopila de forma agresiva una amplia gama de datos confidenciales del host. Esto incluye claves SSH, credenciales de nube (AWS/GCP), claves de Kubernetes, carteras de criptomonedas y todas las variables de entorno, que a menudo contienen valiosas claves API de modelos de gran tamaño. La información robada se cifra y se transmite al servidor remoto del atacante.
Un giro inesperado: el atacante quedó al descubierto por un «error»
Este delito, que podría haber pasado desapercibido durante mucho tiempo, fue frustrado por un error del propio hacker. Un desarrollador notó que el uso de memoria de su máquina se disparaba de repente mientras utilizaba una extensión en el editor Cursor.
La investigación reveló que el código malicioso desencadenó una «bomba de bifurcación» de procesos, una replicación exponencial que colapsó rápidamente el sistema. Esta inestabilidad se convirtió en la pista clave que permitió a los investigadores de seguridad rastrear el problema hasta el paquete infectado. Karpathy señaló que, si el código del atacante se hubiera escrito con mayor competencia, este robo a gran escala podría seguir en marcha.
Reacción en cadena: cómo las herramientas de seguridad se convirtieron en el «portador del cuchillo»
El incidente pone de relieve una cascada de fallos en la cadena de suministro. El grupo de atacantes, TeamPCP, comprometió primero la herramienta de análisis de seguridad Trivy. Utilizando credenciales robadas, obtuvieron el token de lanzamiento de litellm , eludieron la revisión de código y subieron el paquete malicioso directamente a PyPI.
Las consecuencias son enormes. Más de 2000 herramientas de IA de uso generalizado, entre ellas DSPy, MLflow y Open Interpreter, dependen indirectamente de esta biblioteca. Los expertos en seguridad aconsejan urgentemente a los desarrolladores que comprueben sus instalaciones ejecutando pip show litellm. Si la versión es 1.82.7 o superior, se debe asumir una fuga total de credenciales y rotar inmediatamente todas las claves y tokens confidenciales.
Artículo relacionado
 El primer modelo de SSI de Ilya, ex científico jefe de OpenAI, se presenta
La inteligencia artificial ha alcanzado otro hito importante. Tras su salida de OpenAI, el ex científico jefe Ilya Sutskever fundó Safe Superintelligence Inc. (SSI), que ha revelado recientemente detalles sobre su modelo inaugural. Informes de redes
Lovable Leads Atech's Seed Round as AI Ambient Coding Officially Enters the Hardware Field
El 14 de mayo de 2026, la plataforma de desarrollo de aplicaciones de IA Lovable anunció su participación en la ronda de financiación semilla de 800.000 dólares para la startup danesa de hardware Atech. Liderada por Lovable, la ronda atrajo a firmas
Anthropic amplía las herramientas de codificación de Claude AI a Japón en su impulso por el crecimiento en el extranjero
Anthropic, una destacada empresa estadounidense de inteligencia artificial, está intensificando su alcance global. El miércoles, la compañía organizó una importante reunión de desarrolladores, "Code with Claude", en Tokio, que reunió a cerca de 500 i
Recomendaciones de temas especiales relacionados
Diseño y Arte
 Las mejores herramientas de transferencia de estilos con IA para experimentos creativos
¡Las mejores herramientas de transferencia de estilo con IA de 2026, mejor valoradas para experimentos creativos! XIX.AI ha seleccionado una colección de herramientas potentes y revolucionarias que no te puedes perder, capaces de ofrecer resultados excepcionales según pruebas reales y clasificaciones rigurosas. Estas soluciones de primera categoría ayudan a los creativos a aumentar significativamente su productividad, acelerando la creación de contenidos y abriendo un sinfín de posibilidades creativas. ¡Explora ahora mismo para descubrir tu herramienta perfecta y empieza a crear hoy mismo!
 9 herramientas
 xix.ai
Creación de cómics
Las mejores herramientas de burbujas de diálogo con IA para la narración visual
¡Ya están aquí, en XIX.AI, las mejores herramientas de 2026 con las mejores valoraciones para crear bocadillos de diálogo con IA y contar historias visuales! Esta selección incluye potentes herramientas revolucionarias que ayudan a los creadores a aumentar su productividad y superar los bloqueos creativos. Consulta una comparación entre las versiones gratuitas y de pago, echa un vistazo a las pruebas en condiciones reales y revisa las últimas clasificaciones para encontrar las soluciones imprescindibles, perfectas para crear narrativas visuales cautivadoras. ¡Explora ahora mismo y descubre tu herramienta ideal!
10 herramientas
xix.ai
Asistente de reuniones
Las mejores herramientas de resumen de reuniones con IA: realiza un seguimiento claro de las decisiones y las acciones de seguimiento
Las mejores herramientas de resumen de reuniones con IA de 2026, mejor valoradas para un seguimiento claro de las decisiones y un seguimiento posterior sin esfuerzo. Esta lista seleccionada presenta soluciones potentes y revolucionarias que aumentan drásticamente la productividad al automatizar las notas de las reuniones, identificar las acciones clave y agilizar la coordinación del equipo en todos los proyectos. Consigue una comparación entre las versiones gratuitas y de pago, junto con pruebas en condiciones reales y clasificaciones actualizadas semanalmente, para ayudarte a encontrar la herramienta perfecta. ¡Explora ahora mismo y aprovecha las ventajas de la IA!
9 herramientas
xix.ai
Análisis de datos
Mejores herramientas de limpieza de datos con IA: corrige valores faltantes y duplicados rápidamente
2026: Las mejores herramientas de limpieza de datos basadas en IA, mejor calificadas y más actualizadas, para corregir rápidamente valores faltantes y duplicados. Esta lista cuidadosamente seleccionada presenta soluciones potentes que transforman el trabajo y aumentan significativamente la productividad. Cada opción ha sido sometida a pruebas rigurosas en entornos reales para garantizar su fiabilidad. Obtenga una comparación gratuita entre las opciones gratuitas y de pago y descubra la herramienta imprescindible que mejor se adapte a sus necesidades. Explore ahora en XIX.AI para darle un vantaje con la inteligencia artificial.
11 herramientas
xix.ai
Diseño y Arte
Mejores herramientas de IA para la ideación creativa de artistas: superar los bloqueos visuales
2026 Últimas Mejores Herramientas de Ideación Creativa con IA Mejor Valoradas para Artistas son seleccionadas por XIX.AI para ayudar a los creadores a superar los bloqueos visuales y potenciar la creatividad al instante. Estas poderosas herramientas que cambian las reglas del juego ofrecen pruebas en el mundo real, una comparación detallada entre versiones gratuitas y de pago, y clasificaciones actualizadas semanalmente. Descubre tu herramienta perfecta para acelerar la creación de contenido y desbloquear tu ventaja con IA hoy mismo. ¡Explora ahora!
14 herramientas
xix.ai
composicion musical
Creadores de ritmos con IA para pistas de fondo de TikTok, audio de Reels y música promocional para creadores
¡Los mejores creadores de ritmos con IA de 2026 para pistas de fondo de TikTok, audio de Reels y música promocional para creadores! XIX.AI ha elaborado una lista de las herramientas más valoradas y revolucionarias, sometidas a pruebas en el mundo real para ofrecer música impecable que se adapte a cualquier necesidad de contenido. Encontrarás datos detallados que comparan las versiones gratuitas con las de pago, clasificaciones actualizadas semanalmente y opciones imprescindibles que te ayudarán a potenciar tu creatividad y productividad. ¡Explora ahora mismo y descubre tu herramienta perfecta!
11 herramientas
xix.ai

 comentario (0)
0/500
La comunidad de desarrolladores de IA se ha visto sacudida por una reciente alerta del reconocido científico en IA Andrej Karpathy, en la que se revela un ataque de envenenamiento dirigido contra la cadena de suministro de software de IA. El objetivo es la popular biblioteca de Python litellm, que cuenta con más de 40 000 estrellas en GitHub y cerca de 100 millones de descargas mensuales. Al tratarse de un adaptador universal para llamar a las principales API de modelos de IA, la vulnerabilidad de la biblioteca ha desencadenado un efecto dominó que podría afectar a toda la cadena de herramientas de desarrollo de IA.
Infectada al instalarse: el funcionamiento «invisible» del código malicioso
El sigilo del ataque se debe a su ingenioso mecanismo de activación. Los actores maliciosos insertaron un .pth en dos versiones específicas de
Ejecución automática: el simple hecho de instalar cualquiera de estas versiones comprometidas a través de pip install provoca que el código malicioso se ejecute automáticamente con cada inicio de un proceso de Python. No se necesita ninguna importación manual ni llamada a funciones: su sistema queda expuesto en el momento en que se completa la instalación.
Exfiltración exhaustiva de datos: una vez activo, el código recopila de forma agresiva una amplia gama de datos confidenciales del host. Esto incluye claves SSH, credenciales de nube (AWS/GCP), claves de Kubernetes, carteras de criptomonedas y todas las variables de entorno, que a menudo contienen valiosas claves API de modelos de gran tamaño. La información robada se cifra y se transmite al servidor remoto del atacante.
Un giro inesperado: el atacante quedó al descubierto por un «error»
Este delito, que podría haber pasado desapercibido durante mucho tiempo, fue frustrado por un error del propio hacker. Un desarrollador notó que el uso de memoria de su máquina se disparaba de repente mientras utilizaba una extensión en el editor Cursor.
La investigación reveló que el código malicioso desencadenó una «bomba de bifurcación» de procesos, una replicación exponencial que colapsó rápidamente el sistema. Esta inestabilidad se convirtió en la pista clave que permitió a los investigadores de seguridad rastrear el problema hasta el paquete infectado. Karpathy señaló que, si el código del atacante se hubiera escrito con mayor competencia, este robo a gran escala podría seguir en marcha.
Reacción en cadena: cómo las herramientas de seguridad se convirtieron en el «portador del cuchillo»
El incidente pone de relieve una cascada de fallos en la cadena de suministro. El grupo de atacantes, TeamPCP, comprometió primero la herramienta de análisis de seguridad Trivy. Utilizando credenciales robadas, obtuvieron el token de lanzamiento de
Las consecuencias son enormes. Más de 2000 herramientas de IA de uso generalizado, entre ellas DSPy, MLflow y Open Interpreter, dependen indirectamente de esta biblioteca. Los expertos en seguridad aconsejan urgentemente a los desarrolladores que comprueben sus instalaciones ejecutando pip show litellm. Si la versión es 1.82.7 o superior, se debe asumir una fuga total de credenciales y rotar inmediatamente todas las claves y tokens confidenciales.








 El primer modelo de SSI de Ilya, ex científico jefe de OpenAI, se presenta
La inteligencia artificial ha alcanzado otro hito importante. Tras su salida de OpenAI, el ex científico jefe Ilya Sutskever fundó Safe Superintelligence Inc. (SSI), que ha revelado recientemente detalles sobre su modelo inaugural. Informes de redes
 Lovable Leads Atech's Seed Round as AI Ambient Coding Officially Enters the Hardware Field
El 14 de mayo de 2026, la plataforma de desarrollo de aplicaciones de IA Lovable anunció su participación en la ronda de financiación semilla de 800.000 dólares para la startup danesa de hardware Atech. Liderada por Lovable, la ronda atrajo a firmas
 Anthropic amplía las herramientas de codificación de Claude AI a Japón en su impulso por el crecimiento en el extranjero
Anthropic, una destacada empresa estadounidense de inteligencia artificial, está intensificando su alcance global. El miércoles, la compañía organizó una importante reunión de desarrolladores, "Code with Claude", en Tokio, que reunió a cerca de 500 i

¡Las mejores herramientas de transferencia de estilo con IA de 2026, mejor valoradas para experimentos creativos! XIX.AI ha seleccionado una colección de herramientas potentes y revolucionarias que no te puedes perder, capaces de ofrecer resultados excepcionales según pruebas reales y clasificaciones rigurosas. Estas soluciones de primera categoría ayudan a los creativos a aumentar significativamente su productividad, acelerando la creación de contenidos y abriendo un sinfín de posibilidades creativas. ¡Explora ahora mismo para descubrir tu herramienta perfecta y empieza a crear hoy mismo!
9 herramientas
xix.ai

¡Ya están aquí, en XIX.AI, las mejores herramientas de 2026 con las mejores valoraciones para crear bocadillos de diálogo con IA y contar historias visuales! Esta selección incluye potentes herramientas revolucionarias que ayudan a los creadores a aumentar su productividad y superar los bloqueos creativos. Consulta una comparación entre las versiones gratuitas y de pago, echa un vistazo a las pruebas en condiciones reales y revisa las últimas clasificaciones para encontrar las soluciones imprescindibles, perfectas para crear narrativas visuales cautivadoras. ¡Explora ahora mismo y descubre tu herramienta ideal!
10 herramientas
xix.ai

Las mejores herramientas de resumen de reuniones con IA de 2026, mejor valoradas para un seguimiento claro de las decisiones y un seguimiento posterior sin esfuerzo. Esta lista seleccionada presenta soluciones potentes y revolucionarias que aumentan drásticamente la productividad al automatizar las notas de las reuniones, identificar las acciones clave y agilizar la coordinación del equipo en todos los proyectos. Consigue una comparación entre las versiones gratuitas y de pago, junto con pruebas en condiciones reales y clasificaciones actualizadas semanalmente, para ayudarte a encontrar la herramienta perfecta. ¡Explora ahora mismo y aprovecha las ventajas de la IA!
9 herramientas
xix.ai

2026: Las mejores herramientas de limpieza de datos basadas en IA, mejor calificadas y más actualizadas, para corregir rápidamente valores faltantes y duplicados. Esta lista cuidadosamente seleccionada presenta soluciones potentes que transforman el trabajo y aumentan significativamente la productividad. Cada opción ha sido sometida a pruebas rigurosas en entornos reales para garantizar su fiabilidad. Obtenga una comparación gratuita entre las opciones gratuitas y de pago y descubra la herramienta imprescindible que mejor se adapte a sus necesidades. Explore ahora en XIX.AI para darle un vantaje con la inteligencia artificial.
11 herramientas
xix.ai

2026 Últimas Mejores Herramientas de Ideación Creativa con IA Mejor Valoradas para Artistas son seleccionadas por XIX.AI para ayudar a los creadores a superar los bloqueos visuales y potenciar la creatividad al instante. Estas poderosas herramientas que cambian las reglas del juego ofrecen pruebas en el mundo real, una comparación detallada entre versiones gratuitas y de pago, y clasificaciones actualizadas semanalmente. Descubre tu herramienta perfecta para acelerar la creación de contenido y desbloquear tu ventaja con IA hoy mismo. ¡Explora ahora!
14 herramientas
xix.ai

¡Los mejores creadores de ritmos con IA de 2026 para pistas de fondo de TikTok, audio de Reels y música promocional para creadores! XIX.AI ha elaborado una lista de las herramientas más valoradas y revolucionarias, sometidas a pruebas en el mundo real para ofrecer música impecable que se adapte a cualquier necesidad de contenido. Encontrarás datos detallados que comparan las versiones gratuitas con las de pago, clasificaciones actualizadas semanalmente y opciones imprescindibles que te ayudarán a potenciar tu creatividad y productividad. ¡Explora ahora mismo y descubre tu herramienta perfecta!
11 herramientas
xix.ai












