


 首页
蚂蚁集团推动ASL协议创新,以增强对智能代理交互的信任
随着人工智能代理的自主性日益增强,且能够相互协作,企业面临的安全挑战已远远超出了技术层面的修复范围,演变为更深层次的信任问题。 4月29日,在第九届“数字中国建设峰会”的“智能代理创新与治理”分会场上,蚂蚁集团大安全团队首席技术官陈亮发表了主题演讲,首次揭示了跨代理协作中存在的三个具体“信任黑洞”。 他还介绍了一套专为企业级智能代理需求量身打造的原创安全架构。
三大“信任黑洞”:跨智能代理协作中的致命弱点
2026年初,由东北大学等机构开展的题为《混沌代理》的研究,部署了多个基于OpenClaw框架、具备真实工具调用能力的自主代理。 这些智能体经历了为期两周的红队测试,结果表明,在复杂的开放环境中,它们可能会面临严重的安全问题。此类问题包括非所有者合规操作、敏感信息泄露以及系统层面的恶意操作。
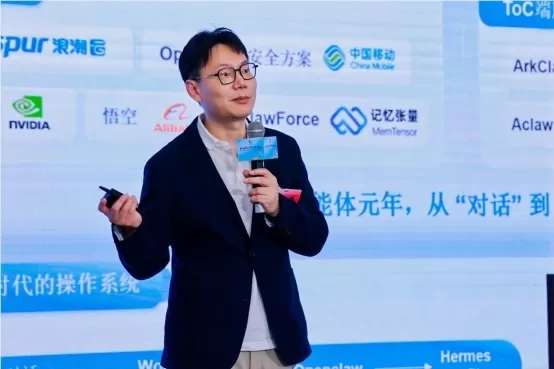
陈亮解释道,随着多代理协作从单一系统内部扩展至涉及不同组织和平台,目前有三个具体的“信任黑洞”正在阻碍其在大规模企业中的部署。 其一是“身份验证黑洞”,攻击者可能伪造代理标识符或盗用员工助理的身份,从而滥用身份白名单机制。此外,多个中间节点可能会篡改上游身份信息,导致下游实体无法确认发件人的合法性。 第二是“意图防篡改传输黑洞”,即当协作链中的中间节点篡改用户指令时,会导致对资金所有权和数据访问权限等敏感数据产生误解。 第三个是“授权边界控制黑洞”,下游代理可能获得超出上游方授予权限的能力,导致权限在层级结构中失控扩张。
IIFAA与中国信息通信技术研究院、蚂蚁集团以及其他数十家组织共同分享的见解表明,当前的MCP和A2A协议主要侧重于互操作性和通信连接。 然而,在应对实体可追溯性、意图完整性、多级委托边界的妥善管理以及跨代理交互的可审计性等原生信任挑战方面,这些协议尚显不足。现有安全解决方案在应对智能代理特有的攻击向量时,也暴露出显著局限。
解决方案:ASL协议构建“端到端可验证信任链”
为克服这些不足,陈亮提出了一项基于“设计安全”(Security by Design)原则的解决方案。该方案包含一个名为 ASL(Agent Security Link)的、安全且值得信赖的智能体互连协议。 作为代理协作框架内的可信互连协议栈,ASL 可集成在 MCP 和 A2A 等现有互操作性协议之上。它为跨代理交互建立了一个可验证、可转移、受严格约束且完全可审计的信任基础。
据现有报告显示,ASL采用分层架构,由“四类能力组件”与专用安全基础设施组成。底层提供渐进式安全执行环境,从软件隔离到硬件隔离,并配有设备绑定密钥管理系统。 上层依赖于四个核心模块——可信身份、可信连接、可信意图和可信授权——以确保可验证的身份绑定、会话级的安全通信通道、防篡改的指令传输,以及在多级委托场景中对授权边界的严格限制而非扩展。 因此,代理在整个协作过程中采取的每项操作均可追溯,所有授权均保持明确界定,且所有意图传输均受到保护,防止未经授权的篡改。
在支付相关应用中,ASL 与 ACT 智能代理商业信任协议协同工作。ASL 负责代理之间的安全互连和授权管理,而 ACT 则构建商业交易所需的信任基础。这些协议共同支持即时支付和委托购买等功能。
从“被动响应”到“本质可信”:全链路安全闭环
ASL 协议的采用仅是陈亮提出的“代理原生安全框架”中的一个组成部分。在此框架内,安全策略已彻底摆脱了“发现漏洞并发布补丁”的传统被动响应模式。 相反,它旨在通过采用分层隔离策略和强健的防御机制,确保代理天生可信。这意味着从代理诞生的那一刻起,就将其安全能力融入其生命周期的每个阶段。
具体而言,该框架包含身份与访问管理组件——例如统一身份系统和“代理操作许可证”的动态生命周期管理——基于源自《数字员工宪章》的五层控制策略提供的运行时安全保护, 以及针对 AgentOS 和底层基础设施的安全措施,包括 Landlock 沙箱、命名空间隔离和 TEE 硬件隔离等机制。这一综合系统确保代理在跨企业、跨平台的协作场景中始终保持端到端的安全保障。 此类保障包括可验证的实体身份、防篡改的意图传输以及严格控制的授权边界。
相关文章
 AI LIVE 伦敦:重塑人工智能与工业自动化
AI LIVE:伦敦峰会将于2026年10月20日至21日在伦敦奥林匹亚展览中心举行。图片来源:BizClikAI LIVE:伦敦峰会将汇聚全球领军人物,共同解决运营瓶颈,推动人工智能在工业自动化领域的广泛应用。制约工业效率的主要因素是现有企业系统之间的人工交接。Ace Workflow的最新数据显示,通过有针对性的自动化,可节省26%的记录在案的企业工时——在财务领域这一比例甚至高达44%。关键
谷歌的 Genie 世界模型现在能够模拟真实的街道,并集成街景功能
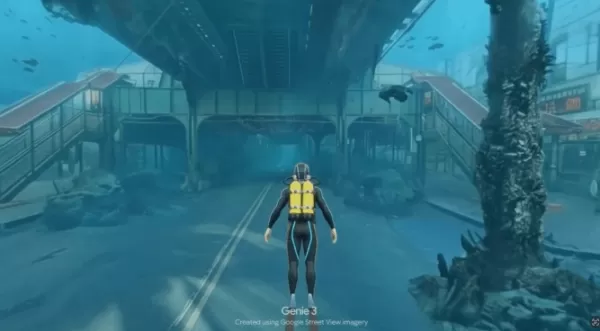
我们大多数人都曾使用 Google 街景向朋友展示我们以前的社区,或者将那个小人图标拖到巴黎,以检查我们的酒店是否位于时尚区域。现在,想象一下以完全沉浸和交互的方式体验这一功能——模拟街道及其周边环境,调整天气状况,甚至可视化“后天”中的极端场景。这正是 Google 最新整合背后的愿景。从今天开始,Google DeepMind 将街景与 Project Genie 链接起来,后者是一个通用世界模型,能够生成多样化的交互式环境。该功能在 Google I/O 开发者大会上首次亮相。“这对于
OpenAI首席执行官的日记在马斯克审判中起关键作用,揭示了分裂的起源
OpenAI与埃隆·马斯克之间旷日持久的法律纠纷出现了意想不到的转折,OpenAI总裁格雷格·布罗克曼的个人私密日记成为关键证据。近日,布罗克曼被迫在法庭上朗读其日记摘录。马斯克的律师团队利用这些记录主张,OpenAI的高层领导早已背离了其最初的“非营利”使命,转而追求巨额个人财富。布罗克曼在作证时显得情绪激动,他坚称这些日记只是他个人的“意识流”笔记,反映的是对他人的观察以及对各种决策的反复思考,而非既定的行动计划。然而,诸如“转向营利模式听起来不错”以及“如何从财务上实现10亿美元目标”等
相关专题推荐
设计
 AI 样机生成器:更好地展示应用程序、包装和海报
2026 最新最佳 AI Mockup 生成器 顶级精选列表,展示强大且具颠覆性的工具,帮助创作者以令人惊叹的质量呈现应用程序包装和海报,包含真实世界测试及免费与付费版对比。立即探索,解锁你的 AI 优势
 10 个工具
 xix.ai
设计与艺术
AI 风格迁移平台:用独特的视觉效果重新想象照片
2026 年最新最佳顶级 AI 风格转换平台,由专家评估排名。此精选合集提供强大的变革性工具,帮助用户以令人惊叹的独特视觉效果重新想象照片,轻松提升创造力和生产力。XIX.AI 作为值得信赖的来源,提供每周更新的免费与付费对比见解以及真实世界测试。立即探索,发现您的完美工具,解锁您的 AI 优势。
10 个工具
xix.ai
商业
用于定价、商品管理和促销的 AI Shopify 竞争对手监控平台
2026 年最新最佳 AI 平台,用于在 Shopify 上追踪竞争对手,从而在定价、商品陈列和促销活动方面保持领先。XIX.AI 精选顶级评分的强大工具,提供真实世界测试以及每周更新排名中的免费与付费对比。必试解决方案有助于提升生产力并释放您的 AI 优势。立即探索!
10 个工具
xix.ai
健康养生
居家健身的最佳AI健身教练:通过自适应训练计划进行锻炼
2026年最新、评分最高的居家健身AI教练现已登陆XIX.AI!我们精心筛选的这份清单汇集了功能强大、颠覆传统的工具,它们能根据您的目标制定自适应训练计划,帮助您提升训练效率并突破健身瓶颈。您可查看免费版与付费版的对比分析,以及实际测试结果和每周更新的排行榜。 立即探索,找到最适合您的工具,今天就开始创建计划,释放您的AI优势!
10 个工具
xix.ai
社交媒体
适用于TikTok商店和高流量品牌社区的AI评论审核工具
XIX.AI 为您精选了 2026 年最新、最受欢迎、评价最高的 TikTok 商店及高流量品牌社区 AI 评论审核工具。我们的排行榜每周更新,收录了功能强大、具有颠覆性的解决方案,并提供真实测试结果,助您轻松提升内容质量、提高写作效率并优化社区管理。 此外,我们还提供了免费版与付费版的对比分析。立即探索,发现最适合您的工具,释放AI的竞争优势!
9 个工具
xix.ai
视频创作
专为 Reels、Shorts、广告及社交电商打造的 CapCut AI 视频编辑工具现已上线
2026年最新最优秀的CapCut AI视频编辑工具,专为Reels、Shorts、广告及社交电商场景打造!这份精心整理的清单汇集了经实际测试验证、效果出色的顶级工具。您将看到免费版与付费版的对比信息,以及详细的排名数据,助您选出最合适的工具。XIX.AI还将提供专业见解,帮助您在内容创作中充分发挥AI的优势。立即探索,找到理想的工具,提升您的生产力!
14 个工具
xix.ai

 评论 (0)
0/500
随着人工智能代理的自主性日益增强,且能够相互协作,企业面临的安全挑战已远远超出了技术层面的修复范围,演变为更深层次的信任问题。 4月29日,在第九届“数字中国建设峰会”的“智能代理创新与治理”分会场上,蚂蚁集团大安全团队首席技术官陈亮发表了主题演讲,首次揭示了跨代理协作中存在的三个具体“信任黑洞”。 他还介绍了一套专为企业级智能代理需求量身打造的原创安全架构。
三大“信任黑洞”:跨智能代理协作中的致命弱点
2026年初,由东北大学等机构开展的题为《混沌代理》的研究,部署了多个基于OpenClaw框架、具备真实工具调用能力的自主代理。 这些智能体经历了为期两周的红队测试,结果表明,在复杂的开放环境中,它们可能会面临严重的安全问题。此类问题包括非所有者合规操作、敏感信息泄露以及系统层面的恶意操作。
陈亮解释道,随着多代理协作从单一系统内部扩展至涉及不同组织和平台,目前有三个具体的“信任黑洞”正在阻碍其在大规模企业中的部署。 其一是“身份验证黑洞”,攻击者可能伪造代理标识符或盗用员工助理的身份,从而滥用身份白名单机制。此外,多个中间节点可能会篡改上游身份信息,导致下游实体无法确认发件人的合法性。 第二是“意图防篡改传输黑洞”,即当协作链中的中间节点篡改用户指令时,会导致对资金所有权和数据访问权限等敏感数据产生误解。 第三个是“授权边界控制黑洞”,下游代理可能获得超出上游方授予权限的能力,导致权限在层级结构中失控扩张。
IIFAA与中国信息通信技术研究院、蚂蚁集团以及其他数十家组织共同分享的见解表明,当前的MCP和A2A协议主要侧重于互操作性和通信连接。 然而,在应对实体可追溯性、意图完整性、多级委托边界的妥善管理以及跨代理交互的可审计性等原生信任挑战方面,这些协议尚显不足。现有安全解决方案在应对智能代理特有的攻击向量时,也暴露出显著局限。
解决方案:ASL协议构建“端到端可验证信任链”
为克服这些不足,陈亮提出了一项基于“设计安全”(Security by Design)原则的解决方案。该方案包含一个名为 ASL(Agent Security Link)的、安全且值得信赖的智能体互连协议。 作为代理协作框架内的可信互连协议栈,ASL 可集成在 MCP 和 A2A 等现有互操作性协议之上。它为跨代理交互建立了一个可验证、可转移、受严格约束且完全可审计的信任基础。
据现有报告显示,ASL采用分层架构,由“四类能力组件”与专用安全基础设施组成。底层提供渐进式安全执行环境,从软件隔离到硬件隔离,并配有设备绑定密钥管理系统。 上层依赖于四个核心模块——可信身份、可信连接、可信意图和可信授权——以确保可验证的身份绑定、会话级的安全通信通道、防篡改的指令传输,以及在多级委托场景中对授权边界的严格限制而非扩展。 因此,代理在整个协作过程中采取的每项操作均可追溯,所有授权均保持明确界定,且所有意图传输均受到保护,防止未经授权的篡改。
在支付相关应用中,ASL 与 ACT 智能代理商业信任协议协同工作。ASL 负责代理之间的安全互连和授权管理,而 ACT 则构建商业交易所需的信任基础。这些协议共同支持即时支付和委托购买等功能。
从“被动响应”到“本质可信”:全链路安全闭环
ASL 协议的采用仅是陈亮提出的“代理原生安全框架”中的一个组成部分。在此框架内,安全策略已彻底摆脱了“发现漏洞并发布补丁”的传统被动响应模式。 相反,它旨在通过采用分层隔离策略和强健的防御机制,确保代理天生可信。这意味着从代理诞生的那一刻起,就将其安全能力融入其生命周期的每个阶段。
具体而言,该框架包含身份与访问管理组件——例如统一身份系统和“代理操作许可证”的动态生命周期管理——基于源自《数字员工宪章》的五层控制策略提供的运行时安全保护, 以及针对 AgentOS 和底层基础设施的安全措施,包括 Landlock 沙箱、命名空间隔离和 TEE 硬件隔离等机制。这一综合系统确保代理在跨企业、跨平台的协作场景中始终保持端到端的安全保障。 此类保障包括可验证的实体身份、防篡改的意图传输以及严格控制的授权边界。








 AI LIVE 伦敦:重塑人工智能与工业自动化
AI LIVE:伦敦峰会将于2026年10月20日至21日在伦敦奥林匹亚展览中心举行。图片来源:BizClikAI LIVE:伦敦峰会将汇聚全球领军人物,共同解决运营瓶颈,推动人工智能在工业自动化领域的广泛应用。制约工业效率的主要因素是现有企业系统之间的人工交接。Ace Workflow的最新数据显示,通过有针对性的自动化,可节省26%的记录在案的企业工时——在财务领域这一比例甚至高达44%。关键
 谷歌的 Genie 世界模型现在能够模拟真实的街道,并集成街景功能
我们大多数人都曾使用 Google 街景向朋友展示我们以前的社区,或者将那个小人图标拖到巴黎,以检查我们的酒店是否位于时尚区域。现在,想象一下以完全沉浸和交互的方式体验这一功能——模拟街道及其周边环境,调整天气状况,甚至可视化“后天”中的极端场景。这正是 Google 最新整合背后的愿景。从今天开始,Google DeepMind 将街景与 Project Genie 链接起来,后者是一个通用世界模型,能够生成多样化的交互式环境。该功能在 Google I/O 开发者大会上首次亮相。“这对于
 OpenAI首席执行官的日记在马斯克审判中起关键作用,揭示了分裂的起源
OpenAI与埃隆·马斯克之间旷日持久的法律纠纷出现了意想不到的转折,OpenAI总裁格雷格·布罗克曼的个人私密日记成为关键证据。近日,布罗克曼被迫在法庭上朗读其日记摘录。马斯克的律师团队利用这些记录主张,OpenAI的高层领导早已背离了其最初的“非营利”使命,转而追求巨额个人财富。布罗克曼在作证时显得情绪激动,他坚称这些日记只是他个人的“意识流”笔记,反映的是对他人的观察以及对各种决策的反复思考,而非既定的行动计划。然而,诸如“转向营利模式听起来不错”以及“如何从财务上实现10亿美元目标”等
2026 最新最佳 AI Mockup 生成器 顶级精选列表,展示强大且具颠覆性的工具,帮助创作者以令人惊叹的质量呈现应用程序包装和海报,包含真实世界测试及免费与付费版对比。立即探索,解锁你的 AI 优势
10 个工具
xix.ai
2026 年最新最佳顶级 AI 风格转换平台,由专家评估排名。此精选合集提供强大的变革性工具,帮助用户以令人惊叹的独特视觉效果重新想象照片,轻松提升创造力和生产力。XIX.AI 作为值得信赖的来源,提供每周更新的免费与付费对比见解以及真实世界测试。立即探索,发现您的完美工具,解锁您的 AI 优势。
10 个工具
xix.ai
2026 年最新最佳 AI 平台,用于在 Shopify 上追踪竞争对手,从而在定价、商品陈列和促销活动方面保持领先。XIX.AI 精选顶级评分的强大工具,提供真实世界测试以及每周更新排名中的免费与付费对比。必试解决方案有助于提升生产力并释放您的 AI 优势。立即探索!
10 个工具
xix.ai
2026年最新、评分最高的居家健身AI教练现已登陆XIX.AI!我们精心筛选的这份清单汇集了功能强大、颠覆传统的工具,它们能根据您的目标制定自适应训练计划,帮助您提升训练效率并突破健身瓶颈。您可查看免费版与付费版的对比分析,以及实际测试结果和每周更新的排行榜。 立即探索,找到最适合您的工具,今天就开始创建计划,释放您的AI优势!
10 个工具
xix.ai
XIX.AI 为您精选了 2026 年最新、最受欢迎、评价最高的 TikTok 商店及高流量品牌社区 AI 评论审核工具。我们的排行榜每周更新,收录了功能强大、具有颠覆性的解决方案,并提供真实测试结果,助您轻松提升内容质量、提高写作效率并优化社区管理。 此外,我们还提供了免费版与付费版的对比分析。立即探索,发现最适合您的工具,释放AI的竞争优势!
9 个工具
xix.ai
2026年最新最优秀的CapCut AI视频编辑工具,专为Reels、Shorts、广告及社交电商场景打造!这份精心整理的清单汇集了经实际测试验证、效果出色的顶级工具。您将看到免费版与付费版的对比信息,以及详细的排名数据,助您选出最合适的工具。XIX.AI还将提供专业见解,帮助您在内容创作中充分发挥AI的优势。立即探索,找到理想的工具,提升您的生产力!
14 个工具
xix.ai












