


 首頁
螞蟻集團推動 ASL 協定創新,以增強智慧代理互動的信任度
隨著人工智慧代理的自主性日益提升,且具備相互協作的能力,組織所面臨的安全挑戰已遠遠超出技術層面的解決方案,演變為更深層的信任問題。 4月29日,在第九屆「數字中國建設峰會」的「智能代理創新與治理」環節中,螞蟻集團大安全團隊首席技術官陳亮發表主題演講,首次揭示了跨代理協作中存在的三大具體「信任黑洞」。 他同時介紹了一套專為滿足企業級智慧代理需求而設計的原創安全架構。
三大「信任黑洞」:跨代理協作中的致命弱點
2026年初,由東北大學等機構進行的一項名為《混沌代理》(Agents of Chaos)的研究,部署了多個基於 OpenClaw 框架、具備真實工具調用能力的自主代理。 這些代理經歷了為期兩週的紅隊測試,結果顯示它們在複雜的開放環境中可能面臨嚴重的安全問題。此類問題包括非所有者的合規行為、敏感資訊洩漏,以及系統層面的惡意操作。
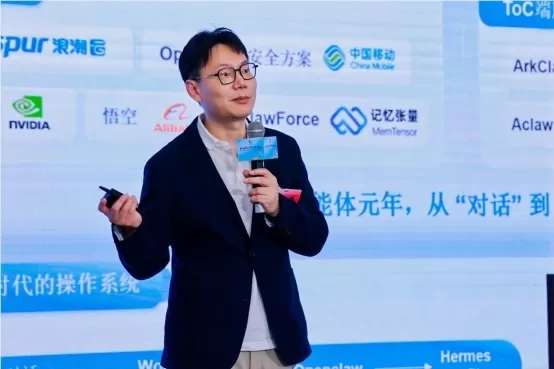
陳亮解釋道,隨著多代理協作範圍從單一系統內部擴展至涵蓋不同組織與平台,目前有三種具體的「信任黑洞」正阻礙其在大企業中的大規模部署。 第一種是「身分驗證黑洞」,攻擊者可能偽造代理程式識別碼,或盜用員工助理的身分來濫用身分白名單機制。此外,多個中間節點可能會篡改上游的身分資訊,導致下游實體無法確認發送者的合法性。 第二個是「意圖防篡改傳輸黑洞」,當協作鏈中的中間節點篡改用戶指令時,便會引發此問題,導致對資金所有權及資料存取權限等敏感資料產生誤判。 第三個是「授權邊界控制黑洞」,下游代理可能獲得超出上游方所授予的權限,導致權限在層級結構中失控擴張。
IIFAA 與中國信息通信技術研究院、螞蟻集團以及其他數十家組織共同分享的洞見指出,當前的 MCP 和 A2A 協定主要著重於互通性與通訊連線。 然而,在應對原生信任挑戰方面——例如實體可追溯性、意圖完整性、多層級授權邊界的妥善管理,以及跨代理互動的可稽核性——這些協定仍顯不足。現有的安全解決方案在處理智慧代理特有的攻擊向量時,也展現出顯著的局限性。
解決方案:ASL 協定建構「端對端可驗證信任鏈」
為克服這些缺點,陳亮提出了一項基於「安全設計(Security by Design)」原則的解決方案。該方案包含一套名為 ASL(Agent Security Link)的安全且值得信賴的代理互連協定。 ASL 作為代理程式協作框架內的可信互連協定堆疊,可整合於 MCP 和 A2A 等現有互操作性協定之上。它為跨代理程式互動建立了一個可驗證、可轉移、嚴格受限且完全可稽查的信任基礎。
根據現有報告,ASL 採用分層架構,由「四類功能組件」結合專用的安全基礎架構所組成。底層提供逐步增強的安全執行環境,範圍涵蓋從軟體隔離到硬體隔離,並搭配一套用於管理裝置綁定金鑰的系統。 上層則依賴四大核心模組——可信身分、可信連線、可信意圖及可信授權——以確保可驗證的身分綁定、會話層級的安全通訊通道、防篡改的指令傳輸,以及在多層級授權委派情境中對授權邊界的嚴格限制(而非擴張)。 因此,代理在整個協作過程中執行的每項操作皆可追溯,所有授權均維持明確界定,且所有意圖傳輸皆受到保護,免於未經授權的篡改。
在支付相關應用中,ASL 與 ACT 智慧代理商業信任協定協同運作。ASL 負責處理代理間的安全互連與授權管理,而 ACT 則建立商業交易所需的信任基礎。這兩項協定共同支援即時支付與委託購買等功能。
從「被動回應」到「本質上值得信賴」:全鏈路安全迴圈
採用 ASL 協定僅是陳亮所提出的「代理原生安全框架」中的其中一環。在此框架內,安全策略已徹底擺脫傳統的「識別漏洞並發布修補程式」這種被動式模式。 取而代之的是,該框架透過分層隔離策略與強健的防禦機制,致力確保代理程式具備「本質上值得信賴」的特質。這意味著從代理程式誕生之初,便將安全能力整合至其生命週期的每個階段。
具體而言,該框架包含身分與存取管理元件——例如統一的身分系統,以及「代理程式運作許可證」的動態生命週期管理——基於源自「數位員工憲法」的五層控制策略所建構的執行時安全防護, 以及針對 AgentOS 和底層基礎設施的安全措施,包括 Landlock 沙箱、命名空間隔離和 TEE 硬體隔離等機制。這套全面的系統確保代理程式在跨企業與跨平台的協作情境中,始終維持端到端的安全保障。 此類保障包括可驗證的實體身分、防篡改的意圖傳輸,以及嚴格控制的授權邊界。
相關文章
 Spotify 致力於成為人工智慧生成個人化音訊的內容樞紐
近年來,諸如 Google 的 NotebookLM、Hero 以及 Adobe Acrobat 等工具,讓使用者能夠從文件、行程表和文章等原始素材中生成播客。Spotify 現已允許使用者在其平台內存取這些音訊檔案,不過要使用這項功能,仍需借助特定的程式設計工具。據該公司表示,已使用 OpenAI 的 Codex、Anthropic 的 Claude Code 或 OpenClaw 等程式碼助理
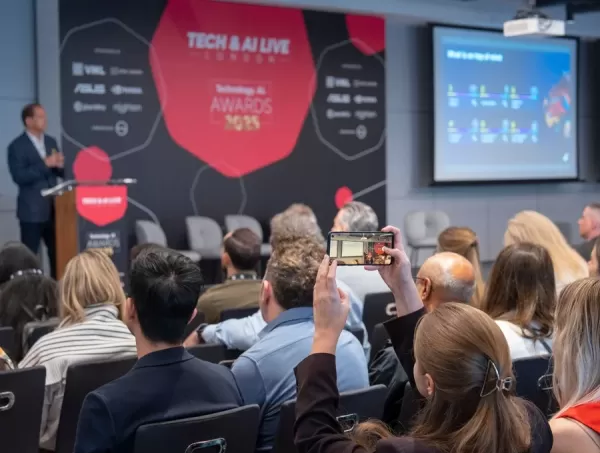
AI LIVE 倫敦:重塑人工智慧與工業自動化
AI LIVE:倫敦峰會將於 2026 年 10 月 20 日至 21 日在倫敦奧林匹亞展覽中心舉行。圖片來源:BizClikAI LIVE:倫敦峰會匯聚全球領袖,共同解決營運瓶頸,並推動人工智慧在工業自動化領域的廣泛應用。工業效率的主要限制在於現有企業系統之間的手動交接。Ace Workflow 的最新數據顯示,透過針對性的自動化,可回收 26% 的記錄在案企業工時——而在財務部門,這一比例甚至
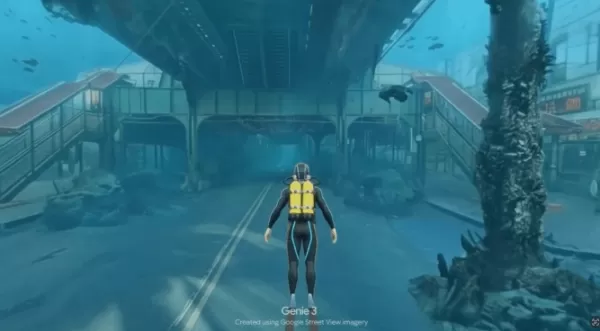
谷歌的 Genie 世界模型現在能夠模擬真實的街道,並整合街景功能
我們大多數人都曾使用 Google 街景向朋友展示我們以前的社羣,或者將那個小人圖示拖到巴黎,以檢查我們的酒店是否位於時尚區域。現在,想象一下以完全沉浸和互動的方式體驗這一功能——模擬街道及其周邊環境,調整天氣狀況,甚至視覺化“後天”中的極端場景。這正是 Google 最新整合背後的願景。從今天開始,Google DeepMind 將街景與 Project Genie 連結起來,後者是一個通用世界模型,能夠生成多樣化的互動式環境。該功能在 Google I/O 開發者大會上首次亮相。“這對於
相關專題推薦
設計
 AI 樣機生成器:更好地展示應用程式、包裝和海報
2026 最新最佳 AI Mockup 生成器 頂級精選列表,展示強大且具顛覆性的工具,幫助創作者以令人驚歎的質量呈現應用程式包裝和海報,包含真實世界測試及免費與付費版對比。立即探索,解鎖你的 AI 優勢
 10 個工具
 xix.ai
設計與藝術
AI 風格遷移平臺:用獨特的視覺效果重新想象照片
2026 年最新最佳頂級 AI 風格轉換平臺,由專家評估排名。此精選合集提供強大的變革性工具,幫助使用者以令人驚歎的獨特視覺效果重新想象照片,輕鬆提升創造力和生產力。XIX.AI 作為值得信賴的來源,提供每週更新的免費與付費對比見解以及真實世界測試。立即探索,發現您的完美工具,解鎖您的 AI 優勢。
10 個工具
xix.ai
商業
用於定價、商品管理和促銷的 AI Shopify 競爭對手監控平臺
2026 年最新最佳 AI 平臺,用於在 Shopify 上追蹤競爭對手,從而在定價、商品陳列和促銷活動方面保持領先。XIX.AI 精選頂級評分的強大工具,提供真實世界測試以及每週更新排名中的免費與付費對比。必試解決方案有助於提升生產力並釋放您的 AI 優勢。立即探索!
10 個工具
xix.ai
健康與養生
居家健身首選的頂尖 AI 健身教練:透過自適應訓練計畫進行鍛鍊
2026 年最新、評價最高的居家健身 AI 教練現已登陸 XIX.AI!我們精心精選的清單收錄了強大且顛覆傳統的工具,能根據您的目標制定自適應訓練計畫,協助您提升訓練效率並突破健身瓶頸。您可查看免費版與付費版的比較分析,以及實測報告,並每週更新最新排名。 立即探索,發掘最適合您的工具,並從今天開始打造專屬計畫,釋放您的 AI 優勢!
10 個工具
xix.ai
社群媒體
適用於 TikTok 商店及高流量品牌社群的 AI 評論審核工具
XIX.AI 為您精選 2026 年最新、最受好評的 TikTok 商店及高流量品牌社群專用 AI 評論審核工具。我們每週更新的排行榜收錄了強大且具顛覆性的解決方案,並提供實際測試結果,協助您輕鬆提升內容品質、提高撰寫效率,並優化社群管理。 此外,我們還提供免費版與付費版的比較分析。立即探索,發掘最適合您的工具,釋放您的 AI 競爭優勢!
9 個工具
xix.ai
視頻創作
專為 Reels、Shorts、廣告及社交電商打造的 CapCut AI 影片編輯工具現已上線
2026年最新最優秀的CapCut AI影片編輯工具,專為Reels、Shorts、廣告及社交電商場景打造!這份精心整理的清單彙集了經實際測試驗證、效果出色的頂級工具。您將看到免費版與付費版的對比資訊,以及詳細的排名資料,助您選出最合適的工具。XIX.AI還將提供專業見解,幫助您在內容創作中充分發揮AI的優勢。立即探索,找到理想的工具,提升您的生產力!
14 個工具
xix.ai

 評論 (0)
0/500
隨著人工智慧代理的自主性日益提升,且具備相互協作的能力,組織所面臨的安全挑戰已遠遠超出技術層面的解決方案,演變為更深層的信任問題。 4月29日,在第九屆「數字中國建設峰會」的「智能代理創新與治理」環節中,螞蟻集團大安全團隊首席技術官陳亮發表主題演講,首次揭示了跨代理協作中存在的三大具體「信任黑洞」。 他同時介紹了一套專為滿足企業級智慧代理需求而設計的原創安全架構。
三大「信任黑洞」:跨代理協作中的致命弱點
2026年初,由東北大學等機構進行的一項名為《混沌代理》(Agents of Chaos)的研究,部署了多個基於 OpenClaw 框架、具備真實工具調用能力的自主代理。 這些代理經歷了為期兩週的紅隊測試,結果顯示它們在複雜的開放環境中可能面臨嚴重的安全問題。此類問題包括非所有者的合規行為、敏感資訊洩漏,以及系統層面的惡意操作。
陳亮解釋道,隨著多代理協作範圍從單一系統內部擴展至涵蓋不同組織與平台,目前有三種具體的「信任黑洞」正阻礙其在大企業中的大規模部署。 第一種是「身分驗證黑洞」,攻擊者可能偽造代理程式識別碼,或盜用員工助理的身分來濫用身分白名單機制。此外,多個中間節點可能會篡改上游的身分資訊,導致下游實體無法確認發送者的合法性。 第二個是「意圖防篡改傳輸黑洞」,當協作鏈中的中間節點篡改用戶指令時,便會引發此問題,導致對資金所有權及資料存取權限等敏感資料產生誤判。 第三個是「授權邊界控制黑洞」,下游代理可能獲得超出上游方所授予的權限,導致權限在層級結構中失控擴張。
IIFAA 與中國信息通信技術研究院、螞蟻集團以及其他數十家組織共同分享的洞見指出,當前的 MCP 和 A2A 協定主要著重於互通性與通訊連線。 然而,在應對原生信任挑戰方面——例如實體可追溯性、意圖完整性、多層級授權邊界的妥善管理,以及跨代理互動的可稽核性——這些協定仍顯不足。現有的安全解決方案在處理智慧代理特有的攻擊向量時,也展現出顯著的局限性。
解決方案:ASL 協定建構「端對端可驗證信任鏈」
為克服這些缺點,陳亮提出了一項基於「安全設計(Security by Design)」原則的解決方案。該方案包含一套名為 ASL(Agent Security Link)的安全且值得信賴的代理互連協定。 ASL 作為代理程式協作框架內的可信互連協定堆疊,可整合於 MCP 和 A2A 等現有互操作性協定之上。它為跨代理程式互動建立了一個可驗證、可轉移、嚴格受限且完全可稽查的信任基礎。
根據現有報告,ASL 採用分層架構,由「四類功能組件」結合專用的安全基礎架構所組成。底層提供逐步增強的安全執行環境,範圍涵蓋從軟體隔離到硬體隔離,並搭配一套用於管理裝置綁定金鑰的系統。 上層則依賴四大核心模組——可信身分、可信連線、可信意圖及可信授權——以確保可驗證的身分綁定、會話層級的安全通訊通道、防篡改的指令傳輸,以及在多層級授權委派情境中對授權邊界的嚴格限制(而非擴張)。 因此,代理在整個協作過程中執行的每項操作皆可追溯,所有授權均維持明確界定,且所有意圖傳輸皆受到保護,免於未經授權的篡改。
在支付相關應用中,ASL 與 ACT 智慧代理商業信任協定協同運作。ASL 負責處理代理間的安全互連與授權管理,而 ACT 則建立商業交易所需的信任基礎。這兩項協定共同支援即時支付與委託購買等功能。
從「被動回應」到「本質上值得信賴」:全鏈路安全迴圈
採用 ASL 協定僅是陳亮所提出的「代理原生安全框架」中的其中一環。在此框架內,安全策略已徹底擺脫傳統的「識別漏洞並發布修補程式」這種被動式模式。 取而代之的是,該框架透過分層隔離策略與強健的防禦機制,致力確保代理程式具備「本質上值得信賴」的特質。這意味著從代理程式誕生之初,便將安全能力整合至其生命週期的每個階段。
具體而言,該框架包含身分與存取管理元件——例如統一的身分系統,以及「代理程式運作許可證」的動態生命週期管理——基於源自「數位員工憲法」的五層控制策略所建構的執行時安全防護, 以及針對 AgentOS 和底層基礎設施的安全措施,包括 Landlock 沙箱、命名空間隔離和 TEE 硬體隔離等機制。這套全面的系統確保代理程式在跨企業與跨平台的協作情境中,始終維持端到端的安全保障。 此類保障包括可驗證的實體身分、防篡改的意圖傳輸,以及嚴格控制的授權邊界。








 Spotify 致力於成為人工智慧生成個人化音訊的內容樞紐
近年來,諸如 Google 的 NotebookLM、Hero 以及 Adobe Acrobat 等工具,讓使用者能夠從文件、行程表和文章等原始素材中生成播客。Spotify 現已允許使用者在其平台內存取這些音訊檔案,不過要使用這項功能,仍需借助特定的程式設計工具。據該公司表示,已使用 OpenAI 的 Codex、Anthropic 的 Claude Code 或 OpenClaw 等程式碼助理
 AI LIVE 倫敦:重塑人工智慧與工業自動化
AI LIVE:倫敦峰會將於 2026 年 10 月 20 日至 21 日在倫敦奧林匹亞展覽中心舉行。圖片來源:BizClikAI LIVE:倫敦峰會匯聚全球領袖,共同解決營運瓶頸,並推動人工智慧在工業自動化領域的廣泛應用。工業效率的主要限制在於現有企業系統之間的手動交接。Ace Workflow 的最新數據顯示,透過針對性的自動化,可回收 26% 的記錄在案企業工時——而在財務部門,這一比例甚至
 谷歌的 Genie 世界模型現在能夠模擬真實的街道,並整合街景功能
我們大多數人都曾使用 Google 街景向朋友展示我們以前的社羣,或者將那個小人圖示拖到巴黎,以檢查我們的酒店是否位於時尚區域。現在,想象一下以完全沉浸和互動的方式體驗這一功能——模擬街道及其周邊環境,調整天氣狀況,甚至視覺化“後天”中的極端場景。這正是 Google 最新整合背後的願景。從今天開始,Google DeepMind 將街景與 Project Genie 連結起來,後者是一個通用世界模型,能夠生成多樣化的互動式環境。該功能在 Google I/O 開發者大會上首次亮相。“這對於
2026 最新最佳 AI Mockup 生成器 頂級精選列表,展示強大且具顛覆性的工具,幫助創作者以令人驚歎的質量呈現應用程式包裝和海報,包含真實世界測試及免費與付費版對比。立即探索,解鎖你的 AI 優勢
10 個工具
xix.ai
2026 年最新最佳頂級 AI 風格轉換平臺,由專家評估排名。此精選合集提供強大的變革性工具,幫助使用者以令人驚歎的獨特視覺效果重新想象照片,輕鬆提升創造力和生產力。XIX.AI 作為值得信賴的來源,提供每週更新的免費與付費對比見解以及真實世界測試。立即探索,發現您的完美工具,解鎖您的 AI 優勢。
10 個工具
xix.ai
2026 年最新最佳 AI 平臺,用於在 Shopify 上追蹤競爭對手,從而在定價、商品陳列和促銷活動方面保持領先。XIX.AI 精選頂級評分的強大工具,提供真實世界測試以及每週更新排名中的免費與付費對比。必試解決方案有助於提升生產力並釋放您的 AI 優勢。立即探索!
10 個工具
xix.ai
2026 年最新、評價最高的居家健身 AI 教練現已登陸 XIX.AI!我們精心精選的清單收錄了強大且顛覆傳統的工具,能根據您的目標制定自適應訓練計畫,協助您提升訓練效率並突破健身瓶頸。您可查看免費版與付費版的比較分析,以及實測報告,並每週更新最新排名。 立即探索,發掘最適合您的工具,並從今天開始打造專屬計畫,釋放您的 AI 優勢!
10 個工具
xix.ai
XIX.AI 為您精選 2026 年最新、最受好評的 TikTok 商店及高流量品牌社群專用 AI 評論審核工具。我們每週更新的排行榜收錄了強大且具顛覆性的解決方案,並提供實際測試結果,協助您輕鬆提升內容品質、提高撰寫效率,並優化社群管理。 此外,我們還提供免費版與付費版的比較分析。立即探索,發掘最適合您的工具,釋放您的 AI 競爭優勢!
9 個工具
xix.ai
2026年最新最優秀的CapCut AI影片編輯工具,專為Reels、Shorts、廣告及社交電商場景打造!這份精心整理的清單彙集了經實際測試驗證、效果出色的頂級工具。您將看到免費版與付費版的對比資訊,以及詳細的排名資料,助您選出最合適的工具。XIX.AI還將提供專業見解,幫助您在內容創作中充分發揮AI的優勢。立即探索,找到理想的工具,提升您的生產力!
14 個工具
xix.ai












