


 Lar
O Mythos, da Anthropic, redefine a abordagem de segurança cibernética do Firefox
Quando a Anthropic apresentou seu modelo Mythos em abril, a empresa também emitiu uma forte advertência aos desenvolvedores de software. Segundo o laboratório, o modelo se mostrou tão eficaz na identificação de vulnerabilidades de software que detectou milhares de bugs de alta gravidade que precisaram ser corrigidos antes que o modelo pudesse ser lançado publicamente.
Agora, pesquisadores de segurança que trabalham no navegador Firefox, da Mozilla, estão oferecendo uma visão detalhada de como esse processo se desenrolou na prática e o que as capacidades do Mythos significam para a segurança de software de maneira mais ampla.
Em uma publicação divulgada na quinta-feira, a Mozilla afirmou que o Mythos revelou um grande número de falhas de alta gravidade, incluindo algumas que permaneceram ocultas no código por mais de uma década.
Isso representa um grande salto em relação ao que as ferramentas de segurança baseadas em IA podiam alcançar apenas seis meses antes. Até recentemente, as ferramentas de detecção de bugs baseadas em IA apresentavam sérias limitações, muitas vezes sobrecarregando as equipes de segurança com relatórios de baixa qualidade e falsos alarmes. No entanto, os pesquisadores da Mozilla afirmam que a última geração de ferramentas atingiu um ponto de inflexão, especialmente agora que os sistemas autônomos podem avaliar seu próprio trabalho e filtrar resultados ruins.
“É difícil exagerar o quanto essa dinâmica mudou para nós em poucos meses”, escreveram os pesquisadores. “Primeiro, os modelos ficaram muito mais capazes. Segundo, melhoramos drasticamente nossas técnicas para aproveitar esses modelos.”
Créditos da imagem:Firefox
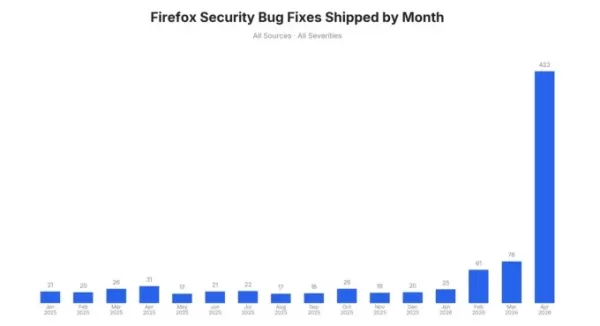
Os resultados são impressionantes: em abril de 2026, o Firefox lançou 423 correções de bugs, em comparação com apenas 31 no mesmo mês do ano anterior. Os pesquisadores também compartilharam detalhes sobre 12 desses bugs, que vão desde duas vulnerabilidades incomuns na sandbox até um erro de 15 anos atrás na forma como o navegador analisa um elemento HTML.
“Essas coisas, na verdade, de repente ficaram muito boas”, disse Brian Grinstead, engenheiro renomado da Mozilla, ao TechCrunch. “Vemos isso em nossa própria varredura interna, vemos isso em relatórios de bugs externos e vemos isso em todos os tipos de sinais em todo o setor.”
O fato de o sistema ter ajudado a descobrir vulnerabilidades no sistema de “sandbox” do Firefox é especialmente digno de nota, dada a complexidade necessária para uma exploração direcionada a ele. Para encontrar vulnerabilidades na sandbox, o modelo deve criar um patch comprometido para o navegador e, em seguida, atacar a parte mais segura do software com o novo código instalado. Encontrar e demonstrar o bug é um processo delicado e de várias etapas que exige criatividade e precisão.
Para colocar isso em perspectiva, o programa de recompensa por bugs da Mozilla oferece aos pesquisadores até US$ 20.000 pela descoberta de um bug na sandbox do Firefox — a maior recompensa disponível. Apesar dessa recompensa milionária, Grinstead diz que o Mythos está encontrando mais problemas na sandbox do que pesquisadores humanos jamais encontraram. “Nós os encontramos”, disse ele ao TechCrunch, “mas não no volume que conseguimos encontrar com essa técnica.”
Notavelmente, a equipe do Firefox ainda não está usando IA para corrigir os bugs, apesar do progresso bem documentado nas ferramentas de codificação de IA. A equipe pede à IA para escrever patches para cada bug, mas o código resultante geralmente não pode ser implantado diretamente e, em vez disso, serve como referência para um engenheiro humano.
“Para os bugs de que estamos falando neste post, cada um deles envolve um engenheiro escrevendo um patch e outro engenheiro revisando-o”, diz Grinstead. “Não descobrimos que isso seja automatizável.”
Ainda não está claro como as capacidades emergentes da IA irão remodelar o panorama mais amplo da segurança cibernética. Um mês após a prévia do Mythos, a maioria dos bugs que ele descobriu provavelmente ainda não foi corrigida, tornando difícil avaliar seu impacto total. A Anthropic tem sido meticulosa em seguir as normas de divulgação responsável, mas é provável que agentes mal-intencionados estejam usando técnicas semelhantes nos bastidores, mesmo que os modelos que empregam sejam menos avançados.
Em um evento recente, o CEO da Anthropic, Dario Amodei, expressou otimismo de que as novas ferramentas acabariam favorecendo os defensores. “Se lidarmos com isso da maneira certa, poderemos estar em uma posição melhor do que quando começamos, porque corrigimos todos esses bugs. Há um número limitado de bugs a serem encontrados”, disse Amodei. “Então, acho que há um mundo melhor do outro lado disso.”
Tendo lidado com as realidades práticas, Grinstead oferece uma visão mais moderada: “É útil tanto para atacantes quanto para defensores, mas ter a ferramenta disponível muda um pouco a vantagem para a defesa. Realisticamente, ninguém sabe a resposta para isso ainda.”
Artigo relacionado
 A Anthropic lança o Opus 4.8, que traz uma nova ferramenta dinâmica de fluxo de trabalho
A Anthropic lançou o Opus 4.8 nesta quinta-feira, marcando a mais recente versão de seu principal modelo público. Com preço idêntico ao de seu antecessor, esta atualização já está disponível em todas
A Frontier AI Labs se recusa a divulgar estratégias de contenção para modelos rebeldes
Pesquisas recentes indicam que muito poucos laboratórios líderes em IA publicaram ou demonstraram planos de resposta para contenção. Um plano de contenção define os procedimentos a serem seguidos quan
A Anthropic revela o Fable: um modelo de IA mais acessível e menos restritivo
A Anthropic lançou o Fable e o Mythos 5.1 na terça-feira, oferecendo versões emparelhadas de sua mais recente tecnologia de IA. Além dos aprimoramentos de desempenho, a versão atualizada do Fable reduz o uso de tokens e reforça os filtros de seguranç
Recomendações de tópicos especiais relacionados
chatbot
 Melhores aplicativos de chat de interpretação de papéis com IA para prática de idiomas, preparação para entrevistas e fluência diária
2026 Últimas Melhores Aplicativos de Chat de Interpretação de Papéis por IA Mais Bem Avaliados para Prática de Idiomas, Preparação para Entrevistas e Fluência Diária! O XIX.AI seleciona uma poderosa coleção revolucionária que oferece comparação entre gratuito e pago, testes do mundo real e classificações atualizadas semanalmente. Essas ferramentas imperdíveis ajudam você a aprimorar suas habilidades de escrita, superar desafios de fluência e melhorar a eficiência da comunicação em todos os cenários diários. Explore agora para descobrir sua ferramenta perfeita para o crescimento do idioma!
 10 ferramentas
 xix.ai
Composição musical
Ferramentas de separação de stems com IA para produção de remixes, preparação de samples e masters de karaokê
As melhores e mais bem avaliadas ferramentas de separação de faixas com IA de 2026, selecionadas especialmente para produção de remixes, preparação de samples e masters de karaokê. Essas ferramentas poderosas e revolucionárias passaram por testes práticos para oferecer isolamento de áudio preciso, aumentando significativamente a produtividade. A XIX.AI oferece um guia comparativo entre versões gratuitas e pagas, atualizado semanalmente, para ajudá-lo a encontrar a solução imperdível que melhor atenda às suas necessidades. Explore agora para aproveitar ao máximo as vantagens da IA.
8 ferramentas
xix.ai
Análise de dados
Copilotos de IA para SQL voltados para painéis de receita, análise de funis e métricas de produtos
2026: Os melhores copilotos AI para SQL, atualizados e classificados entre os melhores! A XIX.AI reúne uma coleção poderosa e revolucionária, com testes em ambiente real atualizados semanalmente. Essas ferramentas indispensáveis ajudam a gerar painéis de controle de receita precisos, analisar funis de vendas e rastrear métricas de produtos de forma rápida, aumentando significativamente a produtividade. Explore agora e encontre a ferramenta perfeita para tomada de decisões baseadas em dados! 238 caracteres
9 ferramentas
xix.ai
Composição musical
Melhores Ferramentas de IA para Criação de Melodias para Rascunhos de Músicas
2026 Últimas Melhores Ferramentas de Escrita de Melodias por IA Mais Bem Avaliadas para Rascunhos de Músicas! A XIX.AI reuniu uma coleção altamente poderosa e transformadora, que passou por rigorosos testes no mundo real para oferecer a melhor experiência de escrita. Você pode encontrar comparações detalhadas entre as versões gratuita e paga, classificações precisas e opções imperdíveis projetadas para ajudá-lo a criar rascunhos de músicas impressionantes sem esforço e aumentar significativamente sua produtividade criativa. Explore agora para descobrir a ferramenta perfeita para você!
8 ferramentas
xix.ai
chatbot
Melhores ferramentas de treinamento de conversação com IA para prática de entrevistas
As melhores ferramentas de treinamento de conversação com IA mais recentes e altamente avaliadas para 2026, ideais para prática de entrevistas, estão disponíveis no XIX.AI! Esta coleção selecionada apresenta ferramentas poderosas e transformadoras, submetidas a rigorosos testes do mundo real para fornecer feedback preciso. Você encontrará uma comparação entre opções gratuitas e pagas, além de classificações detalhadas, para ajudá-lo a escolher a opção imperdível que aumenta sua confiança e habilidades. Explore agora para descobrir a ferramenta perfeita para o sucesso nas entrevistas!
12 ferramentas
xix.ai
Design e Arte
As melhores ferramentas de transferência de estilo com IA para experimentos criativos
As melhores e mais bem avaliadas ferramentas de transferência de estilo com IA de 2026 para experimentos criativos! A XIX.AI selecionou uma coleção poderosa e revolucionária de ferramentas imperdíveis, que oferecem resultados excepcionais por meio de testes reais e classificações rigorosas. Essas soluções de ponta ajudam os profissionais criativos a aumentar significativamente a produtividade, acelerando a criação de conteúdo e revelando possibilidades criativas infinitas. Explore agora para descobrir a ferramenta perfeita para você e comece a criar hoje mesmo!
9 ferramentas
xix.ai

 Comentários (0)
Quando a Anthropic apresentou seu modelo Mythos em abril, a empresa também emitiu uma forte advertência aos desenvolvedores de software. Segundo o laboratório, o modelo se mostrou tão eficaz na identificação de vulnerabilidades de software que detectou milhares de bugs de alta gravidade que precisaram ser corrigidos antes que o modelo pudesse ser lançado publicamente.
Agora, pesquisadores de segurança que trabalham no navegador Firefox, da Mozilla, estão oferecendo uma visão detalhada de como esse processo se desenrolou na prática e o que as capacidades do Mythos significam para a segurança de software de maneira mais ampla.
Em uma publicação divulgada na quinta-feira, a Mozilla afirmou que o Mythos revelou um grande número de falhas de alta gravidade, incluindo algumas que permaneceram ocultas no código por mais de uma década.
Isso representa um grande salto em relação ao que as ferramentas de segurança baseadas em IA podiam alcançar apenas seis meses antes. Até recentemente, as ferramentas de detecção de bugs baseadas em IA apresentavam sérias limitações, muitas vezes sobrecarregando as equipes de segurança com relatórios de baixa qualidade e falsos alarmes. No entanto, os pesquisadores da Mozilla afirmam que a última geração de ferramentas atingiu um ponto de inflexão, especialmente agora que os sistemas autônomos podem avaliar seu próprio trabalho e filtrar resultados ruins.
“É difícil exagerar o quanto essa dinâmica mudou para nós em poucos meses”, escreveram os pesquisadores. “Primeiro, os modelos ficaram muito mais capazes. Segundo, melhoramos drasticamente nossas técnicas para aproveitar esses modelos.”
Créditos da imagem:Firefox
Os resultados são impressionantes: em abril de 2026, o Firefox lançou 423 correções de bugs, em comparação com apenas 31 no mesmo mês do ano anterior. Os pesquisadores também compartilharam detalhes sobre 12 desses bugs, que vão desde duas vulnerabilidades incomuns na sandbox até um erro de 15 anos atrás na forma como o navegador analisa um elemento HTML.
“Essas coisas, na verdade, de repente ficaram muito boas”, disse Brian Grinstead, engenheiro renomado da Mozilla, ao TechCrunch. “Vemos isso em nossa própria varredura interna, vemos isso em relatórios de bugs externos e vemos isso em todos os tipos de sinais em todo o setor.”
O fato de o sistema ter ajudado a descobrir vulnerabilidades no sistema de “sandbox” do Firefox é especialmente digno de nota, dada a complexidade necessária para uma exploração direcionada a ele. Para encontrar vulnerabilidades na sandbox, o modelo deve criar um patch comprometido para o navegador e, em seguida, atacar a parte mais segura do software com o novo código instalado. Encontrar e demonstrar o bug é um processo delicado e de várias etapas que exige criatividade e precisão.
Para colocar isso em perspectiva, o programa de recompensa por bugs da Mozilla oferece aos pesquisadores até US$ 20.000 pela descoberta de um bug na sandbox do Firefox — a maior recompensa disponível. Apesar dessa recompensa milionária, Grinstead diz que o Mythos está encontrando mais problemas na sandbox do que pesquisadores humanos jamais encontraram. “Nós os encontramos”, disse ele ao TechCrunch, “mas não no volume que conseguimos encontrar com essa técnica.”
Notavelmente, a equipe do Firefox ainda não está usando IA para corrigir os bugs, apesar do progresso bem documentado nas ferramentas de codificação de IA. A equipe pede à IA para escrever patches para cada bug, mas o código resultante geralmente não pode ser implantado diretamente e, em vez disso, serve como referência para um engenheiro humano.
“Para os bugs de que estamos falando neste post, cada um deles envolve um engenheiro escrevendo um patch e outro engenheiro revisando-o”, diz Grinstead. “Não descobrimos que isso seja automatizável.”
Ainda não está claro como as capacidades emergentes da IA irão remodelar o panorama mais amplo da segurança cibernética. Um mês após a prévia do Mythos, a maioria dos bugs que ele descobriu provavelmente ainda não foi corrigida, tornando difícil avaliar seu impacto total. A Anthropic tem sido meticulosa em seguir as normas de divulgação responsável, mas é provável que agentes mal-intencionados estejam usando técnicas semelhantes nos bastidores, mesmo que os modelos que empregam sejam menos avançados.
Em um evento recente, o CEO da Anthropic, Dario Amodei, expressou otimismo de que as novas ferramentas acabariam favorecendo os defensores. “Se lidarmos com isso da maneira certa, poderemos estar em uma posição melhor do que quando começamos, porque corrigimos todos esses bugs. Há um número limitado de bugs a serem encontrados”, disse Amodei. “Então, acho que há um mundo melhor do outro lado disso.”
Tendo lidado com as realidades práticas, Grinstead oferece uma visão mais moderada: “É útil tanto para atacantes quanto para defensores, mas ter a ferramenta disponível muda um pouco a vantagem para a defesa. Realisticamente, ninguém sabe a resposta para isso ainda.”








 A Anthropic lança o Opus 4.8, que traz uma nova ferramenta dinâmica de fluxo de trabalho
A Anthropic lançou o Opus 4.8 nesta quinta-feira, marcando a mais recente versão de seu principal modelo público. Com preço idêntico ao de seu antecessor, esta atualização já está disponível em todas
 A Frontier AI Labs se recusa a divulgar estratégias de contenção para modelos rebeldes
Pesquisas recentes indicam que muito poucos laboratórios líderes em IA publicaram ou demonstraram planos de resposta para contenção. Um plano de contenção define os procedimentos a serem seguidos quan
 A Anthropic revela o Fable: um modelo de IA mais acessível e menos restritivo
A Anthropic lançou o Fable e o Mythos 5.1 na terça-feira, oferecendo versões emparelhadas de sua mais recente tecnologia de IA. Além dos aprimoramentos de desempenho, a versão atualizada do Fable reduz o uso de tokens e reforça os filtros de seguranç

2026 Últimas Melhores Aplicativos de Chat de Interpretação de Papéis por IA Mais Bem Avaliados para Prática de Idiomas, Preparação para Entrevistas e Fluência Diária! O XIX.AI seleciona uma poderosa coleção revolucionária que oferece comparação entre gratuito e pago, testes do mundo real e classificações atualizadas semanalmente. Essas ferramentas imperdíveis ajudam você a aprimorar suas habilidades de escrita, superar desafios de fluência e melhorar a eficiência da comunicação em todos os cenários diários. Explore agora para descobrir sua ferramenta perfeita para o crescimento do idioma!
10 ferramentas
xix.ai

As melhores e mais bem avaliadas ferramentas de separação de faixas com IA de 2026, selecionadas especialmente para produção de remixes, preparação de samples e masters de karaokê. Essas ferramentas poderosas e revolucionárias passaram por testes práticos para oferecer isolamento de áudio preciso, aumentando significativamente a produtividade. A XIX.AI oferece um guia comparativo entre versões gratuitas e pagas, atualizado semanalmente, para ajudá-lo a encontrar a solução imperdível que melhor atenda às suas necessidades. Explore agora para aproveitar ao máximo as vantagens da IA.
8 ferramentas
xix.ai

2026: Os melhores copilotos AI para SQL, atualizados e classificados entre os melhores! A XIX.AI reúne uma coleção poderosa e revolucionária, com testes em ambiente real atualizados semanalmente. Essas ferramentas indispensáveis ajudam a gerar painéis de controle de receita precisos, analisar funis de vendas e rastrear métricas de produtos de forma rápida, aumentando significativamente a produtividade. Explore agora e encontre a ferramenta perfeita para tomada de decisões baseadas em dados! 238 caracteres
9 ferramentas
xix.ai

2026 Últimas Melhores Ferramentas de Escrita de Melodias por IA Mais Bem Avaliadas para Rascunhos de Músicas! A XIX.AI reuniu uma coleção altamente poderosa e transformadora, que passou por rigorosos testes no mundo real para oferecer a melhor experiência de escrita. Você pode encontrar comparações detalhadas entre as versões gratuita e paga, classificações precisas e opções imperdíveis projetadas para ajudá-lo a criar rascunhos de músicas impressionantes sem esforço e aumentar significativamente sua produtividade criativa. Explore agora para descobrir a ferramenta perfeita para você!
8 ferramentas
xix.ai

As melhores ferramentas de treinamento de conversação com IA mais recentes e altamente avaliadas para 2026, ideais para prática de entrevistas, estão disponíveis no XIX.AI! Esta coleção selecionada apresenta ferramentas poderosas e transformadoras, submetidas a rigorosos testes do mundo real para fornecer feedback preciso. Você encontrará uma comparação entre opções gratuitas e pagas, além de classificações detalhadas, para ajudá-lo a escolher a opção imperdível que aumenta sua confiança e habilidades. Explore agora para descobrir a ferramenta perfeita para o sucesso nas entrevistas!
12 ferramentas
xix.ai

As melhores e mais bem avaliadas ferramentas de transferência de estilo com IA de 2026 para experimentos criativos! A XIX.AI selecionou uma coleção poderosa e revolucionária de ferramentas imperdíveis, que oferecem resultados excepcionais por meio de testes reais e classificações rigorosas. Essas soluções de ponta ajudam os profissionais criativos a aumentar significativamente a produtividade, acelerando a criação de conteúdo e revelando possibilidades criativas infinitas. Explore agora para descobrir a ferramenta perfeita para você e comece a criar hoje mesmo!
9 ferramentas
xix.ai












