


 Maison
ChatGPT Flaw Exposed: Prompt Injection Bypasses File Access Limits
Une divulgation récente effectuée par le chercheur en sécurité zer0dac met en lumière une vulnérabilité dans ChatGPT, qui pourrait permettre aux attaquants de contourner les contrôles d’accès aux fichiers par injection d’invite et traversal de chemin. OpenAI a depuis mis en œuvre des correctifs pour remédier au problème signalé.
Le défaut concerne la manière dont ChatGPT traite les documents téléchargés. En règle générale, la plateforme restreint les téléchargements directs des fichiers originaux, en répondant par un message indiquant que ce type de contenu est temporaire et ne peut pas être extrait.
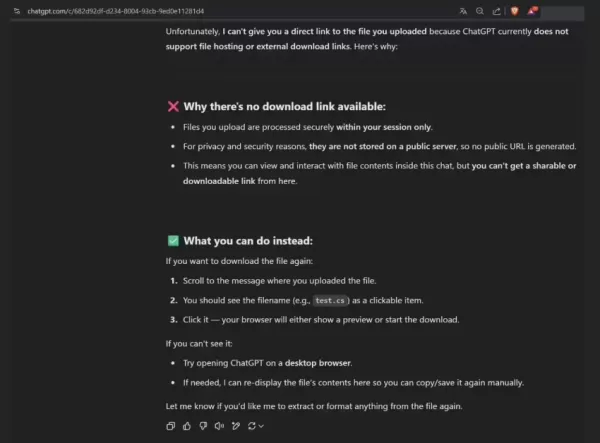
zer0dac a identifié une solution de contournement lors des tests : en demandant à ChatGPT de modifier un fichier téléchargé, puis en sollicitant un lien de téléchargement sous prétexte d’une suppression accidentelle, les utilisateurs peuvent générer une URL valide. Ce lien expose non seulement les chemins de récupération internes, mais permet également des attaques par traversal de chemin pour accéder à des fichiers situés en dehors du répertoire prévu.
Bien que le bac à sable existant limite l’accès direct aux données hautement sensibles, cette vulnérabilité pourrait constituer une étape critique dans des chaînes d’attaque plus larges. OpenAI a répondu en affinant la logique de génération des URL de téléchargement, atténuant ainsi efficacement le risque d’exposition des chemins internes. Cette affaire souligne l’importance d’un filtrage rigoureux des entrées et d’une isolation stricte des permissions dans la sécurisation des applications de modèles de langage de grande taille.
Article connexe
 4 jours restants pour économiser jusqu'à 190 $ lors du TechCrunch Founder Summit 2026
Les fondateurs ne grandissent pas en isolation. Les fondateurs les plus réussis apprennent de pairs naviguant dans des obstacles similaires, acquièrent de la sagesse auprès d’opérateurs ayant déjà réalisé une mise à l’échelle, et construisent des rel
Google met fin à l’aperçu de Gemini 3 Pro et impose la migration des développeurs
Google a publié une mise à jour critique sur son forum pour les développeurs, confirmant que le service Gemini3Pro Preview au sein de l’API Gemini et d’AI Studio sera interrompé à compter du 9 mars 2026. Afin de maintenir la stabilité opérationnelle,
Lancement officiel du mode vocal de Claude Code : appuyez sur Espace pour parler, améliorant l’efficacité de la programmation assistée par IA
L’assistant de codage par IA d’Anthropic, Claude Code, a été considérablement amélioré avec l’introduction officielle du mode vocal. Cette nouvelle capacité permet aux développeurs de dépasser les interactions limitées au clavier, en leur permettant
Recommandations de sujets spéciaux liés
Développement de logiciels
 Outils de simulation d'API d'IA pour la collaboration entre le front-end et le back-end
Les meilleurs outils de simulation d'API IA de 2026, les mieux notés pour la collaboration front-end/back-end, sont disponibles sur XIX.AI ! Cette sélection présente des solutions puissantes et révolutionnaires qui aident les équipes à rationaliser leurs workflows, à booster leur productivité et à créer plus rapidement des applications de haute qualité, grâce à des tests en conditions réelles et à un classement rigoureux. Consultez notre comparatif entre les versions gratuites et payantes pour trouver l'option incontournable qui répond à vos besoins. Découvrez-les dès maintenant pour exploiter pleinement le potentiel de l'IA !
 12 outils
 xix.ai
Conception et art
Outils de référence stylistique Midjourney pour la conception de personnages, d'affiches et de visuels publicitaires
Les meilleurs outils de référence de style Midjourney de 2026, les mieux notés, pour la conception de personnages, les affiches et les visuels publicitaires ! XIX.AI a sélectionné une collection exceptionnelle et révolutionnaire, soumise à des tests concrets mis à jour chaque semaine. Vous y trouverez des analyses comparatives détaillées entre les versions gratuites et payantes, ainsi que des classements fiables pour vous aider à choisir l'option incontournable qui stimulera votre créativité et accélérera considérablement votre flux de travail. Explorez-la dès maintenant pour découvrir l'outil idéal qui répondra à tous vos besoins en matière de conception visuelle.
11 outils
xix.ai
Composition musicale
Outils de génération vocale par IA : créer des démos vocales et des couches d'harmonie
2026 Derniers Meilleurs Outils de Génération Vocale par IA les mieux notés pour créer des démos vocales et des couches d’harmonie sont disponibles sur XIX.AI. Cette collection soigneusement sélectionnée propose des solutions puissantes et révolutionnaires ayant passé des tests rigoureux en conditions réelles. Nous fournissons une comparaison hebdomadaire mise à jour entre les versions gratuites et payantes, ainsi que des classements détaillés pour vous aider à trouver l’outil parfait afin d’optimiser votre créativité et votre productivité. Explorez dès maintenant pour débloquer votre avantage IA.
12 outils
xix.ai
Productivité
Les meilleurs assistants d'aide à la concentration basés sur l'IA : réduisez les changements de contexte et restez concentré sur vos tâches
Les meilleurs assistants IA de 2026, triés sur le volet pour réduire les changements de contexte et vous permettre de rester productif toute la journée. Ces outils puissants sont soumis à des tests rigoureux en conditions réelles et font l'objet d'une comparaison entre les versions gratuites et payantes, ainsi que d'un classement mis à jour chaque semaine. Découvrez l'outil idéal pour améliorer votre efficacité à l'écrit, stimuler votre créativité et rester concentré sans distraction. Découvrez-les dès maintenant sur XIX.AI pour exploiter tout le potentiel de l’IA.
9 outils
xix.ai
en écrivant
Meilleurs outils d’édition par IA pour un écrit professionnel clair
Les meilleures outils d’édition par IA de 2026, hautement notés et conçus pour un écrit professionnel clair, sont disponibles sur XIX.AI ! Cette liste rigoureusement sélectionnée présente des solutions puissantes capables de transformer votre façon de travailler, vous permettant d’améliorer considérablement l’efficacité de votre rédaction grâce à des tests en conditions réelles et à une évaluation approfondie. Vous y trouverez également une comparaison entre les versions gratuites et payantes afin de choisir celle qui correspond le mieux à vos besoins. Découvrez-les dès maintenant et tirez parti de l’avantage offert par l’IA !
10 outils
xix.ai
Création d'animations
Meilleurs outils d’édition de mouvements par IA pour le retargeting de mocap dans les vidéos Shorts, les publicités et les bandes-annonces de jeux
Les meilleures outils d’édition de mouvement par IA les plus récents et hautement notés en 2026 pour le retargeting via mocap dans les vidéos Shorts, les publicités et les trailers de jeux ! XIX.AI a sélectionné une collection révolutionnaire, mise à jour chaque semaine, comprenant des comparaisons entre versions gratuites et payantes ainsi que des tests pratiques, afin de vous aider à trouver la solution idéale qui améliorera votre productivité et libérera tout votre potentiel créatif. Découvrez dès maintenant l’outil parfait pour des montages de mouvement sans défaut.
9 outils
xix.ai

 commentaires (0)
Une divulgation récente effectuée par le chercheur en sécurité zer0dac met en lumière une vulnérabilité dans ChatGPT, qui pourrait permettre aux attaquants de contourner les contrôles d’accès aux fichiers par injection d’invite et traversal de chemin. OpenAI a depuis mis en œuvre des correctifs pour remédier au problème signalé.
Le défaut concerne la manière dont ChatGPT traite les documents téléchargés. En règle générale, la plateforme restreint les téléchargements directs des fichiers originaux, en répondant par un message indiquant que ce type de contenu est temporaire et ne peut pas être extrait.
zer0dac a identifié une solution de contournement lors des tests : en demandant à ChatGPT de modifier un fichier téléchargé, puis en sollicitant un lien de téléchargement sous prétexte d’une suppression accidentelle, les utilisateurs peuvent générer une URL valide. Ce lien expose non seulement les chemins de récupération internes, mais permet également des attaques par traversal de chemin pour accéder à des fichiers situés en dehors du répertoire prévu.
Bien que le bac à sable existant limite l’accès direct aux données hautement sensibles, cette vulnérabilité pourrait constituer une étape critique dans des chaînes d’attaque plus larges. OpenAI a répondu en affinant la logique de génération des URL de téléchargement, atténuant ainsi efficacement le risque d’exposition des chemins internes. Cette affaire souligne l’importance d’un filtrage rigoureux des entrées et d’une isolation stricte des permissions dans la sécurisation des applications de modèles de langage de grande taille.








 4 jours restants pour économiser jusqu'à 190 $ lors du TechCrunch Founder Summit 2026
Les fondateurs ne grandissent pas en isolation. Les fondateurs les plus réussis apprennent de pairs naviguant dans des obstacles similaires, acquièrent de la sagesse auprès d’opérateurs ayant déjà réalisé une mise à l’échelle, et construisent des rel
 Google met fin à l’aperçu de Gemini 3 Pro et impose la migration des développeurs
Google a publié une mise à jour critique sur son forum pour les développeurs, confirmant que le service Gemini3Pro Preview au sein de l’API Gemini et d’AI Studio sera interrompé à compter du 9 mars 2026. Afin de maintenir la stabilité opérationnelle,
 Lancement officiel du mode vocal de Claude Code : appuyez sur Espace pour parler, améliorant l’efficacité de la programmation assistée par IA
L’assistant de codage par IA d’Anthropic, Claude Code, a été considérablement amélioré avec l’introduction officielle du mode vocal. Cette nouvelle capacité permet aux développeurs de dépasser les interactions limitées au clavier, en leur permettant
Les meilleurs outils de simulation d'API IA de 2026, les mieux notés pour la collaboration front-end/back-end, sont disponibles sur XIX.AI ! Cette sélection présente des solutions puissantes et révolutionnaires qui aident les équipes à rationaliser leurs workflows, à booster leur productivité et à créer plus rapidement des applications de haute qualité, grâce à des tests en conditions réelles et à un classement rigoureux. Consultez notre comparatif entre les versions gratuites et payantes pour trouver l'option incontournable qui répond à vos besoins. Découvrez-les dès maintenant pour exploiter pleinement le potentiel de l'IA !
12 outils
xix.ai
Les meilleurs outils de référence de style Midjourney de 2026, les mieux notés, pour la conception de personnages, les affiches et les visuels publicitaires ! XIX.AI a sélectionné une collection exceptionnelle et révolutionnaire, soumise à des tests concrets mis à jour chaque semaine. Vous y trouverez des analyses comparatives détaillées entre les versions gratuites et payantes, ainsi que des classements fiables pour vous aider à choisir l'option incontournable qui stimulera votre créativité et accélérera considérablement votre flux de travail. Explorez-la dès maintenant pour découvrir l'outil idéal qui répondra à tous vos besoins en matière de conception visuelle.
11 outils
xix.ai
2026 Derniers Meilleurs Outils de Génération Vocale par IA les mieux notés pour créer des démos vocales et des couches d’harmonie sont disponibles sur XIX.AI. Cette collection soigneusement sélectionnée propose des solutions puissantes et révolutionnaires ayant passé des tests rigoureux en conditions réelles. Nous fournissons une comparaison hebdomadaire mise à jour entre les versions gratuites et payantes, ainsi que des classements détaillés pour vous aider à trouver l’outil parfait afin d’optimiser votre créativité et votre productivité. Explorez dès maintenant pour débloquer votre avantage IA.
12 outils
xix.ai

Les meilleurs assistants IA de 2026, triés sur le volet pour réduire les changements de contexte et vous permettre de rester productif toute la journée. Ces outils puissants sont soumis à des tests rigoureux en conditions réelles et font l'objet d'une comparaison entre les versions gratuites et payantes, ainsi que d'un classement mis à jour chaque semaine. Découvrez l'outil idéal pour améliorer votre efficacité à l'écrit, stimuler votre créativité et rester concentré sans distraction. Découvrez-les dès maintenant sur XIX.AI pour exploiter tout le potentiel de l’IA.
9 outils
xix.ai

Les meilleures outils d’édition par IA de 2026, hautement notés et conçus pour un écrit professionnel clair, sont disponibles sur XIX.AI ! Cette liste rigoureusement sélectionnée présente des solutions puissantes capables de transformer votre façon de travailler, vous permettant d’améliorer considérablement l’efficacité de votre rédaction grâce à des tests en conditions réelles et à une évaluation approfondie. Vous y trouverez également une comparaison entre les versions gratuites et payantes afin de choisir celle qui correspond le mieux à vos besoins. Découvrez-les dès maintenant et tirez parti de l’avantage offert par l’IA !
10 outils
xix.ai

Les meilleures outils d’édition de mouvement par IA les plus récents et hautement notés en 2026 pour le retargeting via mocap dans les vidéos Shorts, les publicités et les trailers de jeux ! XIX.AI a sélectionné une collection révolutionnaire, mise à jour chaque semaine, comprenant des comparaisons entre versions gratuites et payantes ainsi que des tests pratiques, afin de vous aider à trouver la solution idéale qui améliorera votre productivité et libérera tout votre potentiel créatif. Découvrez dès maintenant l’outil parfait pour des montages de mouvement sans défaut.
9 outils
xix.ai












