


 Heim
ChatGPT-Mangel aufgedeckt: Prompt-Injection umgeht Dateizugriffsbeschränkungen
Eine kürzlich von dem Sicherheitsforscher zer0dac veröffentlichte Enthüllung hebt eine Verwundbarkeit in ChatGPT hervor, die Angreifern ermöglichen könnte, Dateizugriffskontrollen durch Prompt-Injection und Pfadüberprüfung zu umgehen. OpenAI hat daraufhin Korrekturen implementiert, um das gemeldete Problem zu beheben.
Der Fehler betrifft die Art und Weise, wie ChatGPT hochgeladene Dokumente verarbeitet. In der Regel beschränkt die Plattform direkte Downloads der Originaldateien und antwortet mit einer Nachricht, dass solche Inhalte temporär sind und nicht extrahiert werden können.
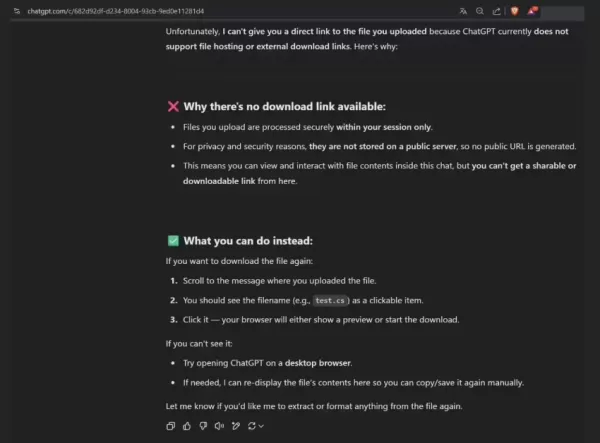
zer0dac identifizierte während der Tests einen Umgehungsweg: Indem man ChatGPT auffordert, eine hochgeladene Datei zu bearbeiten und anschließend unter dem Vorwand eines versehentlichen Löschens einen Download-Link anzufordern, können Benutzer eine gültige URL generieren. Dieser Link offenbart nicht nur interne Abrufpfade, sondern ermöglicht auch Pfadübergriffe, um auf Dateien außerhalb des vorgesehenen Verzeichnisses zuzugreifen.
Während die bestehende Sandbox den direkten Zugriff auf hochsensible Daten begrenzt, könnte diese Verwundbarkeit als kritischer Schritt in umfassenderen Angriffsketten dienen. OpenAI hat reagiert, indem es die Logik zur Generierung von Download-URLs verfeinert hat, wodurch das Risiko der Offenlegung interner Pfade effektiv gemildert wird. Dieser Fall unterstreicht die Bedeutung einer rigorosen Eingabeprüfung und strikter Berechtigungsisolierung bei der Absicherung von Anwendungen großer Sprachmodelle.
Verwandter Artikel
 Noch 4 Tage, um bis zu 190 US-Dollar beim TechCrunch Founder Summit 2026 zu sparen
Gründer wachsen nicht im Isolation. Die erfolgreichsten Gründer lernen von Gleichgesinnten, die ähnliche Hürden bewältigen, gewinnen Einsichten von Operatoren, die bereits Skalierungserfahrung haben, und knüpfen Beziehungen zu Investoren, die die näc
Google stellt die Gemini 3 Pro-Vorschau ein und fordert Entwickler zur Migration auf
Google hat auf seinem Entwicklerforum eine kritische Aktualisierung herausgegeben und bestätigt, dass der Gemini3Pro Preview-Dienst innerhalb der Gemini API und des AI Studio mit Wirkung zum 9. März 2026 eingestellt wird. Um die Betriebsstabilität au
Offizielle Sprachmodus-Einführung von Claude Code: Leertaste drücken, um zu sprechen, steigert die Effizienz der KI-Programmierung
Anthropics KI-Codierassistent Claude Code wurde durch die offizielle Einführung des Sprachmodus erheblich verbessert. Diese neue Funktion ermöglicht es Entwicklern, über die Tastaturnutzung hinauszugehen, indem sie Befehle über natürliche Sprache ert
Empfehlungen zu verwandten Spezialthemen
Softwareentwicklung
 AI-API-Mocking-Tools für die Zusammenarbeit zwischen Frontend und Backend
Die besten und am besten bewerteten AI-API-Mocking-Tools für die Zusammenarbeit zwischen Frontend und Backend im Jahr 2026 finden Sie hier auf XIX.AI! Diese sorgfältig zusammengestellte Liste enthält leistungsstarke, bahnbrechende Lösungen, die Teams dabei helfen, Arbeitsabläufe zu optimieren, die Produktivität zu steigern und durch praxisnahe Tests und strenge Bewertungen schneller hochwertige Apps zu entwickeln. Nutzen Sie den Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, um die für Ihre Anforderungen am besten geeignete Option zu finden. Entdecken Sie die Liste jetzt und sichern Sie sich Ihren KI-Vorteil!
 12 Tools
 xix.ai
Design & Kunst
Midjourney-Stilvorlagen für Charakterentwürfe, Poster und Werbegrafiken
Die besten und am besten bewerteten Midjourney-Referenz-Tools für Charakterkonzepte, Poster und Werbegrafiken – Stand 2026! XIX.AI hat eine leistungsstarke, bahnbrechende Sammlung zusammengestellt, die wöchentlich in Praxistests überprüft wird. Hier finden Sie detaillierte Vergleiche zwischen kostenlosen und kostenpflichtigen Angeboten sowie zuverlässige Rankings, die Ihnen helfen, die beste Option zu finden, die Ihre Kreativität beflügelt und Ihren Arbeitsablauf erheblich beschleunigt. Entdecken Sie jetzt das perfekte Tool für all Ihre Anforderungen im Bereich des visuellen Designs.
11 Tools
xix.ai
Musikkomposition
KI-Tools zur Stimmgenerierung: Erstellen Sie Demo-Stimmen und Harmonie-Spuren
Die besten und am besten bewerteten KI-Tools zur Stimmgenerierung für die Erstellung von Demo-Gesangsparts und Harmonie-Layern des Jahres 2026 finden Sie hier auf XIX.AI. Diese sorgfältig zusammengestellte Sammlung umfasst leistungsstarke, bahnbrechende Lösungen, die strenge Praxistests bestanden haben. Wir bieten einen wöchentlich aktualisierten Vergleich zwischen kostenlosen und kostenpflichtigen Tools sowie detaillierte Rankings, damit Sie das perfekte Tool finden, um Ihre Kreativität und Produktivität zu steigern. Entdecken Sie jetzt die Möglichkeiten und nutzen Sie Ihren KI-Vorteil.
12 Tools
xix.ai
Produktivität
Die besten KI-assistierten Fokus-Tools: Reduzieren Sie Kontextwechsel und behalten Sie den Überblick
Die besten und am besten bewerteten KI-Assistenten des Jahres 2026 – sorgfältig ausgewählt, um Kontextwechsel zu minimieren und Ihre Produktivität den ganzen Tag über aufrechtzuerhalten. Diese leistungsstarken Tools werden strengen Praxistests unterzogen und bieten einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten sowie wöchentlich aktualisierte Ranglisten. Entdecken Sie das perfekte Tool, um Ihre Schreibeffizienz zu steigern, kreative Ideen zu entwickeln und ohne Ablenkung konzentriert zu bleiben. Entdecken Sie jetzt bei XIX.AI, wie Sie Ihren KI-Vorteil nutzen können.
9 Tools
xix.ai
Schreiben
Die besten KI-Editierwerkzeuge für klare Geschäftsberichte
Die neuesten, besten und am höchsten bewerteten AI-Bearbeitungstools für klare Geschäftsberichte aus dem Jahr 2026 sind jetzt auf XIX.AI verfügbar! Diese sorgfältig zusammengestellte Liste enthält leistungsstarke Lösungen, die sich durch praktische Tests sowie strenge Bewertungskriterien als wirklich innovativ erwiesen haben und Ihnen dabei helfen, Ihre Schreibeffizienz erheblich zu steigern. Sie finden dort außerdem einen Vergleich zwischen kostenloser und kostenpflichtiger Variante, um die für Sie beste Option auszuwählen. Entdecken Sie sie jetzt und sichern Sie sich einen Wettbewerbsvorteil durch KI!
10 Tools
xix.ai
Animationserstellung
Die besten KI-basierten Werkzeuge zur Bewegungsreinigung für das Remapping von Motion Capture in Videos wie Shorts, Werbespots und Spiel-Trailern
Die besten und am höchsten bewerteten AI-Bewegungsreinigungstools von 2026 für Mocap‑Retargeting in Shorts, Werbespots und Spieltrailern! XIX.AI hat eine leistungsstarke Auswahl zusammengestellt, die wöchentlich aktualisierte Ranglisten, einen Vergleich zwischen kostenlosen und kostenpflichtigen Versionen sowie praktische Tests enthält – alles dazu dient, Ihnen die ideale Lösung zu zeigen, die Ihre Produktivität steigert und Ihr kreatives Potenzial freisetzt. Entdecken Sie jetzt das perfekte Tool für fehlerfreie Bewegungsbearbeitungen.
9 Tools
xix.ai

 Kommentare (0)
Eine kürzlich von dem Sicherheitsforscher zer0dac veröffentlichte Enthüllung hebt eine Verwundbarkeit in ChatGPT hervor, die Angreifern ermöglichen könnte, Dateizugriffskontrollen durch Prompt-Injection und Pfadüberprüfung zu umgehen. OpenAI hat daraufhin Korrekturen implementiert, um das gemeldete Problem zu beheben.
Der Fehler betrifft die Art und Weise, wie ChatGPT hochgeladene Dokumente verarbeitet. In der Regel beschränkt die Plattform direkte Downloads der Originaldateien und antwortet mit einer Nachricht, dass solche Inhalte temporär sind und nicht extrahiert werden können.
zer0dac identifizierte während der Tests einen Umgehungsweg: Indem man ChatGPT auffordert, eine hochgeladene Datei zu bearbeiten und anschließend unter dem Vorwand eines versehentlichen Löschens einen Download-Link anzufordern, können Benutzer eine gültige URL generieren. Dieser Link offenbart nicht nur interne Abrufpfade, sondern ermöglicht auch Pfadübergriffe, um auf Dateien außerhalb des vorgesehenen Verzeichnisses zuzugreifen.
Während die bestehende Sandbox den direkten Zugriff auf hochsensible Daten begrenzt, könnte diese Verwundbarkeit als kritischer Schritt in umfassenderen Angriffsketten dienen. OpenAI hat reagiert, indem es die Logik zur Generierung von Download-URLs verfeinert hat, wodurch das Risiko der Offenlegung interner Pfade effektiv gemildert wird. Dieser Fall unterstreicht die Bedeutung einer rigorosen Eingabeprüfung und strikter Berechtigungsisolierung bei der Absicherung von Anwendungen großer Sprachmodelle.








 Noch 4 Tage, um bis zu 190 US-Dollar beim TechCrunch Founder Summit 2026 zu sparen
Gründer wachsen nicht im Isolation. Die erfolgreichsten Gründer lernen von Gleichgesinnten, die ähnliche Hürden bewältigen, gewinnen Einsichten von Operatoren, die bereits Skalierungserfahrung haben, und knüpfen Beziehungen zu Investoren, die die näc
 Google stellt die Gemini 3 Pro-Vorschau ein und fordert Entwickler zur Migration auf
Google hat auf seinem Entwicklerforum eine kritische Aktualisierung herausgegeben und bestätigt, dass der Gemini3Pro Preview-Dienst innerhalb der Gemini API und des AI Studio mit Wirkung zum 9. März 2026 eingestellt wird. Um die Betriebsstabilität au
 Offizielle Sprachmodus-Einführung von Claude Code: Leertaste drücken, um zu sprechen, steigert die Effizienz der KI-Programmierung
Anthropics KI-Codierassistent Claude Code wurde durch die offizielle Einführung des Sprachmodus erheblich verbessert. Diese neue Funktion ermöglicht es Entwicklern, über die Tastaturnutzung hinauszugehen, indem sie Befehle über natürliche Sprache ert
Die besten und am besten bewerteten AI-API-Mocking-Tools für die Zusammenarbeit zwischen Frontend und Backend im Jahr 2026 finden Sie hier auf XIX.AI! Diese sorgfältig zusammengestellte Liste enthält leistungsstarke, bahnbrechende Lösungen, die Teams dabei helfen, Arbeitsabläufe zu optimieren, die Produktivität zu steigern und durch praxisnahe Tests und strenge Bewertungen schneller hochwertige Apps zu entwickeln. Nutzen Sie den Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, um die für Ihre Anforderungen am besten geeignete Option zu finden. Entdecken Sie die Liste jetzt und sichern Sie sich Ihren KI-Vorteil!
12 Tools
xix.ai
Die besten und am besten bewerteten Midjourney-Referenz-Tools für Charakterkonzepte, Poster und Werbegrafiken – Stand 2026! XIX.AI hat eine leistungsstarke, bahnbrechende Sammlung zusammengestellt, die wöchentlich in Praxistests überprüft wird. Hier finden Sie detaillierte Vergleiche zwischen kostenlosen und kostenpflichtigen Angeboten sowie zuverlässige Rankings, die Ihnen helfen, die beste Option zu finden, die Ihre Kreativität beflügelt und Ihren Arbeitsablauf erheblich beschleunigt. Entdecken Sie jetzt das perfekte Tool für all Ihre Anforderungen im Bereich des visuellen Designs.
11 Tools
xix.ai
Die besten und am besten bewerteten KI-Tools zur Stimmgenerierung für die Erstellung von Demo-Gesangsparts und Harmonie-Layern des Jahres 2026 finden Sie hier auf XIX.AI. Diese sorgfältig zusammengestellte Sammlung umfasst leistungsstarke, bahnbrechende Lösungen, die strenge Praxistests bestanden haben. Wir bieten einen wöchentlich aktualisierten Vergleich zwischen kostenlosen und kostenpflichtigen Tools sowie detaillierte Rankings, damit Sie das perfekte Tool finden, um Ihre Kreativität und Produktivität zu steigern. Entdecken Sie jetzt die Möglichkeiten und nutzen Sie Ihren KI-Vorteil.
12 Tools
xix.ai

Die besten und am besten bewerteten KI-Assistenten des Jahres 2026 – sorgfältig ausgewählt, um Kontextwechsel zu minimieren und Ihre Produktivität den ganzen Tag über aufrechtzuerhalten. Diese leistungsstarken Tools werden strengen Praxistests unterzogen und bieten einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten sowie wöchentlich aktualisierte Ranglisten. Entdecken Sie das perfekte Tool, um Ihre Schreibeffizienz zu steigern, kreative Ideen zu entwickeln und ohne Ablenkung konzentriert zu bleiben. Entdecken Sie jetzt bei XIX.AI, wie Sie Ihren KI-Vorteil nutzen können.
9 Tools
xix.ai

Die neuesten, besten und am höchsten bewerteten AI-Bearbeitungstools für klare Geschäftsberichte aus dem Jahr 2026 sind jetzt auf XIX.AI verfügbar! Diese sorgfältig zusammengestellte Liste enthält leistungsstarke Lösungen, die sich durch praktische Tests sowie strenge Bewertungskriterien als wirklich innovativ erwiesen haben und Ihnen dabei helfen, Ihre Schreibeffizienz erheblich zu steigern. Sie finden dort außerdem einen Vergleich zwischen kostenloser und kostenpflichtiger Variante, um die für Sie beste Option auszuwählen. Entdecken Sie sie jetzt und sichern Sie sich einen Wettbewerbsvorteil durch KI!
10 Tools
xix.ai

Die besten und am höchsten bewerteten AI-Bewegungsreinigungstools von 2026 für Mocap‑Retargeting in Shorts, Werbespots und Spieltrailern! XIX.AI hat eine leistungsstarke Auswahl zusammengestellt, die wöchentlich aktualisierte Ranglisten, einen Vergleich zwischen kostenlosen und kostenpflichtigen Versionen sowie praktische Tests enthält – alles dazu dient, Ihnen die ideale Lösung zu zeigen, die Ihre Produktivität steigert und Ihr kreatives Potenzial freisetzt. Entdecken Sie jetzt das perfekte Tool für fehlerfreie Bewegungsbearbeitungen.
9 Tools
xix.ai












