


 家
「偽のコンプライアンス」詐欺により顧客をだましたとしてDelveが非難されている
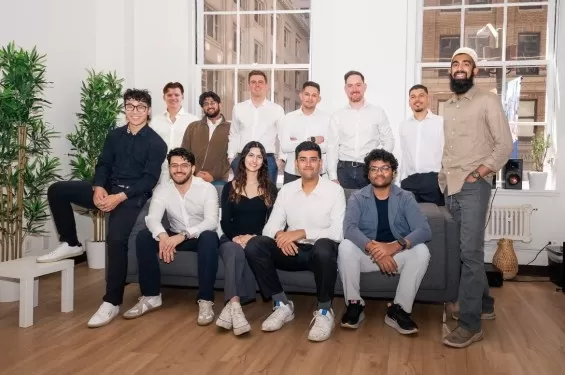
最近投稿された匿名のSubstack記事では、コンプライアンス分野のスタートアップであるDelveが、数百人もの顧客を誤って私的およびセキュリティ規制に準拠していると信じ込ませ、HIPAAに基づく刑事責任やGDPRによる巨額な罰金のリスクにさらしたと非難している。
Y Combinatorから資金提供を受けているこのスタートアップは、昨年3億ドルの評価額で3200万ドル規模のシリーズA資金調達を発表した(このラウンドはInsight Partnersが主導)。金曜日に同社はブログ上でこれらの非難に反論し、そのSubstack記事を「誤解を招くもの」と呼び、多くの不正確な記述が含まれていると主張した。
このSubstack記事の投稿者は「DeepDelver」であり、自身をDelveの顧客企業の元従業員だと名乗っている。
DeepDelverによると、12月に送られてきたメールの中で、同スタートアップが顧客の機密報告書が記載されたスプレッドシートを漏洩させたと伝えられた。Delveのカルン・カウシクCEOは後日のメールで、顧客企業は依然として規制に準拠しており、外部の者が機密データにアクセスした形跡はないと顧客を安心させたとされるが、DeepDelverら他の顧客企業は疑念を抱くようになったという。
「私たち全員がDelveのサービス体験に不満を感じ、何かおかしいと気づいたため、力を合わせて一緒に調査することにした」と彼らは記している。
彼らの結論としては、Delveが最速のプラットフォームだと主張する根拠は、偽の証拠を作成し、認定機関向けに報告書をそのまま承認させるような監査結論を出し、主要な規制要件を無視しながら顧客に完全な準拠を達成したと伝えている点にあるという。
DeepDelverはこれらの主張を詳述し、同スタートアップが実際には存在しない取締役会やテスト、業務プロセスに関する偽の証拠を顧客に提供し、その偽の証拠を採用するか、ごくわずかな自動化やAI機能しか備えていない手作業中心の対応を行うかの選択を強いていると非難した。
さらにDeepDelverは、Delveの顧客企業のほぼ全員がAccorpおよびGradientという2つの監査会社を利用しているようであり、これらの会社はインドを拠点とする同じグループの一部で、米国には名目上しか存在しないと主張した。
彼らによれば、これらの会社はDelveが作成した報告書をそのまま承認するだけの存在に過ぎない。そのためDeepDelverは、同スタートアップが通常のコンプライアンス体制を逆転させていると主張しており、「独立した審査が行われる前に監査結論やテスト手順、最終報告書を作成することで、Delveは実施者でありながら同時に審査者の立場にもなっている。これは単なる技術的な問題ではなく、証明全体の信頼性を失わせる構造的な詐欺行為だ」と述べている。
顧客を誤導したという非難に加え、DeepDelverは同スタートアップが実際には実装されていないセキュリティ対策を記載した信頼性ページを公開することで、これらの顧客が一般消費者を誤導する手助けをしているとも指摘している。
DeepDelver自身とDelveとの関係については、同社は自社の信頼性ページを公開せず、もはやコンプライアンス対応のためにこのスタートアップに依存していないと述べている。
Delveはこれらの非難に対し、自社ではコンプライアンス報告書を発行していないと説明した。代わりに同社は、コンプライアンスに関連する情報を取り込み、監査人がそのデータにアクセスできるようにする「自動化プラットフォーム」だと位置づけている。
「最終的な報告書や意見は、Delveではなく、独立した資格を持つ監査人によってのみ作成される」と同社は述べている。
またDelveは、顧客が自ら選んだ監査人を利用するか、同社が保有する独立した認定済み第三者監査会社ネットワークの監査人を利用するかを選択できると説明している。この監査会社群は、「他のコンプライアンスプラットフォームも含め、業界全体で広く利用されている実績のある企業たちだ」と同社は述べている。
顧客に偽の証拠を提供しているという非難に対し、Delveは「他のコンプライアンスプラットフォームと同様に、チームがコンプライアンス要件に沿って業務プロセスを文書化するのを支援するためのテンプレートを提供しているだけだ」と反論した。
「下書き用のテンプレートは、『事前に記入済みの証拠』とは異なる」と同社は述べている。
さらにDelveは、「現在、あらゆる情報漏洩の可能性について積極的に調査中」であり、「依然としてそのSubstack記事を精査している」と付け加えた。
TechCrunchはDelveのウェブサイトに記載されているメディア問い合わせ先へ追加のコメントを求めるメールを送信したが、返信はなかった。また、さらなるコメントを得るためにDeepDelverにも連絡を取った。
関連記事
 もう一つの顧客である struggling startup Delve が、大規模なセキュリティ侵害を受けた
コンプライアンス分野のスタートアップであるDelveは、一連のエスカレートする論争に引き続き直面している。TechCrunchは、最近、著名なアプリおよびウェブサイトホスティングプラットフォームであるVercelにおいてデータ漏洩を引き起こすセキュリティインシデが発生したAIエージェント訓練企業Context AIのセキュリティ認証をDelveが実施したことを確認した。一方、独自のセキュリティインシデを経験したLovableは、もはやDelveのサービスを利用していない。要約すると:先月、
LiteLLM AIプラットフォーム、スタートアップ企業Delveとの提携を解消
数百万人の開発者から信頼され、広く利用されているAIゲートウェイを開発したLiteLLMは、コンプライアンススタートアップのDelveとの提携を終了し、別のプロバイダーおよび監査機関を通じてセキュリティ認証を改めて取得していく方針を公表した。この決定は、先週、LiteLLMのオープンソース版が認証情報を盗むことを目的としたマルウェアによって侵害された重大なインシデントを受けたものである。この侵害が
データセンターのブームが米国の電力網革新を牽引
人工知能の急速な拡大は、国家のエネルギー消費量の急増を引き起こしている。この急増が国の老朽化した電力インフラに負担をかけていると批判する声がある一方で、短期的な電力不足が光熱費の上昇を招く可能性や、長期的には停電や技術的な故障といったリスクが残っているという懸念が続いている。しかし、TechCrunch Disrupt の業界リーダーたちは最近、これらの懸念に対して楽観的な見方を示し、新たなエネルギー需要の流入がグリッドの近代化を加速させる可能性があるとした。WeaveGrid の創業者兼 C
関連特集おすすめ
デザインとアート
 おすすめのAIイラスト作成ツール:編集用シーンや表紙アートを素早く作成
2026年最新・高評価のAIイラストレーションツール:当サイトが厳選したこのリストには、見事な編集用シーンや人目を引く表紙アートを素早く作成できる、高性能なツールが掲載されています。各ツールは実環境での厳格なテストを経ており、無料版と有料版の比較も掲載されているため、ご自身のワークフローに最適なツールを見つけるのに役立ちます。 今すぐこれらの「必見」ソリューションを試して、AIの力を最大限に活用し、クリエイティブな生産性を高めましょう。XIX.AIで今すぐチェックしてください。
 10 ツール
 xix.ai
教育と学習
試験対策に最適なAIチューター:数学、理科、英語の練習
2026年最新の、試験対策で高評価を得ている最高のAIチューターがXIX.AIに登場!厳選されたこのリストには、無料版と有料版の比較、実戦的なテスト、毎週更新されるランキングなどを提供する、画期的なツールが勢ぞろいしています。これらは、ライティングの効率を高め、複雑なトピックの学習を簡素化し、あなたの学業的な可能性を引き出すのに役立ちます。 今すぐチェックして、あなたにぴったりの試験対策ツールを見つけ、今日から作成を始めて、AIの力を最大限に活用しましょう!
10 ツール
xix.ai
ファイナンス
個人のお金管理のためのAI予算計画ツール
2026年の最新・最高評価のAI予算管理ツールがXIX.AIで登場!この厳選コレクションは、現実的なテストを行い、支出習慣を理解し、生産性を高めるためのパーソナライズされた計画を作成するのに役立つ革新的なソリューションを提供しています。無料版と有料版の比較や詳細なランキングもご用意しています。お金の管理を簡素化し、AIの優位性を引き出すためにぜひ試してほしいツールです。今すぐチェックしましょう!
11 ツール
xix.ai
健康とウェルネス
AI睡眠追跡アシスタント:より良い就寝習慣で回復力を高める
2026年最新かつ最高評価を受けているAI睡眠追跡アシスタントを厳選し、最適な回復を実現できるようご紹介します。完全に更新されたこの週間ガイドには、実際のテスト結果や無料版と有料版の比較、詳細なランキングなど、睡眠の質を向上させてより良い就寝習慣をサポートする最適なソリューションを見つけるのに役立つ強力なツールが掲載されています。今すぐXIX.AIでご覧ください。
10 ツール
xix.ai
データ分析
製品および収益分析のためのAI SQLコパイロット
2026年版 製品・収益分析に最適な、高評価のAI SQLコパイロット最新ランキング! XIX.AIは、毎週更新されるランキングを通じて実環境でのテストを経た、強力で画期的な「ぜひ試すべきツール」を厳選しました。これらのツールは、データ分析を加速させ、複雑なクエリを効率化し、正確なインサイトを生成することで、ユーザーの生産性を大幅に向上させ、より賢明なビジネス意思決定を後押しします。今すぐチェックして、AIの真価を引き出すあなたにぴったりのツールを見つけましょう!
14 ツール
xix.ai
教育と学習
学びを促進する最高のAI宿題支援ツール:答えだけでなく、概念を学べる
2026年最新・最高評価のAI宿題サポートツール。単なる答えだけでなく、核心となる概念を教える、学生にとって強力なツール。ぜひ試してほしい厳選リスト。毎週更新。無料版と有料版の比較、実地テストによる正確なランキングで、あなたの学習能力を最大限に引き出します。今すぐチェックして、よりスマートな学習を実現するあなたにぴったりのツールを見つけましょう。
10 ツール
xix.ai

 コメント (0)
0/500
最近投稿された匿名のSubstack記事では、コンプライアンス分野のスタートアップであるDelveが、数百人もの顧客を誤って私的およびセキュリティ規制に準拠していると信じ込ませ、HIPAAに基づく刑事責任やGDPRによる巨額な罰金のリスクにさらしたと非難している。
Y Combinatorから資金提供を受けているこのスタートアップは、昨年3億ドルの評価額で3200万ドル規模のシリーズA資金調達を発表した(このラウンドはInsight Partnersが主導)。金曜日に同社はブログ上でこれらの非難に反論し、そのSubstack記事を「誤解を招くもの」と呼び、多くの不正確な記述が含まれていると主張した。
このSubstack記事の投稿者は「DeepDelver」であり、自身をDelveの顧客企業の元従業員だと名乗っている。
DeepDelverによると、12月に送られてきたメールの中で、同スタートアップが顧客の機密報告書が記載されたスプレッドシートを漏洩させたと伝えられた。Delveのカルン・カウシクCEOは後日のメールで、顧客企業は依然として規制に準拠しており、外部の者が機密データにアクセスした形跡はないと顧客を安心させたとされるが、DeepDelverら他の顧客企業は疑念を抱くようになったという。
「私たち全員がDelveのサービス体験に不満を感じ、何かおかしいと気づいたため、力を合わせて一緒に調査することにした」と彼らは記している。
彼らの結論としては、Delveが最速のプラットフォームだと主張する根拠は、偽の証拠を作成し、認定機関向けに報告書をそのまま承認させるような監査結論を出し、主要な規制要件を無視しながら顧客に完全な準拠を達成したと伝えている点にあるという。
DeepDelverはこれらの主張を詳述し、同スタートアップが実際には存在しない取締役会やテスト、業務プロセスに関する偽の証拠を顧客に提供し、その偽の証拠を採用するか、ごくわずかな自動化やAI機能しか備えていない手作業中心の対応を行うかの選択を強いていると非難した。
さらにDeepDelverは、Delveの顧客企業のほぼ全員がAccorpおよびGradientという2つの監査会社を利用しているようであり、これらの会社はインドを拠点とする同じグループの一部で、米国には名目上しか存在しないと主張した。
彼らによれば、これらの会社はDelveが作成した報告書をそのまま承認するだけの存在に過ぎない。そのためDeepDelverは、同スタートアップが通常のコンプライアンス体制を逆転させていると主張しており、「独立した審査が行われる前に監査結論やテスト手順、最終報告書を作成することで、Delveは実施者でありながら同時に審査者の立場にもなっている。これは単なる技術的な問題ではなく、証明全体の信頼性を失わせる構造的な詐欺行為だ」と述べている。
顧客を誤導したという非難に加え、DeepDelverは同スタートアップが実際には実装されていないセキュリティ対策を記載した信頼性ページを公開することで、これらの顧客が一般消費者を誤導する手助けをしているとも指摘している。
DeepDelver自身とDelveとの関係については、同社は自社の信頼性ページを公開せず、もはやコンプライアンス対応のためにこのスタートアップに依存していないと述べている。
Delveはこれらの非難に対し、自社ではコンプライアンス報告書を発行していないと説明した。代わりに同社は、コンプライアンスに関連する情報を取り込み、監査人がそのデータにアクセスできるようにする「自動化プラットフォーム」だと位置づけている。
「最終的な報告書や意見は、Delveではなく、独立した資格を持つ監査人によってのみ作成される」と同社は述べている。
またDelveは、顧客が自ら選んだ監査人を利用するか、同社が保有する独立した認定済み第三者監査会社ネットワークの監査人を利用するかを選択できると説明している。この監査会社群は、「他のコンプライアンスプラットフォームも含め、業界全体で広く利用されている実績のある企業たちだ」と同社は述べている。
顧客に偽の証拠を提供しているという非難に対し、Delveは「他のコンプライアンスプラットフォームと同様に、チームがコンプライアンス要件に沿って業務プロセスを文書化するのを支援するためのテンプレートを提供しているだけだ」と反論した。
「下書き用のテンプレートは、『事前に記入済みの証拠』とは異なる」と同社は述べている。
さらにDelveは、「現在、あらゆる情報漏洩の可能性について積極的に調査中」であり、「依然としてそのSubstack記事を精査している」と付け加えた。
TechCrunchはDelveのウェブサイトに記載されているメディア問い合わせ先へ追加のコメントを求めるメールを送信したが、返信はなかった。また、さらなるコメントを得るためにDeepDelverにも連絡を取った。








 もう一つの顧客である struggling startup Delve が、大規模なセキュリティ侵害を受けた
コンプライアンス分野のスタートアップであるDelveは、一連のエスカレートする論争に引き続き直面している。TechCrunchは、最近、著名なアプリおよびウェブサイトホスティングプラットフォームであるVercelにおいてデータ漏洩を引き起こすセキュリティインシデが発生したAIエージェント訓練企業Context AIのセキュリティ認証をDelveが実施したことを確認した。一方、独自のセキュリティインシデを経験したLovableは、もはやDelveのサービスを利用していない。要約すると:先月、
 LiteLLM AIプラットフォーム、スタートアップ企業Delveとの提携を解消
数百万人の開発者から信頼され、広く利用されているAIゲートウェイを開発したLiteLLMは、コンプライアンススタートアップのDelveとの提携を終了し、別のプロバイダーおよび監査機関を通じてセキュリティ認証を改めて取得していく方針を公表した。この決定は、先週、LiteLLMのオープンソース版が認証情報を盗むことを目的としたマルウェアによって侵害された重大なインシデントを受けたものである。この侵害が
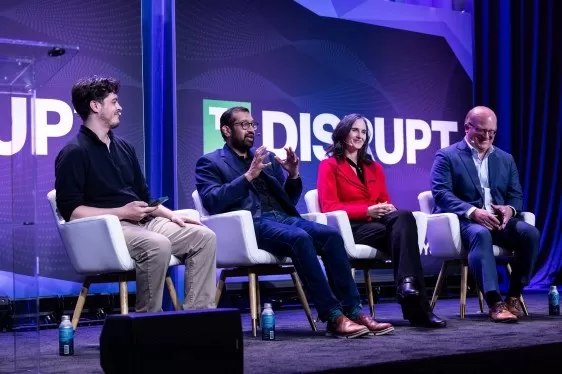 データセンターのブームが米国の電力網革新を牽引
人工知能の急速な拡大は、国家のエネルギー消費量の急増を引き起こしている。この急増が国の老朽化した電力インフラに負担をかけていると批判する声がある一方で、短期的な電力不足が光熱費の上昇を招く可能性や、長期的には停電や技術的な故障といったリスクが残っているという懸念が続いている。しかし、TechCrunch Disrupt の業界リーダーたちは最近、これらの懸念に対して楽観的な見方を示し、新たなエネルギー需要の流入がグリッドの近代化を加速させる可能性があるとした。WeaveGrid の創業者兼 C

2026年最新・高評価のAIイラストレーションツール:当サイトが厳選したこのリストには、見事な編集用シーンや人目を引く表紙アートを素早く作成できる、高性能なツールが掲載されています。各ツールは実環境での厳格なテストを経ており、無料版と有料版の比較も掲載されているため、ご自身のワークフローに最適なツールを見つけるのに役立ちます。 今すぐこれらの「必見」ソリューションを試して、AIの力を最大限に活用し、クリエイティブな生産性を高めましょう。XIX.AIで今すぐチェックしてください。
10 ツール
xix.ai

2026年最新の、試験対策で高評価を得ている最高のAIチューターがXIX.AIに登場!厳選されたこのリストには、無料版と有料版の比較、実戦的なテスト、毎週更新されるランキングなどを提供する、画期的なツールが勢ぞろいしています。これらは、ライティングの効率を高め、複雑なトピックの学習を簡素化し、あなたの学業的な可能性を引き出すのに役立ちます。 今すぐチェックして、あなたにぴったりの試験対策ツールを見つけ、今日から作成を始めて、AIの力を最大限に活用しましょう!
10 ツール
xix.ai

2026年の最新・最高評価のAI予算管理ツールがXIX.AIで登場!この厳選コレクションは、現実的なテストを行い、支出習慣を理解し、生産性を高めるためのパーソナライズされた計画を作成するのに役立つ革新的なソリューションを提供しています。無料版と有料版の比較や詳細なランキングもご用意しています。お金の管理を簡素化し、AIの優位性を引き出すためにぜひ試してほしいツールです。今すぐチェックしましょう!
11 ツール
xix.ai

2026年最新かつ最高評価を受けているAI睡眠追跡アシスタントを厳選し、最適な回復を実現できるようご紹介します。完全に更新されたこの週間ガイドには、実際のテスト結果や無料版と有料版の比較、詳細なランキングなど、睡眠の質を向上させてより良い就寝習慣をサポートする最適なソリューションを見つけるのに役立つ強力なツールが掲載されています。今すぐXIX.AIでご覧ください。
10 ツール
xix.ai

2026年版 製品・収益分析に最適な、高評価のAI SQLコパイロット最新ランキング! XIX.AIは、毎週更新されるランキングを通じて実環境でのテストを経た、強力で画期的な「ぜひ試すべきツール」を厳選しました。これらのツールは、データ分析を加速させ、複雑なクエリを効率化し、正確なインサイトを生成することで、ユーザーの生産性を大幅に向上させ、より賢明なビジネス意思決定を後押しします。今すぐチェックして、AIの真価を引き出すあなたにぴったりのツールを見つけましょう!
14 ツール
xix.ai

2026年最新・最高評価のAI宿題サポートツール。単なる答えだけでなく、核心となる概念を教える、学生にとって強力なツール。ぜひ試してほしい厳選リスト。毎週更新。無料版と有料版の比較、実地テストによる正確なランキングで、あなたの学習能力を最大限に引き出します。今すぐチェックして、よりスマートな学習を実現するあなたにぴったりのツールを見つけましょう。
10 ツール
xix.ai












