


 Maison
L'interdiction des modèles d'Anthropic aux États-Unis n'était pas liée au « jailbreaking » de l'IA
Une récente lettre de mise en demeure adressée par le gouvernement américain à Anthropic, qui a de fait contraint l’entreprise à mettre hors ligne ses tout derniers modèles d’IA juste avant le week-end, devrait servir d’avertissement sans équivoque à toute entreprise technologique américaine — qu’il s’agisse ou non d’un laboratoire d’IA.
Voici un bref résumé : vendredi après-midi, le ministère américain du Commerce a adressé à Anthropic une lettre invoquant une règle peu connue en matière de contrôle des exportations, qui interdisait à toute personne non américaine — y compris aux propres employés d’Anthropic — d’accéder à Fable 5 et Mythos 5, en invoquant un motif de sécurité nationale non précisé. Anthropic a déclaré penser que cette lettre faisait référence à un contournement des mesures de sécurité du modèle, mais n’en est pas certaine car la lettre ne fournit pas de détails précis. La lettre n’a pas été rendue publique.
En réponse, Anthropic a désactivé ses deux modèles phares pour l’ensemble de ses clients afin de se conformer à la directive. En conséquence, le gouvernement américain a réussi à contraindre une entreprise technologique à mettre ses modèles hors ligne par le biais d’une action rapide et unilatérale qui ne semble pas avoir nécessité l’autorisation d’un tribunal.
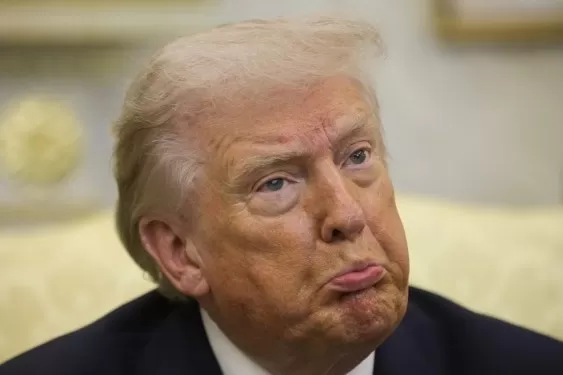
L’intervention de vendredi de l’administration Trump montre que le secteur de l’IA n’est pas à l’abri des ingérences gouvernementales. Elle envoie également un message plus général au monde de la technologie : conformez-vous, sinon nous pouvons vous mettre hors service, vous et vos produits.
S'appuyant sur des sources, Axios a décrit une situation tendue ce week-end entre les deux principales parties, suggérant que ce sont des « divergences de personnalité » entre Anthropic et l'administration Trump — plutôt qu'une faille technique dans les produits d'IA — qui ont déclenché la directive d'exportation.
De nouveaux détails apparus ce week-end jettent désormais un doute supplémentaire sur le raisonnement déjà contestable du gouvernement.
Katie Moussouris, experte chevronnée en cybersécurité, chercheuse et fondatrice de Luta Security, a écrit dans un article de blog qu’Anthropic lui avait récemment transmis une copie privée d’un article rédigé par des chercheurs en sécurité décrivant un contournement présumé des mesures de sécurité dans Fable 5. (Le Wall Street Journal rapporte que les auteurs de cet article sont des chercheurs en sécurité chez Amazon.) Mme Moussouris a indiqué qu’Anthropic l’avait contactée pour lui demander son avis sur cet article.
Dans son article de blog, Mme Moussouris a décrit comment les chercheurs ont déclenché ce contournement, tout en soulignant que celui-ci « n’aurait jamais dû déclencher un contrôle d’exportation ». La distinction essentielle réside entre le fait de demander à un modèle d’IA de « passer en revue le code à la recherche de failles de sécurité » et celui de lui demander de « corriger ce code ». Le résultat final est globalement le même, même lorsque les questions sont formulées de manière légèrement différente.
« Le comportement décrit dans l’article ne peut pas être corrigé de manière significative, et toute tentative ne ferait qu’affaiblir le modèle de défense », a déclaré Mme Moussouris, qui a critiqué la directive relative au contrôle des exportations, la qualifiant de précipitée, de trop sévère et d’erronée.
Mme Moussouris, aux côtés de dizaines d’autres chercheurs et experts de haut niveau en sécurité, a depuis appelé l’administration Trump à révoquer le décret de contrôle des exportations, qualifiant de « dangereuse » cette mesure visant à priver les défenseurs des réseaux aux États-Unis de capacités avancées en matière de cybersécurité.
Les administrations précédentes ont pris des décisions radicales fondées sur des lacunes dans les connaissances. Par exemple, la formulation utilisée par le gouvernement américain au cours des années 2010 pour modifier les lois sur les exportations concernant les outils de cybersécurité pouvant également servir à des cyberattaques était si vague qu’elle a failli, par inadvertance, interdire la recherche légitime en matière de sécurité et de vulnérabilités.
Cependant, la directive de l’administration Trump semble revêtir un caractère de représailles.
Justin Hendrix, rédacteur en chef de Tech Policy Press, a déclaré que la décision de l’administration Trump était «susceptible d’alerter les capitales étrangères quant à la fiabilité de l’IA américaine pour les applications critiques». Le message est que l’on ne peut pas faire confiance aux entreprises d’IA aux États-Unis pour fonctionner sans ingérence du gouvernement américain.
L’administration Trump n’a pas confirmé les raisons pour lesquelles elle a invoqué la directive sur le contrôle des exportations. Les responsables ont-ils mal interprété le rapport et réagi de manière excessive ? Le PDG d’Amazon, Andy Jassy, a-t-il tenu des propos à l’intention de hauts responsables gouvernementaux qui ont suscité cette réaction, par prudence ou par dépit ? Y a-t-il eu un malentendu, ou s’agissait-il d’un moyen de faire pression sur Anthropic, avec laquelle l’administration entretient déjà des relations tendues ? Il est possible que la Maison Blanche n’ait pas pris la mesure des conséquences considérables de la demande formulée dans la lettre et que les responsables s’efforcent désormais de réparer les dégâts qu’ils ont causés.
Pour reprendre les mots de Hendrix, « il règne un climat de suspicion selon lequel les hauts responsables favoriseraient certains acteurs en fonction de considérations personnelles et politiques ». Il en résulte que le gouvernement a créé un dangereux précédent quant à l’étendue du contrôle qu’il entend exercer sur la commercialisation des logiciels développés aux États-Unis.
Cette fois-ci, c’est Anthropic qui a été pris pour cible ; demain, ce pourrait être n’importe qui d’autre.
Article connexe
 Anthropic lance Opus 4.8, qui intègre un nouvel outil de flux de travail dynamique
Anthropic a dévoilé jeudi Opus 4.8, la dernière version en date de son modèle public phare. Proposée au même prix que la version précédente, cette mise à jour est désormais accessible sur toutes les p
Frontier AI Labs refuse de dévoiler ses stratégies de confinement des modèles indésirables
Des recherches récentes indiquent que très peu de grands laboratoires spécialisés dans l’IA ont publié ou présenté des plans d’intervention en cas de défaillance. Un plan d’intervention définit les pr
Anthropic dévoile Fable : un modèle d’IA plus abordable et moins restrictif
Anthropic a lancé Fable et Mythos 5.1 le mardi, proposant des itérations jumelées de sa dernière technologie d’IA. Au-delà des améliorations de performance, la version mise à jour de Fable réduit l’utilisation des tokens et resserre les filtres de sé
Recommandations de sujets spéciaux liés
chatbot
 Meilleures applications de chat de jeu de rôle par IA pour la pratique des langues, la préparation aux entretiens et la fluidité quotidienne
2026 Dernières Meilleures Applications de Chat IA pour le Jeu de Rôle, les plus bien notées pour la Pratique des Langues, la Préparation aux Entretiens et la Fluidité Quotidienne ! XIX.AI sélectionne une collection puissante et révolutionnaire qui propose une comparaison gratuit vs payant, des tests en conditions réelles et des classements mis à jour chaque semaine. Ces outils à essayer absolument vous aident à améliorer vos compétences en écriture, à surmonter les défis de fluidité et à optimiser l’efficacité de la communication dans tous les scénarios quotidiens. Explorez dès maintenant pour découvrir l’outil parfait pour votre progression linguistique !
 10 outils
 xix.ai
Composition musicale
Outils de séparation des pistes audio par IA pour la production de remix, la préparation de samples et les masters de karaoké
2026 : Les meilleures et plus récentes outils de séparation des pistes audio par IA, hautement notés, sélectionnés spécialement pour la production de remix, la préparation de samples et l’enregistrement de karaokés. Ces outils puissants et révolutionnaires, éprouvés dans des conditions réelles, permettent une isolation audio précise, ce qui améliore considérablement la productivité. XIX.AI propose un guide de comparaison gratuit mis à jour chaque semaine entre les versions payantes et gratuites, afin de vous aider à trouver la solution idéale adaptée à vos besoins. Découvrez-les dès maintenant pour tirer parti des avantages offerts par l’IA.
8 outils
xix.ai
Analyse des données
Copilotes SQL basés sur l’IA pour les tableaux de bord de chiffre d’affaires, l’analyse des funnels et les indicateurs de produits
2026 : Les meilleurs copilotes AI SQL actuels, classés parmi les plus performants ! XIX.AI a sélectionné une collection puissante et révolutionnaire, mise à jour chaque semaine grâce à des tests concrets. Ces outils indispensables vous aident à créer des tableaux de bord financiers précis, à analyser les canaux de vente et à suivre en temps réel les indicateurs produits, ce qui améliore considérablement votre productivité. Découvrez-les dès maintenant pour trouver l’outil idéal pour des décisions basées sur les données ! 238 caractères
9 outils
xix.ai
Composition musicale
Meilleurs outils d’écriture de mélodies par IA pour les ébauches de chansons
2026 Derniers Meilleurs Outils d’Écriture de Mélodie par IA les Mieux Notés pour des Ébauches de Chansons ! XIX.AI a sélectionné une collection hautement puissante et révolutionnaire, soumise à des tests rigoureux en conditions réelles, afin d’offrir la meilleure expérience d’écriture. Vous pouvez y trouver des comparaisons détaillées entre versions gratuites et payantes, des classements précis, ainsi que des options incontournables conçues pour vous aider à créer sans effort des ébauches de chansons remarquables et à booster significativement votre productivité créative. Explorez dès maintenant pour découvrir l’outil qui vous correspond parfaitement !
8 outils
xix.ai
chatbot
Meilleurs outils d’entraînement à la conversation par IA pour la préparation aux entretiens
Les derniers outils de formation à la conversation par IA les mieux notés pour 2026 sont disponibles sur XIX.AI ! Cette sélection rigoureuse propose des outils puissants et révolutionnaires, testés rigoureusement dans des conditions réelles pour fournir des retours précis. Vous y trouverez une comparaison entre les versions gratuites et payantes, ainsi que des classements détaillés pour vous aider à choisir l’option incontournable qui renforce votre confiance et vos compétences. Explorez dès maintenant pour découvrir l’outil parfait pour réussir vos entretiens !
12 outils
xix.ai
Conception et art
Les meilleurs outils de transfert de style basés sur l'IA pour des expériences créatives
Les meilleurs outils de transfert de style par IA de 2026, les mieux notés, pour des expériences créatives ! XIX.AI a sélectionné une collection d’outils puissants et révolutionnaires à essayer absolument, qui offrent des résultats exceptionnels grâce à des tests en conditions réelles et à un classement rigoureux. Ces solutions de pointe aident les créatifs à booster considérablement leur productivité en accélérant la création de contenu et en ouvrant la voie à des possibilités créatives infinies. Découvrez-les dès maintenant pour trouver l'outil qui vous convient le mieux et commencez à créer dès aujourd'hui !
9 outils
xix.ai

 commentaires (0)
Une récente lettre de mise en demeure adressée par le gouvernement américain à Anthropic, qui a de fait contraint l’entreprise à mettre hors ligne ses tout derniers modèles d’IA juste avant le week-end, devrait servir d’avertissement sans équivoque à toute entreprise technologique américaine — qu’il s’agisse ou non d’un laboratoire d’IA.
Voici un bref résumé : vendredi après-midi, le ministère américain du Commerce a adressé à Anthropic une lettre invoquant une règle peu connue en matière de contrôle des exportations, qui interdisait à toute personne non américaine — y compris aux propres employés d’Anthropic — d’accéder à Fable 5 et Mythos 5, en invoquant un motif de sécurité nationale non précisé. Anthropic a déclaré penser que cette lettre faisait référence à un contournement des mesures de sécurité du modèle, mais n’en est pas certaine car la lettre ne fournit pas de détails précis. La lettre n’a pas été rendue publique.
En réponse, Anthropic a désactivé ses deux modèles phares pour l’ensemble de ses clients afin de se conformer à la directive. En conséquence, le gouvernement américain a réussi à contraindre une entreprise technologique à mettre ses modèles hors ligne par le biais d’une action rapide et unilatérale qui ne semble pas avoir nécessité l’autorisation d’un tribunal.
L’intervention de vendredi de l’administration Trump montre que le secteur de l’IA n’est pas à l’abri des ingérences gouvernementales. Elle envoie également un message plus général au monde de la technologie : conformez-vous, sinon nous pouvons vous mettre hors service, vous et vos produits.
S'appuyant sur des sources, Axios a décrit une situation tendue ce week-end entre les deux principales parties, suggérant que ce sont des « divergences de personnalité » entre Anthropic et l'administration Trump — plutôt qu'une faille technique dans les produits d'IA — qui ont déclenché la directive d'exportation.
De nouveaux détails apparus ce week-end jettent désormais un doute supplémentaire sur le raisonnement déjà contestable du gouvernement.
Katie Moussouris, experte chevronnée en cybersécurité, chercheuse et fondatrice de Luta Security, a écrit dans un article de blog qu’Anthropic lui avait récemment transmis une copie privée d’un article rédigé par des chercheurs en sécurité décrivant un contournement présumé des mesures de sécurité dans Fable 5. (Le Wall Street Journal rapporte que les auteurs de cet article sont des chercheurs en sécurité chez Amazon.) Mme Moussouris a indiqué qu’Anthropic l’avait contactée pour lui demander son avis sur cet article.
Dans son article de blog, Mme Moussouris a décrit comment les chercheurs ont déclenché ce contournement, tout en soulignant que celui-ci « n’aurait jamais dû déclencher un contrôle d’exportation ». La distinction essentielle réside entre le fait de demander à un modèle d’IA de « passer en revue le code à la recherche de failles de sécurité » et celui de lui demander de « corriger ce code ». Le résultat final est globalement le même, même lorsque les questions sont formulées de manière légèrement différente.
« Le comportement décrit dans l’article ne peut pas être corrigé de manière significative, et toute tentative ne ferait qu’affaiblir le modèle de défense », a déclaré Mme Moussouris, qui a critiqué la directive relative au contrôle des exportations, la qualifiant de précipitée, de trop sévère et d’erronée.
Mme Moussouris, aux côtés de dizaines d’autres chercheurs et experts de haut niveau en sécurité, a depuis appelé l’administration Trump à révoquer le décret de contrôle des exportations, qualifiant de « dangereuse » cette mesure visant à priver les défenseurs des réseaux aux États-Unis de capacités avancées en matière de cybersécurité.
Les administrations précédentes ont pris des décisions radicales fondées sur des lacunes dans les connaissances. Par exemple, la formulation utilisée par le gouvernement américain au cours des années 2010 pour modifier les lois sur les exportations concernant les outils de cybersécurité pouvant également servir à des cyberattaques était si vague qu’elle a failli, par inadvertance, interdire la recherche légitime en matière de sécurité et de vulnérabilités.
Cependant, la directive de l’administration Trump semble revêtir un caractère de représailles.
Justin Hendrix, rédacteur en chef de Tech Policy Press, a déclaré que la décision de l’administration Trump était «susceptible d’alerter les capitales étrangères quant à la fiabilité de l’IA américaine pour les applications critiques». Le message est que l’on ne peut pas faire confiance aux entreprises d’IA aux États-Unis pour fonctionner sans ingérence du gouvernement américain.
L’administration Trump n’a pas confirmé les raisons pour lesquelles elle a invoqué la directive sur le contrôle des exportations. Les responsables ont-ils mal interprété le rapport et réagi de manière excessive ? Le PDG d’Amazon, Andy Jassy, a-t-il tenu des propos à l’intention de hauts responsables gouvernementaux qui ont suscité cette réaction, par prudence ou par dépit ? Y a-t-il eu un malentendu, ou s’agissait-il d’un moyen de faire pression sur Anthropic, avec laquelle l’administration entretient déjà des relations tendues ? Il est possible que la Maison Blanche n’ait pas pris la mesure des conséquences considérables de la demande formulée dans la lettre et que les responsables s’efforcent désormais de réparer les dégâts qu’ils ont causés.
Pour reprendre les mots de Hendrix, « il règne un climat de suspicion selon lequel les hauts responsables favoriseraient certains acteurs en fonction de considérations personnelles et politiques ». Il en résulte que le gouvernement a créé un dangereux précédent quant à l’étendue du contrôle qu’il entend exercer sur la commercialisation des logiciels développés aux États-Unis.
Cette fois-ci, c’est Anthropic qui a été pris pour cible ; demain, ce pourrait être n’importe qui d’autre.








 Anthropic lance Opus 4.8, qui intègre un nouvel outil de flux de travail dynamique
Anthropic a dévoilé jeudi Opus 4.8, la dernière version en date de son modèle public phare. Proposée au même prix que la version précédente, cette mise à jour est désormais accessible sur toutes les p
 Frontier AI Labs refuse de dévoiler ses stratégies de confinement des modèles indésirables
Des recherches récentes indiquent que très peu de grands laboratoires spécialisés dans l’IA ont publié ou présenté des plans d’intervention en cas de défaillance. Un plan d’intervention définit les pr
 Anthropic dévoile Fable : un modèle d’IA plus abordable et moins restrictif
Anthropic a lancé Fable et Mythos 5.1 le mardi, proposant des itérations jumelées de sa dernière technologie d’IA. Au-delà des améliorations de performance, la version mise à jour de Fable réduit l’utilisation des tokens et resserre les filtres de sé

2026 Dernières Meilleures Applications de Chat IA pour le Jeu de Rôle, les plus bien notées pour la Pratique des Langues, la Préparation aux Entretiens et la Fluidité Quotidienne ! XIX.AI sélectionne une collection puissante et révolutionnaire qui propose une comparaison gratuit vs payant, des tests en conditions réelles et des classements mis à jour chaque semaine. Ces outils à essayer absolument vous aident à améliorer vos compétences en écriture, à surmonter les défis de fluidité et à optimiser l’efficacité de la communication dans tous les scénarios quotidiens. Explorez dès maintenant pour découvrir l’outil parfait pour votre progression linguistique !
10 outils
xix.ai

2026 : Les meilleures et plus récentes outils de séparation des pistes audio par IA, hautement notés, sélectionnés spécialement pour la production de remix, la préparation de samples et l’enregistrement de karaokés. Ces outils puissants et révolutionnaires, éprouvés dans des conditions réelles, permettent une isolation audio précise, ce qui améliore considérablement la productivité. XIX.AI propose un guide de comparaison gratuit mis à jour chaque semaine entre les versions payantes et gratuites, afin de vous aider à trouver la solution idéale adaptée à vos besoins. Découvrez-les dès maintenant pour tirer parti des avantages offerts par l’IA.
8 outils
xix.ai

2026 : Les meilleurs copilotes AI SQL actuels, classés parmi les plus performants ! XIX.AI a sélectionné une collection puissante et révolutionnaire, mise à jour chaque semaine grâce à des tests concrets. Ces outils indispensables vous aident à créer des tableaux de bord financiers précis, à analyser les canaux de vente et à suivre en temps réel les indicateurs produits, ce qui améliore considérablement votre productivité. Découvrez-les dès maintenant pour trouver l’outil idéal pour des décisions basées sur les données ! 238 caractères
9 outils
xix.ai

2026 Derniers Meilleurs Outils d’Écriture de Mélodie par IA les Mieux Notés pour des Ébauches de Chansons ! XIX.AI a sélectionné une collection hautement puissante et révolutionnaire, soumise à des tests rigoureux en conditions réelles, afin d’offrir la meilleure expérience d’écriture. Vous pouvez y trouver des comparaisons détaillées entre versions gratuites et payantes, des classements précis, ainsi que des options incontournables conçues pour vous aider à créer sans effort des ébauches de chansons remarquables et à booster significativement votre productivité créative. Explorez dès maintenant pour découvrir l’outil qui vous correspond parfaitement !
8 outils
xix.ai

Les derniers outils de formation à la conversation par IA les mieux notés pour 2026 sont disponibles sur XIX.AI ! Cette sélection rigoureuse propose des outils puissants et révolutionnaires, testés rigoureusement dans des conditions réelles pour fournir des retours précis. Vous y trouverez une comparaison entre les versions gratuites et payantes, ainsi que des classements détaillés pour vous aider à choisir l’option incontournable qui renforce votre confiance et vos compétences. Explorez dès maintenant pour découvrir l’outil parfait pour réussir vos entretiens !
12 outils
xix.ai

Les meilleurs outils de transfert de style par IA de 2026, les mieux notés, pour des expériences créatives ! XIX.AI a sélectionné une collection d’outils puissants et révolutionnaires à essayer absolument, qui offrent des résultats exceptionnels grâce à des tests en conditions réelles et à un classement rigoureux. Ces solutions de pointe aident les créatifs à booster considérablement leur productivité en accélérant la création de contenu et en ouvrant la voie à des possibilités créatives infinies. Découvrez-les dès maintenant pour trouver l'outil qui vous convient le mieux et commencez à créer dès aujourd'hui !
9 outils
xix.ai












