


 Heim
OpenAI stärkt die Sicherheit von ChatGPT gegen Prompt-Injection
OpenAI hat zwei neue erweiterte Sicherheitsfunktionen für ChatGPT eingeführt, um der zunehmenden Bedrohung durch Prompt-Injection-Angriffe entgegenzuwirken, die auftreten, wenn KI-Systeme mit Websites und externen Anwendungen interagieren. Diese Angriffe können es böswilligen Akteuren ermöglichen, die KI dazu zu manipulieren, schädliche Aktionen auszuführen oder vertrauliche Daten offenzulegen. Beide neuen Funktionen verstärken die bestehenden Schutzmaßnahmen der Plattform, darunter die Sandbox-Umgebung, den Schutz vor Datenlecks bei URLs und andere mehrschichtige Sicherheitsprotokolle.
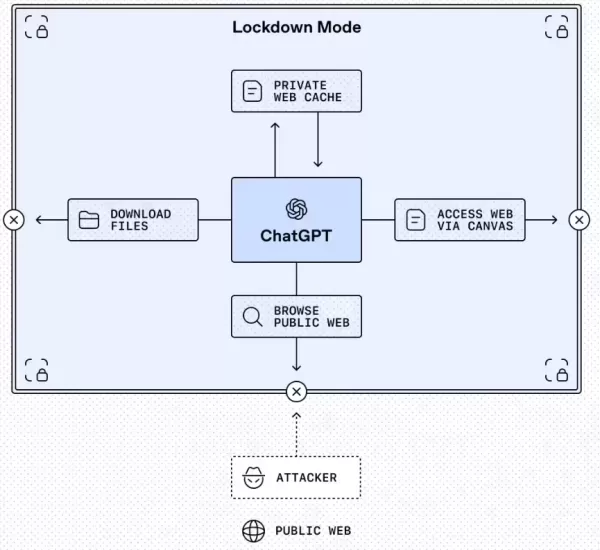
Die erste Funktion ist der Lockdown-Modus, eine optionale, erweiterte Einstellung, die eher für Nutzer mit strengen Sicherheitsanforderungen als für den Durchschnittsnutzer konzipiert ist. Sie senkt das Risiko von Datenlecks erheblich, indem sie strenge Kontrollen darüber auferlegt, wie ChatGPT mit externen Systemen kommuniziert. Dieser Modus deaktiviert oder schränkt proaktiv Tools ein, die potenzielle Angriffsvektoren darstellen. So greift die Webbrowser-Funktion beispielsweise nur auf zwischengespeicherte Inhalte zu, und Funktionen ohne robuste Sicherheitsgarantien werden vollständig deaktiviert.
Derzeit ist dieser Modus für die Editionen ChatGPT Enterprise, Education, Healthcare und Teacher verfügbar. Administratoren können ihn aktivieren, indem sie in den Dashboard-Einstellungen spezifische Rollen erstellen, wo sie auch genau festlegen können, welche externen Anwendungen und Aktionen zulässig sind, während der Lockdown-Modus aktiv ist. OpenAI plant, diesen Modus in den kommenden Monaten auch für Privatanwender verfügbar zu machen. Darüber hinaus unterstützt die Compliance API Logs Platform Administratoren bei der Durchführung von behördlichen Audits zur Anwendungsnutzung und zu Praktiken der Datenfreigabe.
Die zweite Maßnahme besteht darin, Funktionen mit höherem Risiko innerhalb von ChatGPT, ChatGPT Atlas und Codex konsequent mit dem Label **„Elevated Risk“** zu kennzeichnen und so die Art und Weise zu standardisieren, wie potenzielle Bedrohungen den Nutzern mitgeteilt werden.
OpenAI erklärte, dass bestimmte mit dem Internet verbundene Funktionen zwar die Nützlichkeit der KI erhöhen, aber dennoch Risiken bergen, die durch die derzeitigen Sicherheitsvorkehrungen der Branche nicht vollständig gemindert werden können. Diese Kennzeichnung bietet einen klaren Einblick in diese Risiken und ermöglicht es den Nutzern, fundierte Entscheidungen darüber zu treffen, ob sie die Funktionen nutzen möchten, insbesondere in Situationen, in denen sensible Informationen im Spiel sind. Wenn Entwickler beispielsweise den Internetzugang für Codex aktivieren, erscheint die Kennzeichnung auf der Benutzeroberfläche und beschreibt die damit verbundenen Änderungen, potenzielle Gefahren, geeignete Anwendungsfälle sowie Empfehlungen zur Risikominderung.
Verwandter Artikel
 Anthropic erweitert die Claude KI-Coding-Tools in Japan im Rahmen der Bemühungen um internationales Wachstum
Anthropic, ein führendes US-amerikalisches Unternehmen für künstliche Intelligenz, intensiviert seine globalen Outreach-Bemühungen. Am Mittwoch veranstaltete das Unternehmen in Tokio eine große Entwicklerkonferenz namens „Code with Claude“, an der kn
Indiens Software-Riese stellt weniger ein, verspricht aber keine Entlassungen, während KI-Agenten ausgebaut werden
Während die künstliche Intelligenz traditionelle, arbeitsintensive Geschäftsmodelle neu gestaltet, hat Tata Consultancy Services (TCS), ein führendes indisches Software-Outsourcing-Unternehmen, seine strategische Antwort vorgestellt. Während der jähr
China sperrt KI-Modelle während des Gaokam, um sofortige Hausaufgabenhilfe zu blockieren
Mit dem sich dem 2026-Gaokao schnell nähernden Termin haben Gerüchte über die Sperrung von KI-Tools während der Prüfungsphase eine intensive Online-Debatte entfacht. Als Reaktion auf die öffentlichen Bedenken haben große KI-Plattformen und Bildungs-A
Empfehlungen zu verwandten Spezialthemen
Design & Kunst
 Die besten KI-Tools für den Stiltransfer für kreative Experimente
Die besten und am besten bewerteten KI-Tools für den Stiltransfer im Jahr 2026 – ideal für kreative Experimente! XIX.AI hat eine leistungsstarke, bahnbrechende Sammlung unverzichtbarer Tools zusammengestellt, die in Praxistests und strengen Bewertungen außergewöhnliche Ergebnisse liefern. Diese Top-Lösungen helfen Kreativen dabei, ihre Produktivität deutlich zu steigern, indem sie die Erstellung von Inhalten beschleunigen und unendliche kreative Möglichkeiten eröffnen. Entdecken Sie jetzt Ihr perfektes Tool und legen Sie noch heute los!
 9 Tools
 xix.ai
Comic-Erstellung
Die besten KI-Tools für Sprechblasen zum visuellen Geschichtenerzählen
Die besten und am besten bewerteten KI-Tools für Sprechblasen zum visuellen Storytelling des Jahres 2026 finden Sie hier auf XIX.AI! Diese sorgfältig zusammengestellte Sammlung umfasst leistungsstarke, bahnbrechende Tools, die Kreativen dabei helfen, ihre Produktivität zu steigern und kreative Blockaden zu überwinden. Holen Sie sich einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, sehen Sie sich Praxistests an und werfen Sie einen Blick auf die aktuellen Rankings, um die unverzichtbaren Lösungen zu finden, die sich perfekt für die Gestaltung fesselnder visueller Erzählungen eignen. Stöbern Sie jetzt und entdecken Sie Ihr ideales Tool!
10 Tools
xix.ai
Besprechungsassistent
Die besten Tools zur Zusammenfassung von KI-Meetings: Entscheidungen und Folgemaßnahmen übersichtlich nachverfolgen
Die besten und am besten bewerteten KI-Tools zur Zusammenfassung von Besprechungen im Jahr 2026 für eine übersichtliche Nachverfolgung von Entscheidungen und müheloses Follow-up. Diese sorgfältig zusammengestellte Liste präsentiert leistungsstarke, bahnbrechende Lösungen, die die Produktivität drastisch steigern, indem sie Besprechungsnotizen automatisieren, wichtige Aktionspunkte identifizieren und die Teamkoordination projektübergreifend optimieren. Erhalten Sie einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten sowie Praxistests und wöchentlich aktualisierte Rankings, die Ihnen helfen, das perfekte Tool zu finden. Entdecken Sie es jetzt und nutzen Sie Ihren KI-Vorteil!
9 Tools
xix.ai
Datenanalyse
Die besten Tools für die KI-gestützte Datenreinigung: Fehlende Werte und Duplikate schnell beheben
2026 – Die neuesten, besten und am höchsten bewerteten Tools für die Reinigung von KI-Daten, um fehlende Werte sowie Duplikate schnell zu beheben. Diese sorgfältig zusammengestellte Liste präsentiert leistungsstarke Lösungen, die die Produktivität erheblich steigern. Jedes Tool wurde in der Praxis gründlich getestet, um seine Zuverlässigkeit zu gewährleisten. Holen Sie sich einen kostenlosen Vergleich zwischen kostenloser und kostenpflichtiger Variante und entdecken Sie das für Ihre Bedürfnisse beste Tool. Entdecken Sie es jetzt auf XIX.AI, um Ihren Vorteil in der KI-Branche zu erlangen.
11 Tools
xix.ai
Design & Kunst
Die besten KI-gestützten Kreativwerkzeuge für Künstler: Den Durchbruch durch visuelle Blockaden
2026 Neueste Besten Top-Bewerteten KI-Kreativitäts-Tools für Künstler wurden von XIX.AI kuratiert, um Kreativen zu helfen, visuelle Blockaden zu durchbrechen und die Kreativität sofort zu steigern. Diese leistungsstarken, bahnbrechenden Tools bieten reale Tests, detaillierte kostenlose vs. kostenpflichtige Vergleiche und wöchentlich aktualisierte Rankings. Entdecken Sie Ihr perfektes Tool, um die Content-Erstellung zu beschleunigen und Ihren KI-Vorteil noch heute freizuschalten. Jetzt erkunden!
14 Tools
xix.ai
Musikkomposition
KI-Beat-Maker für TikTok-Hintergrundmusik, Reels-Audio und Werbemusik für Creator
Die besten KI-Beat-Generatoren 2026 für TikTok-Hintergrundtracks, Reels-Audio und Promo-Musik für Creator! XIX.AI hat eine Liste der besten Tools zusammengestellt, die bahnbrechende Funktionen bieten und in der Praxis getestet wurden, um makellose Musik für jeden Content-Bedarf zu liefern. Hier findest du detaillierte Vergleichsdaten zu kostenlosen und kostenpflichtigen Angeboten, wöchentlich aktualisierte Rankings sowie Optionen, die du unbedingt ausprobieren solltest, um deine Kreativität und Produktivität zu steigern. Entdecke jetzt das perfekte Tool für dich!
11 Tools
xix.ai

 Kommentare (0)
OpenAI hat zwei neue erweiterte Sicherheitsfunktionen für ChatGPT eingeführt, um der zunehmenden Bedrohung durch Prompt-Injection-Angriffe entgegenzuwirken, die auftreten, wenn KI-Systeme mit Websites und externen Anwendungen interagieren. Diese Angriffe können es böswilligen Akteuren ermöglichen, die KI dazu zu manipulieren, schädliche Aktionen auszuführen oder vertrauliche Daten offenzulegen. Beide neuen Funktionen verstärken die bestehenden Schutzmaßnahmen der Plattform, darunter die Sandbox-Umgebung, den Schutz vor Datenlecks bei URLs und andere mehrschichtige Sicherheitsprotokolle.
Die erste Funktion ist der Lockdown-Modus, eine optionale, erweiterte Einstellung, die eher für Nutzer mit strengen Sicherheitsanforderungen als für den Durchschnittsnutzer konzipiert ist. Sie senkt das Risiko von Datenlecks erheblich, indem sie strenge Kontrollen darüber auferlegt, wie ChatGPT mit externen Systemen kommuniziert. Dieser Modus deaktiviert oder schränkt proaktiv Tools ein, die potenzielle Angriffsvektoren darstellen. So greift die Webbrowser-Funktion beispielsweise nur auf zwischengespeicherte Inhalte zu, und Funktionen ohne robuste Sicherheitsgarantien werden vollständig deaktiviert.
Derzeit ist dieser Modus für die Editionen ChatGPT Enterprise, Education, Healthcare und Teacher verfügbar. Administratoren können ihn aktivieren, indem sie in den Dashboard-Einstellungen spezifische Rollen erstellen, wo sie auch genau festlegen können, welche externen Anwendungen und Aktionen zulässig sind, während der Lockdown-Modus aktiv ist. OpenAI plant, diesen Modus in den kommenden Monaten auch für Privatanwender verfügbar zu machen. Darüber hinaus unterstützt die Compliance API Logs Platform Administratoren bei der Durchführung von behördlichen Audits zur Anwendungsnutzung und zu Praktiken der Datenfreigabe.
Die zweite Maßnahme besteht darin, Funktionen mit höherem Risiko innerhalb von ChatGPT, ChatGPT Atlas und Codex konsequent mit dem Label **„Elevated Risk“** zu kennzeichnen und so die Art und Weise zu standardisieren, wie potenzielle Bedrohungen den Nutzern mitgeteilt werden.
OpenAI erklärte, dass bestimmte mit dem Internet verbundene Funktionen zwar die Nützlichkeit der KI erhöhen, aber dennoch Risiken bergen, die durch die derzeitigen Sicherheitsvorkehrungen der Branche nicht vollständig gemindert werden können. Diese Kennzeichnung bietet einen klaren Einblick in diese Risiken und ermöglicht es den Nutzern, fundierte Entscheidungen darüber zu treffen, ob sie die Funktionen nutzen möchten, insbesondere in Situationen, in denen sensible Informationen im Spiel sind. Wenn Entwickler beispielsweise den Internetzugang für Codex aktivieren, erscheint die Kennzeichnung auf der Benutzeroberfläche und beschreibt die damit verbundenen Änderungen, potenzielle Gefahren, geeignete Anwendungsfälle sowie Empfehlungen zur Risikominderung.








 Anthropic erweitert die Claude KI-Coding-Tools in Japan im Rahmen der Bemühungen um internationales Wachstum
Anthropic, ein führendes US-amerikalisches Unternehmen für künstliche Intelligenz, intensiviert seine globalen Outreach-Bemühungen. Am Mittwoch veranstaltete das Unternehmen in Tokio eine große Entwicklerkonferenz namens „Code with Claude“, an der kn
 Indiens Software-Riese stellt weniger ein, verspricht aber keine Entlassungen, während KI-Agenten ausgebaut werden
Während die künstliche Intelligenz traditionelle, arbeitsintensive Geschäftsmodelle neu gestaltet, hat Tata Consultancy Services (TCS), ein führendes indisches Software-Outsourcing-Unternehmen, seine strategische Antwort vorgestellt. Während der jähr
 China sperrt KI-Modelle während des Gaokam, um sofortige Hausaufgabenhilfe zu blockieren
Mit dem sich dem 2026-Gaokao schnell nähernden Termin haben Gerüchte über die Sperrung von KI-Tools während der Prüfungsphase eine intensive Online-Debatte entfacht. Als Reaktion auf die öffentlichen Bedenken haben große KI-Plattformen und Bildungs-A

Die besten und am besten bewerteten KI-Tools für den Stiltransfer im Jahr 2026 – ideal für kreative Experimente! XIX.AI hat eine leistungsstarke, bahnbrechende Sammlung unverzichtbarer Tools zusammengestellt, die in Praxistests und strengen Bewertungen außergewöhnliche Ergebnisse liefern. Diese Top-Lösungen helfen Kreativen dabei, ihre Produktivität deutlich zu steigern, indem sie die Erstellung von Inhalten beschleunigen und unendliche kreative Möglichkeiten eröffnen. Entdecken Sie jetzt Ihr perfektes Tool und legen Sie noch heute los!
9 Tools
xix.ai

Die besten und am besten bewerteten KI-Tools für Sprechblasen zum visuellen Storytelling des Jahres 2026 finden Sie hier auf XIX.AI! Diese sorgfältig zusammengestellte Sammlung umfasst leistungsstarke, bahnbrechende Tools, die Kreativen dabei helfen, ihre Produktivität zu steigern und kreative Blockaden zu überwinden. Holen Sie sich einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, sehen Sie sich Praxistests an und werfen Sie einen Blick auf die aktuellen Rankings, um die unverzichtbaren Lösungen zu finden, die sich perfekt für die Gestaltung fesselnder visueller Erzählungen eignen. Stöbern Sie jetzt und entdecken Sie Ihr ideales Tool!
10 Tools
xix.ai

Die besten und am besten bewerteten KI-Tools zur Zusammenfassung von Besprechungen im Jahr 2026 für eine übersichtliche Nachverfolgung von Entscheidungen und müheloses Follow-up. Diese sorgfältig zusammengestellte Liste präsentiert leistungsstarke, bahnbrechende Lösungen, die die Produktivität drastisch steigern, indem sie Besprechungsnotizen automatisieren, wichtige Aktionspunkte identifizieren und die Teamkoordination projektübergreifend optimieren. Erhalten Sie einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten sowie Praxistests und wöchentlich aktualisierte Rankings, die Ihnen helfen, das perfekte Tool zu finden. Entdecken Sie es jetzt und nutzen Sie Ihren KI-Vorteil!
9 Tools
xix.ai

2026 – Die neuesten, besten und am höchsten bewerteten Tools für die Reinigung von KI-Daten, um fehlende Werte sowie Duplikate schnell zu beheben. Diese sorgfältig zusammengestellte Liste präsentiert leistungsstarke Lösungen, die die Produktivität erheblich steigern. Jedes Tool wurde in der Praxis gründlich getestet, um seine Zuverlässigkeit zu gewährleisten. Holen Sie sich einen kostenlosen Vergleich zwischen kostenloser und kostenpflichtiger Variante und entdecken Sie das für Ihre Bedürfnisse beste Tool. Entdecken Sie es jetzt auf XIX.AI, um Ihren Vorteil in der KI-Branche zu erlangen.
11 Tools
xix.ai

2026 Neueste Besten Top-Bewerteten KI-Kreativitäts-Tools für Künstler wurden von XIX.AI kuratiert, um Kreativen zu helfen, visuelle Blockaden zu durchbrechen und die Kreativität sofort zu steigern. Diese leistungsstarken, bahnbrechenden Tools bieten reale Tests, detaillierte kostenlose vs. kostenpflichtige Vergleiche und wöchentlich aktualisierte Rankings. Entdecken Sie Ihr perfektes Tool, um die Content-Erstellung zu beschleunigen und Ihren KI-Vorteil noch heute freizuschalten. Jetzt erkunden!
14 Tools
xix.ai

Die besten KI-Beat-Generatoren 2026 für TikTok-Hintergrundtracks, Reels-Audio und Promo-Musik für Creator! XIX.AI hat eine Liste der besten Tools zusammengestellt, die bahnbrechende Funktionen bieten und in der Praxis getestet wurden, um makellose Musik für jeden Content-Bedarf zu liefern. Hier findest du detaillierte Vergleichsdaten zu kostenlosen und kostenpflichtigen Angeboten, wöchentlich aktualisierte Rankings sowie Optionen, die du unbedingt ausprobieren solltest, um deine Kreativität und Produktivität zu steigern. Entdecke jetzt das perfekte Tool für dich!
11 Tools
xix.ai












