


 Heim
Meta und Cisco integrieren Open-Source-KI-Modelle in Sicherheitsoperationen der nächsten Generation
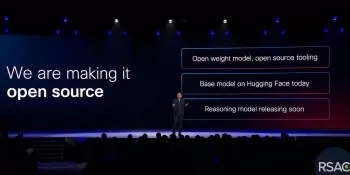
Da sich Cyberangriffe mit Maschinengeschwindigkeit beschleunigen, entwickeln sich Open-Source-Language-Modelle (LLMs) rasch zu einer zentralen Infrastruktur. Sie ermöglichen es Start-ups und etablierten Cybersecurity-Führungskräften, flexible, kosteneffiziente Abwehrmaßnahmen gegen Bedrohungen zu entwickeln und einzusetzen, die die menschliche Reaktionszeit übertreffen.
Die inhärenten Vorteile von Open-Source-LLMs - schnellere Bereitstellung, größere Anpassungsfähigkeit und geringere Kosten - bilden eine skalierbare, sichere Grundlage für die Bereitstellung von Infrastruktur. Auf der RSAC 2025-Konferenz in der vergangenen Woche stellten Cisco, Meta und ProjectDiscovery neue Open-Source-LLMs und eine von der Community betriebene Angriffsflächeninnovation vor, um gemeinsam die Zukunft der Open-Source-Cybersicherheit zu gestalten.
Ein zentrales Thema der RSAC in diesem Jahr ist die Entwicklung von Open-Source-LLMs zur Verbesserung und Verstärkung von Infrastrukturen in großem Maßstab.
Die quelloffene KI steht kurz vor dem Durchbruch, den führende Vertreter der Cybersicherheit seit langem befürworten: Sie ermöglicht es verschiedenen Sicherheitsanbietern, sich gegen immer raffiniertere Bedrohungen zusammenzuschließen. Mit den Ankündigungen des RSAC rückt die Vision der gemeinsamen Entwicklung einer einheitlichen Open-Source-LLM und -Infrastruktur in greifbare Nähe.
Wie Ciscos Chief Product Officer Jeetu Patel in seiner Keynote erklärte: "Unser wahrer Gegner ist nicht unsere Konkurrenz - es ist der Gegner. Wir müssen sicherstellen, dass das Ökosystem über die Tools und die Einheit verfügt, um diese Bedrohungen gemeinsam zu bekämpfen."
Patel wies auf die Dringlichkeit dieser komplexen Aufgabe hin: "Die KI verändert alles, und die Cybersicherheit steht im Zentrum des Geschehens. Wir sind mit Bedrohungen konfrontiert, die auf maschineller und nicht auf menschlicher Ebene operieren."
Ciscos Foundation-sec-8B LLM definiert eine neue Ära der Open-Source-KI
Die neu gegründete Foundation AI-Gruppe von Cisco, die aus der Übernahme von Robust Intelligence hervorgegangen ist, hat sich auf die Bereitstellung einer domänenspezifischen KI-Infrastruktur für die Cybersicherheit spezialisiert, einem der anspruchsvollsten Bereiche. Diese auf Metas Llama 3.1-Architektur aufbauende 8-Milliarden-Parameter-LLM mit offenem Gewicht ist keine wiederverwendete KI für allgemeine Zwecke. Sie wurde speziell entwickelt und streng auf einem Datensatz für Cybersicherheit trainiert, der intern von Ciscos Foundation AI-Team kuratiert wurde.
Yaron Singer, VP of AI and Security bei Foundation, schreibt: "Die Herausforderungen in diesem Bereich gehören zu den schwierigsten der KI. Um die Technologie einem breiten Publikum zugänglich zu machen, haben wir beschlossen, dass die meisten Arbeiten der Foundation AI offen sein sollten. Offene Innovation bringt der Industrie zusätzliche Vorteile, insbesondere im Bereich der Cybersicherheit."
Durch die Verankerung im Open-Source-Bereich hat Cisco einen praktischen Rahmen für Cybersicherheitsanbieter - oft Konkurrenten mit ähnlichen Angeboten - geschaffen, um gemeinsam stärkere, einheitliche Verteidigungsmaßnahmen zu entwickeln.
Singer merkt an: "Ob Sie es in bestehende Tools einbetten oder neue Arbeitsabläufe erstellen, foundation-sec-8b passt sich den spezifischen Anforderungen Ihres Unternehmens an." Wie Cisco in seinem Blog zur Markteinführung schreibt, können Sicherheitsteams foundation-sec-8b über den gesamten Sicherheitslebenszyklus hinweg einsetzen. Zu den vorgeschlagenen Anwendungsfällen gehören SOC-Beschleunigung, proaktive Bedrohungsabwehr, technische Unterstützung, KI-gestützte Codeüberprüfung, Konfigurationsvalidierung und kundenspezifische Integration.
Die Modellgewichte und der Tokenizer von Foundation-sec-8B sind unter der Apache 2.0-Lizenz auf Hugging Face verfügbar, so dass Unternehmen die Möglichkeit haben, die Software anzupassen und einzusetzen, ohne sich an einen bestimmten Anbieter zu binden, und gleichzeitig die Compliance und den Datenschutz zu wahren. Cisco plant außerdem, die Schulungspipeline als Open Source zu veröffentlichen, um die von der Community vorangetriebene Innovation zu fördern.
Cybersecurity ist in der DNA des LLM
Cisco hat ein cybersicherheitsspezifisches Modell entwickelt, das für SOC-, DevSecOps- und Unternehmenssicherheitsteams optimiert ist. Die Nachrüstung eines generischen KI-Modells würde nicht ausreichen, also trainierte das KI-Team der Foundation das Modell anhand eines breiten, hochwertigen Datensatzes aus dem Bereich Cybersicherheit.
Durch diesen präzisen Ansatz wird sichergestellt, dass das Modell reale Cyberbedrohungen, Schwachstellen und Verteidigungsstrategien umfassend versteht.
Zu den wichtigsten Trainingsdatensätzen gehören:
- Schwachstellen-Datenbanken: Detaillierte CVEs (Common Vulnerabilities and Exposures) und CWEs (Common Weakness Enumerations) zur Identifizierung bekannter Bedrohungen und Schwachstellen.
- Bedrohungsverhaltens-Mappings: Strukturierte Informationen aus bewährten Sicherheits-Frameworks wie MITRE ATT&CK mit detaillierten Angaben zu Angreifertechniken und -verhaltensweisen.
- Berichte über Bedrohungsdaten: Umfassende Analyse globaler Cybersicherheitsvorfälle und neuer Bedrohungen.
- Red-Team-Spielbücher: Taktiken und Penetrationsstrategien von Angreifern aus der Praxis.
- Real-World Incident Summaries: Dokumentierte Analysen von Cybersicherheitsverletzungen, Vorfällen und Lösungswegen.
- Compliance- und Sicherheitsrichtlinien: Bewährte Praktiken von führenden Standardisierungsgremien, einschließlich NIST-Frameworks und OWASP-Prinzipien für sichere Codierung.
Durch diese maßgeschneiderte Schulung ist Foundation-sec-8B in der Lage, komplexe Cybersicherheitsaufgaben mit höherer Genauigkeit, tieferem Kontext und kürzeren Reaktionszeiten zu bewältigen als allgemeine Modelle.
Benchmarking von Foundation-sec-8B LLM
Die technischen Benchmarks von Cisco zeigen, dass Foundation-sec-8B eine Cybersicherheitsleistung bietet, die sich mit wesentlich größeren Modellen messen kann:
Benchmark Foundation-sec-8B Llama-3.1-8B Llama-3.1-70B CTI-MCQA 67.39 64.14 68.23 CTI-RCM 75.26 66.43 72.66
Durch die Entwicklung eines Cybersecurity-spezifischen Basismodells hilft Cisco den SOC-Teams, mit fortschrittlichen Bedrohungsanalysen eine höhere Effizienz zu erreichen, ohne dass dabei hohe Infrastrukturkosten anfallen.
Wie in dem Blog "Foundation AI: Robuste Intelligenz für Cybersicherheit" beschrieben, geht Cisco mit seiner Strategie die üblichen Hürden bei der Einführung von KI an, darunter die begrenzte Ausrichtung allgemeiner Modelle auf einen bestimmten Bereich, unzureichende Datensätze und die Integration von Altsystemen. Foundation-sec-8B wurde entwickelt, um diese Hürden zu überwinden und läuft effektiv auf minimaler Hardware - oft nur ein oder zwei Nvidia A100 GPUs.
Meta erweitert Open-Source-KI-Sicherheit mit AI Defenders Suite
Auf der RSAC 2025 verstärkte Meta sein Open-Source-Engagement und erweiterte seine AI Defenders Suite, um die generative KI-Infrastruktur zu sichern. Das aktualisierte Open-Source-Toolkit umfasst Llama Guard 4, einen multimodalen Klassifikator, der Richtlinienverstöße in Texten und Bildern identifiziert und so die Überwachung der Compliance in KI-Workflows verbessert.
Meta stellte außerdem LlamaFirewall vor, ein Open-Source-Echtzeit-Sicherheitsframework mit modularen Funktionen. Dazu gehören PromptGuard 2, das Prompt-Injections und Jailbreak-Versuche erkennt, Agent Alignment Checks zur Überwachung und zum Schutz von KI-Agentenentscheidungen und CodeShield, das generierten Code auf Schwachstellen untersucht und diese behebt.
Prompt Guard 2 bietet jetzt zwei Open-Source-Varianten: ein hochpräzises Modell mit 86 Mio. Parametern und eine schlankere Version mit 22 Mio. Parametern für ressourcenarme Umgebungen.
Darüber hinaus brachte Meta CyberSec Eval 4 auf den Markt, eine Open-Source-Benchmarking-Suite, die gemeinsam mit CrowdStrike entwickelt wurde. Sie umfasst CyberSOC Eval, das die KI-Leistung in realistischen SOC-Szenarien misst, und AutoPatchBench, das KI-Systeme auf die selbstständige Erkennung und Behebung von Softwarefehlern testet.
Meta stellte außerdem das Llama Defenders Program vor, das einen frühen Zugang zu offenen KI-basierten Sicherheitstools wie Klassifikatoren für sensible Dokumente und Audio-Bedrohungserkennung bietet. Private Processing, eine auf den Schutz der Privatsphäre ausgerichtete KI auf dem Gerät, wird ebenfalls in WhatsApp erprobt.
Nuclei von ProjectDiscovery: Community-gesteuerte, quelloffene Sicherheitsinnovation
Auf der RSAC 2025 erhielt ProjectDiscovery die Auszeichnung "Innovativstes Startup" in der Innovation Sandbox und unterstrich damit sein Engagement für Open-Source-Cybersecurity. Das Flaggschiff des Unternehmens, Nuclei, ist ein anpassbarer Open-Source-Schwachstellen-Scanner, der eine globale Community nutzt, um Probleme in APIs, Websites, Cloud-Instanzen und Netzwerken schnell zu erkennen.
Die YAML-basierte Vorlagenbibliothek von Nuclei enthält über 11.000 Erkennungsmuster, von denen 3.000 spezifischen CVEs zugeordnet sind, und ermöglicht so die Identifizierung von Bedrohungen in Echtzeit. Andy Cao, COO von ProjectDiscovery, erklärte: "Der Gewinn der 20. jährlichen RSAC Innovation Sandbox zeigt, dass Open-Source-Modelle im Bereich der Cybersicherheit erfolgreich sein können. Es ist ein Beweis für unseren Community-getriebenen Ansatz zur Demokratisierung der Sicherheit."
Die Fortschritte von ProjectDiscovery stehen im Einklang mit Gartners Hype Cycle 2024 für Open-Source-Software, der Open-Source-KI- und Cybersicherheits-Tools in der Phase "Innovation Trigger" identifiziert. Gartner rät Unternehmen, Open-Source Program Offices (OSPOs) einzurichten, SBOM-Frameworks zu übernehmen und die Einhaltung von Vorschriften durch eine solide Governance sicherzustellen.
Umsetzbare Erkenntnisse für Sicherheitsverantwortliche
Die Foundation-sec-8B von Cisco, die Erweiterungen der AI Defenders Suite von Meta und die Nuclei von ProjectDiscovery zeigen, dass Innovationen im Bereich der Cybersicherheit gedeihen, wenn Offenheit, Zusammenarbeit und Fachwissen in Unternehmen zusammenkommen. Diese und andere Anbieter ebnen den Weg für jeden Cybersicherheitsanbieter, sich an der Entwicklung effektiverer und erschwinglicherer Abwehrmaßnahmen zu beteiligen.
Wie Patel in seiner Keynote betonte: "Das ist nicht nur Theorie, sondern Realität. Mit zweckmäßigen Sicherheitsmodellen, die für alle zugänglich sind, werden wir bessere Sicherheitsergebnisse zu einem Bruchteil der Kosten erzielen, unterstützt durch modernste Argumente."
Verwandter Artikel
 Base44 stellt proprietäres KI-Modell vor, um die Abwehrfähigkeit der Vibe-Coding-Plattform zu stärken
Base44, die vor einem Jahr für 80 Millionen US-Dollar von Wix übernommene Vibe-Coding-Plattform, die damals erst sechs Monate alt war und über ein Team von acht Mitarbeitern verfügte, hat damit begonnen, ihr eigenes KI-Modell einzusetzen, um Nutzern
Multiverse Computing bringt kostenloses komprimiertes generatives KI-Modell auf den Markt
Große Sprachmodelle stehen vor einer großen Herausforderung: ihrer immensen Größe. Das spanische Start-up Multiverse Computing geht dieses Problem an, indem es komprimierte Modelle entwickelt, die die
Geheime Tracking-Daten enthüllen Diebstahl von KI-Modellen
Eine neue Methode kann Modelle wie ChatGPT innerhalb von Sekunden unsichtbar mit einem Wasserzeichen versehen, ohne dass ein erneutes Training erforderlich ist. Dabei hinterlässt sie keine Spuren in d
Empfehlungen zu verwandten Spezialthemen
Design & Kunst
 Die besten KI-Tools für den Stiltransfer für kreative Experimente
Die besten und am besten bewerteten KI-Tools für den Stiltransfer im Jahr 2026 – ideal für kreative Experimente! XIX.AI hat eine leistungsstarke, bahnbrechende Sammlung unverzichtbarer Tools zusammengestellt, die in Praxistests und strengen Bewertungen außergewöhnliche Ergebnisse liefern. Diese Top-Lösungen helfen Kreativen dabei, ihre Produktivität deutlich zu steigern, indem sie die Erstellung von Inhalten beschleunigen und unendliche kreative Möglichkeiten eröffnen. Entdecken Sie jetzt Ihr perfektes Tool und legen Sie noch heute los!
 9 Tools
 xix.ai
Comic-Erstellung
Die besten KI-Tools für Sprechblasen zum visuellen Geschichtenerzählen
Die besten und am besten bewerteten KI-Tools für Sprechblasen zum visuellen Storytelling des Jahres 2026 finden Sie hier auf XIX.AI! Diese sorgfältig zusammengestellte Sammlung umfasst leistungsstarke, bahnbrechende Tools, die Kreativen dabei helfen, ihre Produktivität zu steigern und kreative Blockaden zu überwinden. Holen Sie sich einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, sehen Sie sich Praxistests an und werfen Sie einen Blick auf die aktuellen Rankings, um die unverzichtbaren Lösungen zu finden, die sich perfekt für die Gestaltung fesselnder visueller Erzählungen eignen. Stöbern Sie jetzt und entdecken Sie Ihr ideales Tool!
10 Tools
xix.ai
Besprechungsassistent
Die besten Tools zur Zusammenfassung von KI-Meetings: Entscheidungen und Folgemaßnahmen übersichtlich nachverfolgen
Die besten und am besten bewerteten KI-Tools zur Zusammenfassung von Besprechungen im Jahr 2026 für eine übersichtliche Nachverfolgung von Entscheidungen und müheloses Follow-up. Diese sorgfältig zusammengestellte Liste präsentiert leistungsstarke, bahnbrechende Lösungen, die die Produktivität drastisch steigern, indem sie Besprechungsnotizen automatisieren, wichtige Aktionspunkte identifizieren und die Teamkoordination projektübergreifend optimieren. Erhalten Sie einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten sowie Praxistests und wöchentlich aktualisierte Rankings, die Ihnen helfen, das perfekte Tool zu finden. Entdecken Sie es jetzt und nutzen Sie Ihren KI-Vorteil!
9 Tools
xix.ai
Datenanalyse
Die besten Tools für die KI-gestützte Datenreinigung: Fehlende Werte und Duplikate schnell beheben
2026 – Die neuesten, besten und am höchsten bewerteten Tools für die Reinigung von KI-Daten, um fehlende Werte sowie Duplikate schnell zu beheben. Diese sorgfältig zusammengestellte Liste präsentiert leistungsstarke Lösungen, die die Produktivität erheblich steigern. Jedes Tool wurde in der Praxis gründlich getestet, um seine Zuverlässigkeit zu gewährleisten. Holen Sie sich einen kostenlosen Vergleich zwischen kostenloser und kostenpflichtiger Variante und entdecken Sie das für Ihre Bedürfnisse beste Tool. Entdecken Sie es jetzt auf XIX.AI, um Ihren Vorteil in der KI-Branche zu erlangen.
11 Tools
xix.ai
Design & Kunst
Die besten KI-gestützten Kreativwerkzeuge für Künstler: Den Durchbruch durch visuelle Blockaden
2026 Neueste Besten Top-Bewerteten KI-Kreativitäts-Tools für Künstler wurden von XIX.AI kuratiert, um Kreativen zu helfen, visuelle Blockaden zu durchbrechen und die Kreativität sofort zu steigern. Diese leistungsstarken, bahnbrechenden Tools bieten reale Tests, detaillierte kostenlose vs. kostenpflichtige Vergleiche und wöchentlich aktualisierte Rankings. Entdecken Sie Ihr perfektes Tool, um die Content-Erstellung zu beschleunigen und Ihren KI-Vorteil noch heute freizuschalten. Jetzt erkunden!
14 Tools
xix.ai
Musikkomposition
KI-Beat-Maker für TikTok-Hintergrundmusik, Reels-Audio und Werbemusik für Creator
Die besten KI-Beat-Generatoren 2026 für TikTok-Hintergrundtracks, Reels-Audio und Promo-Musik für Creator! XIX.AI hat eine Liste der besten Tools zusammengestellt, die bahnbrechende Funktionen bieten und in der Praxis getestet wurden, um makellose Musik für jeden Content-Bedarf zu liefern. Hier findest du detaillierte Vergleichsdaten zu kostenlosen und kostenpflichtigen Angeboten, wöchentlich aktualisierte Rankings sowie Optionen, die du unbedingt ausprobieren solltest, um deine Kreativität und Produktivität zu steigern. Entdecke jetzt das perfekte Tool für dich!
11 Tools
xix.ai

 Kommentare (2)
![GeorgeMartinez]()
オープンソースLLMがセキュリティの基盤になるとは、面白い展開ですね。コスト効率が良いのは良いですが、攻撃側も同じ技術を使うなら、結局エスカレートしそうです。中小企業には朗報ですが、管理責任が曖昧にならないか心配です。🤔
![BrianRoberts]()
Interesting partnership - but aren't we basically handing the bad guys the same tools? Open-source LLMs mean everyone gets the same playbook, so defenders and attackers both level up. Feels like an arms race where the only winner is GPU vendors. 🙃
Da sich Cyberangriffe mit Maschinengeschwindigkeit beschleunigen, entwickeln sich Open-Source-Language-Modelle (LLMs) rasch zu einer zentralen Infrastruktur. Sie ermöglichen es Start-ups und etablierten Cybersecurity-Führungskräften, flexible, kosteneffiziente Abwehrmaßnahmen gegen Bedrohungen zu entwickeln und einzusetzen, die die menschliche Reaktionszeit übertreffen.
Die inhärenten Vorteile von Open-Source-LLMs - schnellere Bereitstellung, größere Anpassungsfähigkeit und geringere Kosten - bilden eine skalierbare, sichere Grundlage für die Bereitstellung von Infrastruktur. Auf der RSAC 2025-Konferenz in der vergangenen Woche stellten Cisco, Meta und ProjectDiscovery neue Open-Source-LLMs und eine von der Community betriebene Angriffsflächeninnovation vor, um gemeinsam die Zukunft der Open-Source-Cybersicherheit zu gestalten.
Ein zentrales Thema der RSAC in diesem Jahr ist die Entwicklung von Open-Source-LLMs zur Verbesserung und Verstärkung von Infrastrukturen in großem Maßstab.
Die quelloffene KI steht kurz vor dem Durchbruch, den führende Vertreter der Cybersicherheit seit langem befürworten: Sie ermöglicht es verschiedenen Sicherheitsanbietern, sich gegen immer raffiniertere Bedrohungen zusammenzuschließen. Mit den Ankündigungen des RSAC rückt die Vision der gemeinsamen Entwicklung einer einheitlichen Open-Source-LLM und -Infrastruktur in greifbare Nähe.
Wie Ciscos Chief Product Officer Jeetu Patel in seiner Keynote erklärte: "Unser wahrer Gegner ist nicht unsere Konkurrenz - es ist der Gegner. Wir müssen sicherstellen, dass das Ökosystem über die Tools und die Einheit verfügt, um diese Bedrohungen gemeinsam zu bekämpfen."
Patel wies auf die Dringlichkeit dieser komplexen Aufgabe hin: "Die KI verändert alles, und die Cybersicherheit steht im Zentrum des Geschehens. Wir sind mit Bedrohungen konfrontiert, die auf maschineller und nicht auf menschlicher Ebene operieren."
Ciscos Foundation-sec-8B LLM definiert eine neue Ära der Open-Source-KI
Die neu gegründete Foundation AI-Gruppe von Cisco, die aus der Übernahme von Robust Intelligence hervorgegangen ist, hat sich auf die Bereitstellung einer domänenspezifischen KI-Infrastruktur für die Cybersicherheit spezialisiert, einem der anspruchsvollsten Bereiche. Diese auf Metas Llama 3.1-Architektur aufbauende 8-Milliarden-Parameter-LLM mit offenem Gewicht ist keine wiederverwendete KI für allgemeine Zwecke. Sie wurde speziell entwickelt und streng auf einem Datensatz für Cybersicherheit trainiert, der intern von Ciscos Foundation AI-Team kuratiert wurde.
Yaron Singer, VP of AI and Security bei Foundation, schreibt: "Die Herausforderungen in diesem Bereich gehören zu den schwierigsten der KI. Um die Technologie einem breiten Publikum zugänglich zu machen, haben wir beschlossen, dass die meisten Arbeiten der Foundation AI offen sein sollten. Offene Innovation bringt der Industrie zusätzliche Vorteile, insbesondere im Bereich der Cybersicherheit."
Durch die Verankerung im Open-Source-Bereich hat Cisco einen praktischen Rahmen für Cybersicherheitsanbieter - oft Konkurrenten mit ähnlichen Angeboten - geschaffen, um gemeinsam stärkere, einheitliche Verteidigungsmaßnahmen zu entwickeln.
Singer merkt an: "Ob Sie es in bestehende Tools einbetten oder neue Arbeitsabläufe erstellen, foundation-sec-8b passt sich den spezifischen Anforderungen Ihres Unternehmens an." Wie Cisco in seinem Blog zur Markteinführung schreibt, können Sicherheitsteams foundation-sec-8b über den gesamten Sicherheitslebenszyklus hinweg einsetzen. Zu den vorgeschlagenen Anwendungsfällen gehören SOC-Beschleunigung, proaktive Bedrohungsabwehr, technische Unterstützung, KI-gestützte Codeüberprüfung, Konfigurationsvalidierung und kundenspezifische Integration.
Die Modellgewichte und der Tokenizer von Foundation-sec-8B sind unter der Apache 2.0-Lizenz auf Hugging Face verfügbar, so dass Unternehmen die Möglichkeit haben, die Software anzupassen und einzusetzen, ohne sich an einen bestimmten Anbieter zu binden, und gleichzeitig die Compliance und den Datenschutz zu wahren. Cisco plant außerdem, die Schulungspipeline als Open Source zu veröffentlichen, um die von der Community vorangetriebene Innovation zu fördern.
Cybersecurity ist in der DNA des LLM
Cisco hat ein cybersicherheitsspezifisches Modell entwickelt, das für SOC-, DevSecOps- und Unternehmenssicherheitsteams optimiert ist. Die Nachrüstung eines generischen KI-Modells würde nicht ausreichen, also trainierte das KI-Team der Foundation das Modell anhand eines breiten, hochwertigen Datensatzes aus dem Bereich Cybersicherheit.
Durch diesen präzisen Ansatz wird sichergestellt, dass das Modell reale Cyberbedrohungen, Schwachstellen und Verteidigungsstrategien umfassend versteht.
Zu den wichtigsten Trainingsdatensätzen gehören:
- Schwachstellen-Datenbanken: Detaillierte CVEs (Common Vulnerabilities and Exposures) und CWEs (Common Weakness Enumerations) zur Identifizierung bekannter Bedrohungen und Schwachstellen.
- Bedrohungsverhaltens-Mappings: Strukturierte Informationen aus bewährten Sicherheits-Frameworks wie MITRE ATT&CK mit detaillierten Angaben zu Angreifertechniken und -verhaltensweisen.
- Berichte über Bedrohungsdaten: Umfassende Analyse globaler Cybersicherheitsvorfälle und neuer Bedrohungen.
- Red-Team-Spielbücher: Taktiken und Penetrationsstrategien von Angreifern aus der Praxis.
- Real-World Incident Summaries: Dokumentierte Analysen von Cybersicherheitsverletzungen, Vorfällen und Lösungswegen.
- Compliance- und Sicherheitsrichtlinien: Bewährte Praktiken von führenden Standardisierungsgremien, einschließlich NIST-Frameworks und OWASP-Prinzipien für sichere Codierung.
Durch diese maßgeschneiderte Schulung ist Foundation-sec-8B in der Lage, komplexe Cybersicherheitsaufgaben mit höherer Genauigkeit, tieferem Kontext und kürzeren Reaktionszeiten zu bewältigen als allgemeine Modelle.
Benchmarking von Foundation-sec-8B LLM
Die technischen Benchmarks von Cisco zeigen, dass Foundation-sec-8B eine Cybersicherheitsleistung bietet, die sich mit wesentlich größeren Modellen messen kann:
| Benchmark | Foundation-sec-8B | Llama-3.1-8B | Llama-3.1-70B |
| CTI-MCQA | 67.39 | 64.14 | 68.23 |
| CTI-RCM | 75.26 | 66.43 | 72.66 |
Durch die Entwicklung eines Cybersecurity-spezifischen Basismodells hilft Cisco den SOC-Teams, mit fortschrittlichen Bedrohungsanalysen eine höhere Effizienz zu erreichen, ohne dass dabei hohe Infrastrukturkosten anfallen.
Wie in dem Blog "Foundation AI: Robuste Intelligenz für Cybersicherheit" beschrieben, geht Cisco mit seiner Strategie die üblichen Hürden bei der Einführung von KI an, darunter die begrenzte Ausrichtung allgemeiner Modelle auf einen bestimmten Bereich, unzureichende Datensätze und die Integration von Altsystemen. Foundation-sec-8B wurde entwickelt, um diese Hürden zu überwinden und läuft effektiv auf minimaler Hardware - oft nur ein oder zwei Nvidia A100 GPUs.
Meta erweitert Open-Source-KI-Sicherheit mit AI Defenders Suite
Auf der RSAC 2025 verstärkte Meta sein Open-Source-Engagement und erweiterte seine AI Defenders Suite, um die generative KI-Infrastruktur zu sichern. Das aktualisierte Open-Source-Toolkit umfasst Llama Guard 4, einen multimodalen Klassifikator, der Richtlinienverstöße in Texten und Bildern identifiziert und so die Überwachung der Compliance in KI-Workflows verbessert.
Meta stellte außerdem LlamaFirewall vor, ein Open-Source-Echtzeit-Sicherheitsframework mit modularen Funktionen. Dazu gehören PromptGuard 2, das Prompt-Injections und Jailbreak-Versuche erkennt, Agent Alignment Checks zur Überwachung und zum Schutz von KI-Agentenentscheidungen und CodeShield, das generierten Code auf Schwachstellen untersucht und diese behebt.
Prompt Guard 2 bietet jetzt zwei Open-Source-Varianten: ein hochpräzises Modell mit 86 Mio. Parametern und eine schlankere Version mit 22 Mio. Parametern für ressourcenarme Umgebungen.
Darüber hinaus brachte Meta CyberSec Eval 4 auf den Markt, eine Open-Source-Benchmarking-Suite, die gemeinsam mit CrowdStrike entwickelt wurde. Sie umfasst CyberSOC Eval, das die KI-Leistung in realistischen SOC-Szenarien misst, und AutoPatchBench, das KI-Systeme auf die selbstständige Erkennung und Behebung von Softwarefehlern testet.
Meta stellte außerdem das Llama Defenders Program vor, das einen frühen Zugang zu offenen KI-basierten Sicherheitstools wie Klassifikatoren für sensible Dokumente und Audio-Bedrohungserkennung bietet. Private Processing, eine auf den Schutz der Privatsphäre ausgerichtete KI auf dem Gerät, wird ebenfalls in WhatsApp erprobt.
Nuclei von ProjectDiscovery: Community-gesteuerte, quelloffene Sicherheitsinnovation
Auf der RSAC 2025 erhielt ProjectDiscovery die Auszeichnung "Innovativstes Startup" in der Innovation Sandbox und unterstrich damit sein Engagement für Open-Source-Cybersecurity. Das Flaggschiff des Unternehmens, Nuclei, ist ein anpassbarer Open-Source-Schwachstellen-Scanner, der eine globale Community nutzt, um Probleme in APIs, Websites, Cloud-Instanzen und Netzwerken schnell zu erkennen.
Die YAML-basierte Vorlagenbibliothek von Nuclei enthält über 11.000 Erkennungsmuster, von denen 3.000 spezifischen CVEs zugeordnet sind, und ermöglicht so die Identifizierung von Bedrohungen in Echtzeit. Andy Cao, COO von ProjectDiscovery, erklärte: "Der Gewinn der 20. jährlichen RSAC Innovation Sandbox zeigt, dass Open-Source-Modelle im Bereich der Cybersicherheit erfolgreich sein können. Es ist ein Beweis für unseren Community-getriebenen Ansatz zur Demokratisierung der Sicherheit."
Die Fortschritte von ProjectDiscovery stehen im Einklang mit Gartners Hype Cycle 2024 für Open-Source-Software, der Open-Source-KI- und Cybersicherheits-Tools in der Phase "Innovation Trigger" identifiziert. Gartner rät Unternehmen, Open-Source Program Offices (OSPOs) einzurichten, SBOM-Frameworks zu übernehmen und die Einhaltung von Vorschriften durch eine solide Governance sicherzustellen.
Umsetzbare Erkenntnisse für Sicherheitsverantwortliche
Die Foundation-sec-8B von Cisco, die Erweiterungen der AI Defenders Suite von Meta und die Nuclei von ProjectDiscovery zeigen, dass Innovationen im Bereich der Cybersicherheit gedeihen, wenn Offenheit, Zusammenarbeit und Fachwissen in Unternehmen zusammenkommen. Diese und andere Anbieter ebnen den Weg für jeden Cybersicherheitsanbieter, sich an der Entwicklung effektiverer und erschwinglicherer Abwehrmaßnahmen zu beteiligen.
Wie Patel in seiner Keynote betonte: "Das ist nicht nur Theorie, sondern Realität. Mit zweckmäßigen Sicherheitsmodellen, die für alle zugänglich sind, werden wir bessere Sicherheitsergebnisse zu einem Bruchteil der Kosten erzielen, unterstützt durch modernste Argumente."








 Base44 stellt proprietäres KI-Modell vor, um die Abwehrfähigkeit der Vibe-Coding-Plattform zu stärken
Base44, die vor einem Jahr für 80 Millionen US-Dollar von Wix übernommene Vibe-Coding-Plattform, die damals erst sechs Monate alt war und über ein Team von acht Mitarbeitern verfügte, hat damit begonnen, ihr eigenes KI-Modell einzusetzen, um Nutzern
 Multiverse Computing bringt kostenloses komprimiertes generatives KI-Modell auf den Markt
Große Sprachmodelle stehen vor einer großen Herausforderung: ihrer immensen Größe. Das spanische Start-up Multiverse Computing geht dieses Problem an, indem es komprimierte Modelle entwickelt, die die
 Geheime Tracking-Daten enthüllen Diebstahl von KI-Modellen
Eine neue Methode kann Modelle wie ChatGPT innerhalb von Sekunden unsichtbar mit einem Wasserzeichen versehen, ohne dass ein erneutes Training erforderlich ist. Dabei hinterlässt sie keine Spuren in d

Die besten und am besten bewerteten KI-Tools für den Stiltransfer im Jahr 2026 – ideal für kreative Experimente! XIX.AI hat eine leistungsstarke, bahnbrechende Sammlung unverzichtbarer Tools zusammengestellt, die in Praxistests und strengen Bewertungen außergewöhnliche Ergebnisse liefern. Diese Top-Lösungen helfen Kreativen dabei, ihre Produktivität deutlich zu steigern, indem sie die Erstellung von Inhalten beschleunigen und unendliche kreative Möglichkeiten eröffnen. Entdecken Sie jetzt Ihr perfektes Tool und legen Sie noch heute los!
9 Tools
xix.ai

Die besten und am besten bewerteten KI-Tools für Sprechblasen zum visuellen Storytelling des Jahres 2026 finden Sie hier auf XIX.AI! Diese sorgfältig zusammengestellte Sammlung umfasst leistungsstarke, bahnbrechende Tools, die Kreativen dabei helfen, ihre Produktivität zu steigern und kreative Blockaden zu überwinden. Holen Sie sich einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, sehen Sie sich Praxistests an und werfen Sie einen Blick auf die aktuellen Rankings, um die unverzichtbaren Lösungen zu finden, die sich perfekt für die Gestaltung fesselnder visueller Erzählungen eignen. Stöbern Sie jetzt und entdecken Sie Ihr ideales Tool!
10 Tools
xix.ai

Die besten und am besten bewerteten KI-Tools zur Zusammenfassung von Besprechungen im Jahr 2026 für eine übersichtliche Nachverfolgung von Entscheidungen und müheloses Follow-up. Diese sorgfältig zusammengestellte Liste präsentiert leistungsstarke, bahnbrechende Lösungen, die die Produktivität drastisch steigern, indem sie Besprechungsnotizen automatisieren, wichtige Aktionspunkte identifizieren und die Teamkoordination projektübergreifend optimieren. Erhalten Sie einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten sowie Praxistests und wöchentlich aktualisierte Rankings, die Ihnen helfen, das perfekte Tool zu finden. Entdecken Sie es jetzt und nutzen Sie Ihren KI-Vorteil!
9 Tools
xix.ai

2026 – Die neuesten, besten und am höchsten bewerteten Tools für die Reinigung von KI-Daten, um fehlende Werte sowie Duplikate schnell zu beheben. Diese sorgfältig zusammengestellte Liste präsentiert leistungsstarke Lösungen, die die Produktivität erheblich steigern. Jedes Tool wurde in der Praxis gründlich getestet, um seine Zuverlässigkeit zu gewährleisten. Holen Sie sich einen kostenlosen Vergleich zwischen kostenloser und kostenpflichtiger Variante und entdecken Sie das für Ihre Bedürfnisse beste Tool. Entdecken Sie es jetzt auf XIX.AI, um Ihren Vorteil in der KI-Branche zu erlangen.
11 Tools
xix.ai

2026 Neueste Besten Top-Bewerteten KI-Kreativitäts-Tools für Künstler wurden von XIX.AI kuratiert, um Kreativen zu helfen, visuelle Blockaden zu durchbrechen und die Kreativität sofort zu steigern. Diese leistungsstarken, bahnbrechenden Tools bieten reale Tests, detaillierte kostenlose vs. kostenpflichtige Vergleiche und wöchentlich aktualisierte Rankings. Entdecken Sie Ihr perfektes Tool, um die Content-Erstellung zu beschleunigen und Ihren KI-Vorteil noch heute freizuschalten. Jetzt erkunden!
14 Tools
xix.ai

Die besten KI-Beat-Generatoren 2026 für TikTok-Hintergrundtracks, Reels-Audio und Promo-Musik für Creator! XIX.AI hat eine Liste der besten Tools zusammengestellt, die bahnbrechende Funktionen bieten und in der Praxis getestet wurden, um makellose Musik für jeden Content-Bedarf zu liefern. Hier findest du detaillierte Vergleichsdaten zu kostenlosen und kostenpflichtigen Angeboten, wöchentlich aktualisierte Rankings sowie Optionen, die du unbedingt ausprobieren solltest, um deine Kreativität und Produktivität zu steigern. Entdecke jetzt das perfekte Tool für dich!
11 Tools
xix.ai

オープンソースLLMがセキュリティの基盤になるとは、面白い展開ですね。コスト効率が良いのは良いですが、攻撃側も同じ技術を使うなら、結局エスカレートしそうです。中小企業には朗報ですが、管理責任が曖昧にならないか心配です。🤔
Interesting partnership - but aren't we basically handing the bad guys the same tools? Open-source LLMs mean everyone gets the same playbook, so defenders and attackers both level up. Feels like an arms race where the only winner is GPU vendors. 🙃












