


 Heim
Befehlsverschiebung nach links: Stufen Sie Ihr Software -Sicherheitsspiel auf
In der rasanten Welt der Softwareentwicklung darf Sicherheit kein nachträglicher Gedanke sein. Entdecken Sie „Command Shift Left“, Ihren unverzichtbaren Podcast, um durch das komplexe Labyrinth der Softwareentwicklung, Betriebsführung und Sicherheit zu navigieren. Diese Show ist nicht nur ein weiterer Tech-Podcast; sie ist eine Fundgrube an professionellen Tipps, Tricks und lebensrettenden Geschichten von erfahrenen Entwicklern. Egal, ob Sie ein Sicherheitsprofi oder ein Entwickler sind, der seinen Code stärken möchte, Command Shift Left bietet umsetzbare Einsichten und humorvolle Anekdoten, um Ihr Verständnis der sich ständig wandelnden Sicherheitslandschaft zu vertiefen.
Wichtige Erkenntnisse aus dem Command Shift Left Podcast
- Immer am Puls der Zeit: Erfahren Sie alles über die neuesten Entwicklungen in Softwareentwicklung, Sicherheit und Betrieb. Dieser Podcast hilft Ihnen, die rasanten Veränderungen der Branche zu verstehen.
- Lernen aus realen Geschichten: Tauchen Sie ein in reale Erfahrungen, Profi-Tipps und Strategien, die Ihnen helfen, die Sicherheitslandschaft zu meistern. Hören Sie, wie andere Herausforderungen bewältigen und potenzielle Katastrophen abwenden.
- Shift-Left-Sicherheit annehmen: Erfahren Sie, wie Sie Sicherheit früher in den Entwicklungszyklus verlagern können, um Risiken zu minimieren.
- Humorvolle Geschichten genießen: Lachen und lernen Sie aus lustigen, nachvollziehbaren beruflichen Kämpfen, die von den Gastgebern und Gästen geteilt werden.
Was ist Command Shift Left?
Command Shift Left: Ihr Wegweiser zu DevSecOps
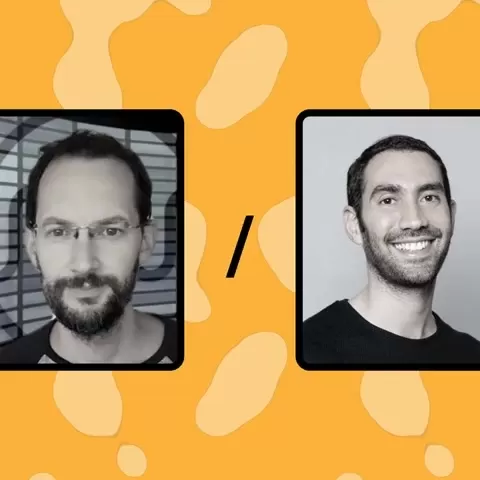 Command Shift Left ist nicht nur ein Podcast; er ist Ihr Lebensretter in den oft tückischen Gewässern der Softwareentwicklung, Betriebsführung und Sicherheit. Es geht darum, tief in DevSecOps einzutauchen, reale Geschichten, Expertenratschläge und Brancheneinblicke in ein leicht verdauliches Format zu verpacken. Moderiert vom dynamischen Duo aus Entwickler Philip und Co-Moderator Or, zielt dieser Podcast darauf ab, komplexe Sicherheitskonzepte zu entmystifizieren und sie ansprechend zu gestalten.
Die Kernmission? Ihnen zu helfen:
- Die sich ständig wandelnde Landschaft der Softwaresicherheit zu navigieren.
- Shift-Left-Strategien effektiv zu verstehen und umzusetzen.
- Von den reichen Erfahrungen zu lernen, die von Branchenexperten geteilt werden.
- Emergierenden Bedrohungen und Schwachstellen einen Schritt voraus zu sein.
Die Moderatoren kennenlernen
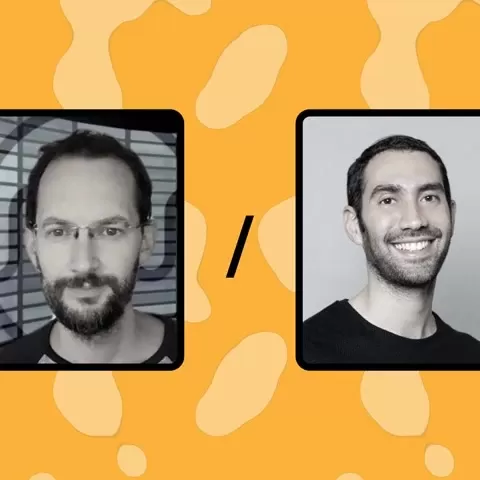 Philip und Or bringen eine erfrischende Mischung aus Erfahrung und Humor mit. Philip, ein erfahrener Entwickler mit einer Leidenschaft für Sicherheit, möchte die Zuhörer mit dem Wissen ausstatten, das sie benötigen, um moderne Entwicklungsherausforderungen zu meistern. Or, mit seinem Hintergrund in Softwareentwicklung und Sicherheit, bereichert die Diskussionen durch Einblicke in aktuelle Trends und bewährte Praktiken.
- Philip: Ein Entwickler mit einem scharfen Blick für Sicherheit, Philip ist ganz darauf ausgerichtet, bewährte Praktiken zu vermitteln, um die Zuhörer zu stärken.
- Or: Mit seiner Erfahrung in Softwareentwicklung und dem Sicherheitssektor teilt Or sein Verständnis der neuesten Trends und bewährten Praktiken.
Gast-Spotlights und Branchenexpertise
Vorstellung von Reese und Oded
Der Podcast stellt die Entwickler Reese und Oded vor, die an der Spitze von Softwareentwicklung und Sicherheit stehen. Ihre Geschichten fügen den diskutierten Themen eine zusätzliche Tiefe und Einsicht hinzu.
Reese
 Reese, ursprünglich aus Australien und jetzt in Stockholm, Schweden, ansässig, ist Vizepräsident für Produktmanagement bei Mend.io. Seine Reise in die Open-Source-Sicherheit und Lizenzverwaltung führte ihn dazu, Renovate Bot zu entwickeln, ein Open-Source-Tool, das die Aktualisierung von Abhängigkeiten automatisiert. Der Beitritt zu Mend.io hat ihm ermöglicht, seinen Einfluss zu erweitern, weiterhin zur Open-Source-Community beizutragen und die Anwendungssicherheit in verschiedenen Unternehmensarten zu verbessern.
Oded
Oded ben David, der leitende Entwickler bei Permite.io, leitet auch deren F&E-Bemühungen. Mit einem Hintergrund in Startups wie Clarity und VisibleRisk konzentriert sich Oded darauf, praktische Anwendungen zu entwickeln, die den Alltag optimieren. Seine Leidenschaft fürs Programmieren und das Helfen anderer durch Technologie zeigt sich in seiner Arbeit.
Entschlüsselung der Slack-API: Expertentipps
Ein Experte bei Command Shift Left teilt eine häufige Beobachtung: Viele haben Schwierigkeiten mit der Implementierung der Slack-API. Das Verständnis und die korrekte Implementierung der Slack-API sind entscheidend, um Sicherheitsverletzungen und Datendiebstahl zu verhindern. Stellen Sie sicher, dass Ihr Team bewährte Praktiken befolgt und umfassende Unterstützungsdokumentationen für zukünftige Entwickler erstellt.
Mend.io Preisgestaltung
Open Source bei Mend.io
Mend.io bietet verschiedene Preismodelle, die auf unterschiedliche Unternehmensgrößen und Bedürfnisse zugeschnitten sind. Besuchen Sie ihre Preisseite, um die Option zu finden, die zu Ihrem Budget passt.
Stufe Beschreibung Community Eine Open-Source-Lizenzverwaltungslösung für Einzelnutzer. Perfekt für Solo-Entwickler, die grundlegende Tools benötigen. Developer Entwickelt für kleine Teams mit bis zu 25 Entwicklern. Team Ideal für Unternehmen, die Sicherheit und Compliance über mehrere Teams hinweg gewährleisten möchten. Enterprise Maßgeschneidert für Unternehmensorganisationen, die erweiterte Sicherheitsfunktionen benötigen. Enterprise Premium Für erstklassige Unternehmen, die höchste Standards im Datenschutz verlangen.
Hinweis: Die Preisgestaltung wird basierend auf der Anzahl der Nutzer, Anwendungen und benötigten Funktionen angepasst. Kontaktieren Sie den Vertrieb für spezifische Preisinformationen.
Die Command Shift Left Mentalität annehmen
Vorteile
- Proaktive Sicherheitsmaßnahmen: Das frühzeitige Beheben von Schwächen ist entscheidend für die Aufrechterhaltung der Softwareintegrität.
- Verbesserte Codequalität: Die frühzeitige Erkennung von Programmier- und Designfehlern verbessert die Gesamtqualität.
- Reduzierte Sanierungskosten: Durch das frühzeitige Erkennen von Problemen sparen Sie Zeit und Geld bei der Behebung größerer Fehler später.
- Aktuell bleiben: Tauschen Sie sich mit der Community aus, um an der Spitze der Technologie zu bleiben.
Nachteile
- Anfangsinvestition: Das Erlernen neuer Sicherheitskonzepte kann zeitaufwändig und kostspielig sein.
- Kultureller Wandel: Ohne ein Bekenntnis zu transparenten Sicherheitsstrategien kann es zu Spannungen zwischen Führungskräften und Ingenieuren kommen.
- Falsche Positivmeldungen: Die Fülle an Daten kann zu Fehlinformationen und unnötigem Chaos führen.
- Potenzielle Verzögerungen: Die Implementierung neuer Sicherheitsmaßnahmen könnte Projekte vorübergehend stoppen.
Kernfunktionen des Podcasts
Hauptfunktionen des Podcasts
 Im Kern geht es bei „Command Shift Left“ darum, Softwareentwickler, Sicherheitsprofis und Betriebsteams mit aufschlussreichen Inhalten zu stärken. Es ist eine einzigartige Mischung aus realen Geschichten, Expertentipps und Analysen zu Branchentrends, präsentiert in einem ansprechenden Format.
So steigern Sie Ihr Niveau:
- Reale Geschichten: Gewinnen Sie Einblicke aus praktischen Erfahrungen, um Probleme zu lösen und kostspielige Fehler zu vermeiden.
- Tipps und Tricks: Lernen Sie, wie Sie die Entwicklerwelt navigieren und bleiben Sie über die neuesten Tools und Workflows für die Integration von Sicherheit auf dem Laufenden.
- Neueste Branchentrends: Hören Sie von Entwicklern, die ihre besten Tricks und Tools teilen, die Sie heute in Ihrem Unternehmen umsetzen können.
Häufig gestellte Fragen
Was ist der Hauptzweck des Command Shift Left Podcasts?
Der Podcast zielt darauf ab, Entwickler, Sicherheitsprofis und Betriebsteams durch die komplexe Welt der Softwaresicherheit zu führen und umsetzbare Einblicke und Expertenratschläge zu bieten.
Was macht Command Shift Left anders als andere Sicherheitspodcasts?
Er sticht durch die Kombination aus realen Geschichten, umsetzbaren Tipps und einem humorvollen Ansatz heraus, der komplexe Sicherheitskonzepte zugänglich und ansprechend für ein breites Publikum macht.
Was ist verantwortungsbewusste Offenlegung?
Verantwortungsbewusste Offenlegung ist die Praxis, bei der Unternehmen und Kunden innerhalb einer Softwarekette sicher und legal kommunizieren, um entdeckte Probleme anzugehen und zu beheben.
Weiterführende Lektüre
Wie kann ich über die neuesten Sicherheitstrends auf dem Laufenden bleiben?
Die Cyber-Landschaft entwickelt sich ständig weiter, was es schwierig macht, informiert zu bleiben. So können Sie Schritt halten:
- Lesen Sie Branchennachrichtenseiten, um über neue und gefährliche Hacks informiert zu bleiben.
- Melden Sie sich für Beta-Programme an, um neue Entwicklungstools zu testen und zu verstehen.
- Besuchen Sie relevante Konferenzen, um in offenen Dialog mit Branchenpartnern zu treten.
Verwandter Artikel
 Besxar errichtet mit SpaceX-Raketen eine Halbleiterfabrik im Orbit
Die Fertigung im Weltraum und die Rückführung von Produkten zur Erde stützen sich derzeit auf eine begrenzte Anzahl von Ansätzen: entweder das Warten auf Zugang zur Internationalen Raumstation oder di
Liang Wenfeng über Open Source: 6-fache Gewinne ohne Überstunden, 100-fache Renditen durch Open Source
Im Anschluss an ein kürzlich bekannt gewordenes Leck interner Diskussionen aus der Investor-Plattform von DeepSeek hat Gründer Liang Wenfeng die strategische Begründung hinter ihrem Open-Source-Ansatz erläutert. Er erklärte eindeutig: „Wir werden def
Wie behebt man häufige Android-Akku-Entleerungsprobleme?
Ihr Smartphone versagt immer wieder. Displays reißen ohne Vorwarnung. Die Akkulaufzeit verschwindet über Nacht. Das Laden funktioniert überhaupt nicht mehr. Der Ton bricht unerwartet ab. Die Reparaturkosten summieren sich schnell. DIY-Reparaturen beh
Empfehlungen zu verwandten Spezialthemen
Design & Kunst
 Die besten KI-Illustrationstools: Redaktionelle Szenen und Cover-Grafiken schneller erstellen
Die besten und am besten bewerteten KI-Illustrationstools 2026: Unsere sorgfältig zusammengestellte Liste enthält die leistungsstärksten Tools, mit denen Sie im Handumdrehen atemberaubende redaktionelle Szenen und auffällige Cover-Grafiken erstellen können. Jede Option wurde strengen Praxistests unterzogen und wird im Vergleich zwischen kostenlosen und kostenpflichtigen Versionen vorgestellt, damit Sie die perfekte Lösung für Ihren Arbeitsablauf finden können. Probieren Sie diese unverzichtbaren Lösungen noch heute aus, um Ihren KI-Vorteil zu nutzen und Ihre kreative Produktivität zu steigern. Entdecken Sie sie jetzt auf XIX.AI.
 10 Tools
 xix.ai
Bildung und Lernen
Die besten KI-Nachhilfelehrer für die Prüfungsvorbereitung: Üben Sie Mathematik, Naturwissenschaften und Englisch
Die besten und am besten bewerteten KI-Nachhilfetools für die Prüfungsvorbereitung des Jahres 2026 finden Sie hier auf XIX.AI! Unsere sorgfältig zusammengestellte Liste enthält leistungsstarke, bahnbrechende Tools, die einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, Tests aus der Praxis sowie wöchentlich aktualisierte Rankings bieten. Sie helfen Ihnen dabei, Ihre Schreibeffizienz zu steigern, das Erlernen komplexer Themen zu vereinfachen und Ihr akademisches Potenzial voll auszuschöpfen. Entdecken Sie jetzt Ihr perfektes Tool zur Prüfungsvorbereitung und legen Sie noch heute los, um Ihren KI-Vorteil zu nutzen!
10 Tools
xix.ai
Finanzen
KI-Budgetplanungstools für das persönliche Geldmanagement
2026 Neueste Besten Top-Bewertete KI-Budgetplanungs-Tools für persönliches Geldmanagement sind hier auf XIX.AI! Diese kuratierte Sammlung bietet leistungsstarke, revolutionäre Lösungen, die Ihnen helfen, reale Tests durchzuführen, Ausgaben Gewohnheiten zu verstehen und personalisierte Pläne zu erstellen, um die Produktivität zu steigern. Genießen Sie einen kostenlosen vs. bezahlten Vergleich sowie detaillierte Rankings. Unbedingt auszuprobierende Tools, die darauf ausgelegt sind, das Geldmanagement zu vereinfachen und Ihre KI-Vorteile freizuschalten. Entdecken Sie jetzt!
11 Tools
xix.ai
Gesundheit Wellness
KI-gestützte Schlafüberwachungsassistenten: Verbessern Sie Ihre Erholung durch bessere Gewohnheiten vor dem Schlafengehen
2026 – Die neuesten, besten und am höchsten bewerteten AI-Geräte zur Schlafüberwachung, sorgfältig ausgewählt für eine optimale Erholung. Dieser vollständig aktualisierte wöchentliche Leitfaden präsentiert leistungsstarke Tools mit praktischen Tests, einem Vergleich von kostenlosen und kostenpflichtigen Optionen sowie detaillierten Ranglisten, um Ihnen die beste Lösung zu zeigen, die die Schlafqualität verbessert und bessere Gewohnheiten zum Zubettgehen fördert. Entdecken Sie ihn jetzt auf XIX.AI, um Ihren Vorteil durch KI zu nutzen.
10 Tools
xix.ai
Datenanalyse
KI-gestützte SQL-Copilots für Produkt- und Umsatzanalysen
Die besten und am besten bewerteten KI-SQL-Copilots für Produkt- und Umsatzanalysen im Jahr 2026! XIX.AI hat eine leistungsstarke, bahnbrechende Sammlung unverzichtbarer Tools zusammengestellt, die anhand wöchentlich aktualisierter Rankings in der Praxis getestet werden. Diese Tools helfen Anwendern dabei, ihre Produktivität erheblich zu steigern, indem sie die Datenanalyse beschleunigen, komplexe Abfragen optimieren und präzise Erkenntnisse liefern, um intelligentere Geschäftsentscheidungen zu ermöglichen. Entdecken Sie jetzt das perfekte Tool, um Ihren KI-Vorteil voll auszuschöpfen!
14 Tools
xix.ai
Bildung und Lernen
Die besten KI-Hausaufgabenhelfer, die wirklich etwas vermitteln: Lerne Konzepte, nicht nur Antworten
2026: Die aktuell besten und am besten bewerteten KI-Hausaufgabenhelfer, die nicht nur Antworten liefern, sondern auch Kernkonzepte vermitteln – leistungsstarke Tools für Schüler und Studenten. Eine kuratierte Liste, die Sie unbedingt ausprobieren sollten. Wöchentlich aktualisiert. Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten. Praxistests. Genaue Rankings, die Ihnen helfen, Ihr volles Lernpotenzial auszuschöpfen. Entdecken Sie jetzt das perfekte Tool für intelligenteres Lernen.
10 Tools
xix.ai

 Kommentare (24)
![AlbertJones]()
Love the concept! 🚀 Shifting security left makes so much sense when you're dealing with fast CI/CD pipelines. Finally, a podcast that gets why devs hate manual security checks. Any episodes on AI in SecOps? 🤖🔒
![AlbertThomas]()
Любопытный подкаст про безопасность в разработке! 🔍 Интересно, насколько реально внедрить такие практики в наших реалиях, где все вечно горят сроки. Может, стоит попробовать с маленьких проектов?
![GeorgeJones]()
보안에 대한 팟캐스트를 본 적이 있지만 이런 멋진 제목의 프로그램은 처음 봤네요! 개발자로서 보안이 '사후 고려 사항'이 되어서는 안 된다는 점에 전적으로 동의합니다. 하지만 이 모든 게 'Shift Left'에만 집중되는 건 아닌지 궁금해요. 너무 일찍, 너무 많은 보안 접근 방식이 창의성을 억누르지는 않을까요?🤔 어느 정도의 균형이 필요할 것 같아요.
![RobertMartin]()
この記事を読んで、ソフトウェア・セキュリティを早期からの開発に組み込む考え方にすごく共感しました!特にポッドキャストで学べるって、通勤中にも勉強できるし便利。でも実際、プロジェクトで実践するのは難しいですよね…セキュリティが優先順位の低い問題になることもありますから😅
![MatthewScott]()
¿Seguridad como prioridad desde el primer momento? ¡Por fin! Este podcast parece justo lo que necesitamos los desarrolladores que siempre dejamos la seguridad para el final. Ojalá hubiera existido antes, tal vez habría evitado algún que otro susto con updates de última hora 😅
![JohnHernández]()
Finally a podcast that gets it! 😎 Security shouldn't be treated like last-minute seasoning - we need this 'shift left' mindset baked into our DNA as devs. Curious if they'll cover burnout from constant security context-switching though...
In der rasanten Welt der Softwareentwicklung darf Sicherheit kein nachträglicher Gedanke sein. Entdecken Sie „Command Shift Left“, Ihren unverzichtbaren Podcast, um durch das komplexe Labyrinth der Softwareentwicklung, Betriebsführung und Sicherheit zu navigieren. Diese Show ist nicht nur ein weiterer Tech-Podcast; sie ist eine Fundgrube an professionellen Tipps, Tricks und lebensrettenden Geschichten von erfahrenen Entwicklern. Egal, ob Sie ein Sicherheitsprofi oder ein Entwickler sind, der seinen Code stärken möchte, Command Shift Left bietet umsetzbare Einsichten und humorvolle Anekdoten, um Ihr Verständnis der sich ständig wandelnden Sicherheitslandschaft zu vertiefen.
Wichtige Erkenntnisse aus dem Command Shift Left Podcast
- Immer am Puls der Zeit: Erfahren Sie alles über die neuesten Entwicklungen in Softwareentwicklung, Sicherheit und Betrieb. Dieser Podcast hilft Ihnen, die rasanten Veränderungen der Branche zu verstehen.
- Lernen aus realen Geschichten: Tauchen Sie ein in reale Erfahrungen, Profi-Tipps und Strategien, die Ihnen helfen, die Sicherheitslandschaft zu meistern. Hören Sie, wie andere Herausforderungen bewältigen und potenzielle Katastrophen abwenden.
- Shift-Left-Sicherheit annehmen: Erfahren Sie, wie Sie Sicherheit früher in den Entwicklungszyklus verlagern können, um Risiken zu minimieren.
- Humorvolle Geschichten genießen: Lachen und lernen Sie aus lustigen, nachvollziehbaren beruflichen Kämpfen, die von den Gastgebern und Gästen geteilt werden.
Was ist Command Shift Left?
Command Shift Left: Ihr Wegweiser zu DevSecOps
Command Shift Left ist nicht nur ein Podcast; er ist Ihr Lebensretter in den oft tückischen Gewässern der Softwareentwicklung, Betriebsführung und Sicherheit. Es geht darum, tief in DevSecOps einzutauchen, reale Geschichten, Expertenratschläge und Brancheneinblicke in ein leicht verdauliches Format zu verpacken. Moderiert vom dynamischen Duo aus Entwickler Philip und Co-Moderator Or, zielt dieser Podcast darauf ab, komplexe Sicherheitskonzepte zu entmystifizieren und sie ansprechend zu gestalten.
Die Kernmission? Ihnen zu helfen:
- Die sich ständig wandelnde Landschaft der Softwaresicherheit zu navigieren.
- Shift-Left-Strategien effektiv zu verstehen und umzusetzen.
- Von den reichen Erfahrungen zu lernen, die von Branchenexperten geteilt werden.
- Emergierenden Bedrohungen und Schwachstellen einen Schritt voraus zu sein.
Die Moderatoren kennenlernen
Philip und Or bringen eine erfrischende Mischung aus Erfahrung und Humor mit. Philip, ein erfahrener Entwickler mit einer Leidenschaft für Sicherheit, möchte die Zuhörer mit dem Wissen ausstatten, das sie benötigen, um moderne Entwicklungsherausforderungen zu meistern. Or, mit seinem Hintergrund in Softwareentwicklung und Sicherheit, bereichert die Diskussionen durch Einblicke in aktuelle Trends und bewährte Praktiken.
- Philip: Ein Entwickler mit einem scharfen Blick für Sicherheit, Philip ist ganz darauf ausgerichtet, bewährte Praktiken zu vermitteln, um die Zuhörer zu stärken.
- Or: Mit seiner Erfahrung in Softwareentwicklung und dem Sicherheitssektor teilt Or sein Verständnis der neuesten Trends und bewährten Praktiken.
Gast-Spotlights und Branchenexpertise
Vorstellung von Reese und Oded
Der Podcast stellt die Entwickler Reese und Oded vor, die an der Spitze von Softwareentwicklung und Sicherheit stehen. Ihre Geschichten fügen den diskutierten Themen eine zusätzliche Tiefe und Einsicht hinzu.
Reese
Reese, ursprünglich aus Australien und jetzt in Stockholm, Schweden, ansässig, ist Vizepräsident für Produktmanagement bei Mend.io. Seine Reise in die Open-Source-Sicherheit und Lizenzverwaltung führte ihn dazu, Renovate Bot zu entwickeln, ein Open-Source-Tool, das die Aktualisierung von Abhängigkeiten automatisiert. Der Beitritt zu Mend.io hat ihm ermöglicht, seinen Einfluss zu erweitern, weiterhin zur Open-Source-Community beizutragen und die Anwendungssicherheit in verschiedenen Unternehmensarten zu verbessern.
Oded
Oded ben David, der leitende Entwickler bei Permite.io, leitet auch deren F&E-Bemühungen. Mit einem Hintergrund in Startups wie Clarity und VisibleRisk konzentriert sich Oded darauf, praktische Anwendungen zu entwickeln, die den Alltag optimieren. Seine Leidenschaft fürs Programmieren und das Helfen anderer durch Technologie zeigt sich in seiner Arbeit.
Entschlüsselung der Slack-API: Expertentipps
Ein Experte bei Command Shift Left teilt eine häufige Beobachtung: Viele haben Schwierigkeiten mit der Implementierung der Slack-API. Das Verständnis und die korrekte Implementierung der Slack-API sind entscheidend, um Sicherheitsverletzungen und Datendiebstahl zu verhindern. Stellen Sie sicher, dass Ihr Team bewährte Praktiken befolgt und umfassende Unterstützungsdokumentationen für zukünftige Entwickler erstellt.
Mend.io Preisgestaltung
Open Source bei Mend.io
Mend.io bietet verschiedene Preismodelle, die auf unterschiedliche Unternehmensgrößen und Bedürfnisse zugeschnitten sind. Besuchen Sie ihre Preisseite, um die Option zu finden, die zu Ihrem Budget passt.
| Stufe | Beschreibung |
|---|---|
| Community | Eine Open-Source-Lizenzverwaltungslösung für Einzelnutzer. Perfekt für Solo-Entwickler, die grundlegende Tools benötigen. |
| Developer | Entwickelt für kleine Teams mit bis zu 25 Entwicklern. |
| Team | Ideal für Unternehmen, die Sicherheit und Compliance über mehrere Teams hinweg gewährleisten möchten. |
| Enterprise | Maßgeschneidert für Unternehmensorganisationen, die erweiterte Sicherheitsfunktionen benötigen. |
| Enterprise Premium | Für erstklassige Unternehmen, die höchste Standards im Datenschutz verlangen. |
Hinweis: Die Preisgestaltung wird basierend auf der Anzahl der Nutzer, Anwendungen und benötigten Funktionen angepasst. Kontaktieren Sie den Vertrieb für spezifische Preisinformationen.
Die Command Shift Left Mentalität annehmen
Vorteile
- Proaktive Sicherheitsmaßnahmen: Das frühzeitige Beheben von Schwächen ist entscheidend für die Aufrechterhaltung der Softwareintegrität.
- Verbesserte Codequalität: Die frühzeitige Erkennung von Programmier- und Designfehlern verbessert die Gesamtqualität.
- Reduzierte Sanierungskosten: Durch das frühzeitige Erkennen von Problemen sparen Sie Zeit und Geld bei der Behebung größerer Fehler später.
- Aktuell bleiben: Tauschen Sie sich mit der Community aus, um an der Spitze der Technologie zu bleiben.
Nachteile
- Anfangsinvestition: Das Erlernen neuer Sicherheitskonzepte kann zeitaufwändig und kostspielig sein.
- Kultureller Wandel: Ohne ein Bekenntnis zu transparenten Sicherheitsstrategien kann es zu Spannungen zwischen Führungskräften und Ingenieuren kommen.
- Falsche Positivmeldungen: Die Fülle an Daten kann zu Fehlinformationen und unnötigem Chaos führen.
- Potenzielle Verzögerungen: Die Implementierung neuer Sicherheitsmaßnahmen könnte Projekte vorübergehend stoppen.
Kernfunktionen des Podcasts
Hauptfunktionen des Podcasts
Im Kern geht es bei „Command Shift Left“ darum, Softwareentwickler, Sicherheitsprofis und Betriebsteams mit aufschlussreichen Inhalten zu stärken. Es ist eine einzigartige Mischung aus realen Geschichten, Expertentipps und Analysen zu Branchentrends, präsentiert in einem ansprechenden Format.
So steigern Sie Ihr Niveau:
- Reale Geschichten: Gewinnen Sie Einblicke aus praktischen Erfahrungen, um Probleme zu lösen und kostspielige Fehler zu vermeiden.
- Tipps und Tricks: Lernen Sie, wie Sie die Entwicklerwelt navigieren und bleiben Sie über die neuesten Tools und Workflows für die Integration von Sicherheit auf dem Laufenden.
- Neueste Branchentrends: Hören Sie von Entwicklern, die ihre besten Tricks und Tools teilen, die Sie heute in Ihrem Unternehmen umsetzen können.
Häufig gestellte Fragen
Was ist der Hauptzweck des Command Shift Left Podcasts?
Der Podcast zielt darauf ab, Entwickler, Sicherheitsprofis und Betriebsteams durch die komplexe Welt der Softwaresicherheit zu führen und umsetzbare Einblicke und Expertenratschläge zu bieten.
Was macht Command Shift Left anders als andere Sicherheitspodcasts?
Er sticht durch die Kombination aus realen Geschichten, umsetzbaren Tipps und einem humorvollen Ansatz heraus, der komplexe Sicherheitskonzepte zugänglich und ansprechend für ein breites Publikum macht.
Was ist verantwortungsbewusste Offenlegung?
Verantwortungsbewusste Offenlegung ist die Praxis, bei der Unternehmen und Kunden innerhalb einer Softwarekette sicher und legal kommunizieren, um entdeckte Probleme anzugehen und zu beheben.
Weiterführende Lektüre
Wie kann ich über die neuesten Sicherheitstrends auf dem Laufenden bleiben?
Die Cyber-Landschaft entwickelt sich ständig weiter, was es schwierig macht, informiert zu bleiben. So können Sie Schritt halten:
- Lesen Sie Branchennachrichtenseiten, um über neue und gefährliche Hacks informiert zu bleiben.
- Melden Sie sich für Beta-Programme an, um neue Entwicklungstools zu testen und zu verstehen.
- Besuchen Sie relevante Konferenzen, um in offenen Dialog mit Branchenpartnern zu treten.








 Besxar errichtet mit SpaceX-Raketen eine Halbleiterfabrik im Orbit
Die Fertigung im Weltraum und die Rückführung von Produkten zur Erde stützen sich derzeit auf eine begrenzte Anzahl von Ansätzen: entweder das Warten auf Zugang zur Internationalen Raumstation oder di
 Liang Wenfeng über Open Source: 6-fache Gewinne ohne Überstunden, 100-fache Renditen durch Open Source
Im Anschluss an ein kürzlich bekannt gewordenes Leck interner Diskussionen aus der Investor-Plattform von DeepSeek hat Gründer Liang Wenfeng die strategische Begründung hinter ihrem Open-Source-Ansatz erläutert. Er erklärte eindeutig: „Wir werden def
 Wie behebt man häufige Android-Akku-Entleerungsprobleme?
Ihr Smartphone versagt immer wieder. Displays reißen ohne Vorwarnung. Die Akkulaufzeit verschwindet über Nacht. Das Laden funktioniert überhaupt nicht mehr. Der Ton bricht unerwartet ab. Die Reparaturkosten summieren sich schnell. DIY-Reparaturen beh

Die besten und am besten bewerteten KI-Illustrationstools 2026: Unsere sorgfältig zusammengestellte Liste enthält die leistungsstärksten Tools, mit denen Sie im Handumdrehen atemberaubende redaktionelle Szenen und auffällige Cover-Grafiken erstellen können. Jede Option wurde strengen Praxistests unterzogen und wird im Vergleich zwischen kostenlosen und kostenpflichtigen Versionen vorgestellt, damit Sie die perfekte Lösung für Ihren Arbeitsablauf finden können. Probieren Sie diese unverzichtbaren Lösungen noch heute aus, um Ihren KI-Vorteil zu nutzen und Ihre kreative Produktivität zu steigern. Entdecken Sie sie jetzt auf XIX.AI.
10 Tools
xix.ai

Die besten und am besten bewerteten KI-Nachhilfetools für die Prüfungsvorbereitung des Jahres 2026 finden Sie hier auf XIX.AI! Unsere sorgfältig zusammengestellte Liste enthält leistungsstarke, bahnbrechende Tools, die einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, Tests aus der Praxis sowie wöchentlich aktualisierte Rankings bieten. Sie helfen Ihnen dabei, Ihre Schreibeffizienz zu steigern, das Erlernen komplexer Themen zu vereinfachen und Ihr akademisches Potenzial voll auszuschöpfen. Entdecken Sie jetzt Ihr perfektes Tool zur Prüfungsvorbereitung und legen Sie noch heute los, um Ihren KI-Vorteil zu nutzen!
10 Tools
xix.ai

2026 Neueste Besten Top-Bewertete KI-Budgetplanungs-Tools für persönliches Geldmanagement sind hier auf XIX.AI! Diese kuratierte Sammlung bietet leistungsstarke, revolutionäre Lösungen, die Ihnen helfen, reale Tests durchzuführen, Ausgaben Gewohnheiten zu verstehen und personalisierte Pläne zu erstellen, um die Produktivität zu steigern. Genießen Sie einen kostenlosen vs. bezahlten Vergleich sowie detaillierte Rankings. Unbedingt auszuprobierende Tools, die darauf ausgelegt sind, das Geldmanagement zu vereinfachen und Ihre KI-Vorteile freizuschalten. Entdecken Sie jetzt!
11 Tools
xix.ai

2026 – Die neuesten, besten und am höchsten bewerteten AI-Geräte zur Schlafüberwachung, sorgfältig ausgewählt für eine optimale Erholung. Dieser vollständig aktualisierte wöchentliche Leitfaden präsentiert leistungsstarke Tools mit praktischen Tests, einem Vergleich von kostenlosen und kostenpflichtigen Optionen sowie detaillierten Ranglisten, um Ihnen die beste Lösung zu zeigen, die die Schlafqualität verbessert und bessere Gewohnheiten zum Zubettgehen fördert. Entdecken Sie ihn jetzt auf XIX.AI, um Ihren Vorteil durch KI zu nutzen.
10 Tools
xix.ai

Die besten und am besten bewerteten KI-SQL-Copilots für Produkt- und Umsatzanalysen im Jahr 2026! XIX.AI hat eine leistungsstarke, bahnbrechende Sammlung unverzichtbarer Tools zusammengestellt, die anhand wöchentlich aktualisierter Rankings in der Praxis getestet werden. Diese Tools helfen Anwendern dabei, ihre Produktivität erheblich zu steigern, indem sie die Datenanalyse beschleunigen, komplexe Abfragen optimieren und präzise Erkenntnisse liefern, um intelligentere Geschäftsentscheidungen zu ermöglichen. Entdecken Sie jetzt das perfekte Tool, um Ihren KI-Vorteil voll auszuschöpfen!
14 Tools
xix.ai

2026: Die aktuell besten und am besten bewerteten KI-Hausaufgabenhelfer, die nicht nur Antworten liefern, sondern auch Kernkonzepte vermitteln – leistungsstarke Tools für Schüler und Studenten. Eine kuratierte Liste, die Sie unbedingt ausprobieren sollten. Wöchentlich aktualisiert. Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten. Praxistests. Genaue Rankings, die Ihnen helfen, Ihr volles Lernpotenzial auszuschöpfen. Entdecken Sie jetzt das perfekte Tool für intelligenteres Lernen.
10 Tools
xix.ai

Love the concept! 🚀 Shifting security left makes so much sense when you're dealing with fast CI/CD pipelines. Finally, a podcast that gets why devs hate manual security checks. Any episodes on AI in SecOps? 🤖🔒
Любопытный подкаст про безопасность в разработке! 🔍 Интересно, насколько реально внедрить такие практики в наших реалиях, где все вечно горят сроки. Может, стоит попробовать с маленьких проектов?
보안에 대한 팟캐스트를 본 적이 있지만 이런 멋진 제목의 프로그램은 처음 봤네요! 개발자로서 보안이 '사후 고려 사항'이 되어서는 안 된다는 점에 전적으로 동의합니다. 하지만 이 모든 게 'Shift Left'에만 집중되는 건 아닌지 궁금해요. 너무 일찍, 너무 많은 보안 접근 방식이 창의성을 억누르지는 않을까요?🤔 어느 정도의 균형이 필요할 것 같아요.
この記事を読んで、ソフトウェア・セキュリティを早期からの開発に組み込む考え方にすごく共感しました!特にポッドキャストで学べるって、通勤中にも勉強できるし便利。でも実際、プロジェクトで実践するのは難しいですよね…セキュリティが優先順位の低い問題になることもありますから😅
¿Seguridad como prioridad desde el primer momento? ¡Por fin! Este podcast parece justo lo que necesitamos los desarrolladores que siempre dejamos la seguridad para el final. Ojalá hubiera existido antes, tal vez habría evitado algún que otro susto con updates de última hora 😅
Finally a podcast that gets it! 😎 Security shouldn't be treated like last-minute seasoning - we need this 'shift left' mindset baked into our DNA as devs. Curious if they'll cover burnout from constant security context-switching though...












