首页

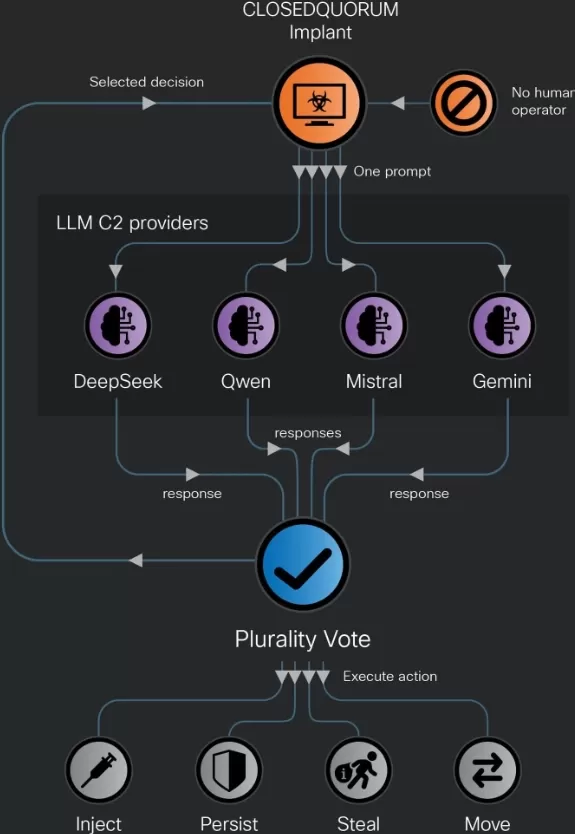
思科Talos警告称,一种名为ClosedQuorum的新型Windows 11恶意软件正在活跃,该软件利用Gemini和DeepSeek等AI模型进行自主决策。与需要人工指令的传统恶意软件不同,它通过投票系统独立选择攻击途径,例如凭证窃取和加密货币挖矿。 作为首个公开的、由人工智能授权的C2植入程序,该恶意软件无需人工干预即可运行,从而提升了攻击速度和可扩展性。即使命令服务器离线,该恶意软件仍会基于本地侦察结果继续发起攻击。Talos敦促用户及时安装安全补丁并启用多因素身份验证,以减轻此类新型人工智能驱动威胁带来的风险。
评论 (0)
0/300