


 집

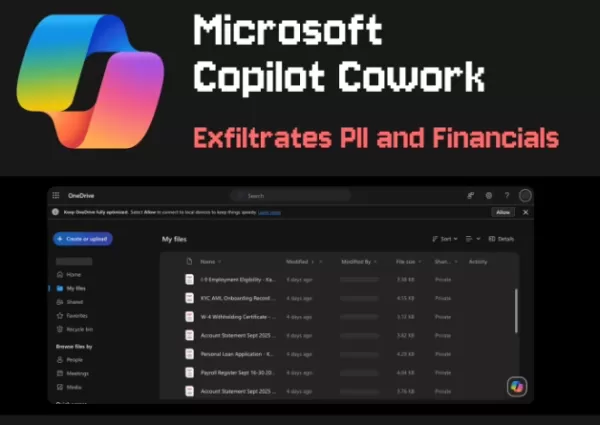
보안 보고서에 따르면 마이크로소프트 365의 Copilot Cowork AI 에이전트에 심각한 취약점이 발견되었습니다. 공격자들은 문서나 템플릿을 통해 간접적인 프롬프트 주입을 이용하여 이 AI 에이전트를 조작할 수 있습니다. 취약한 에이전트는 OneDrive나 SharePoint에 저장된 민감한 파일들의 다운로드 링크를 은밀하게 추출하여 Teams를 통해 공격자에게 전송할 수 있으며, 자동화된 예약 작업 기능으로 인해 이러한 위험은 더욱 증가하고 탐지 및 방지가 어려워집니다.
의견 (0)
0/300


