


 집
월마트의 AI 보안 전략: 위험, ID, 방어에 대한 기업의 주요 교훈
벤처비트는 최근 월마트의 수석 부사장 겸 최고 정보 보안 책임자인 제리 가이슬러 3세와 가상 인터뷰를 통해 자율 AI가 널리 보급됨에 따라 세계 최대 유통업체가 직면한 사이버 보안 과제를 살펴봤습니다.
이번 대담에서는 에이전트 AI 시스템 보안, ID 관리 현대화, 월마트의 중앙 집중식 AI 플랫폼인 Element AI 개발에서 얻은 주요 시사점을 중심으로 논의했습니다. 가이슬러는 AI를 이용한 사이버 공격 대응부터 대규모 하이브리드 멀티 클라우드 인프라 보안에 이르기까지 전례 없는 보안 위협에 대응하는 방법에 대해 솔직담백한 관점을 제시했습니다. ID 및 액세스 관리 시스템을 재구성하는 그의 스타트업 지향적인 접근 방식은 모든 규모의 기업에 귀중한 인사이트를 제공합니다.
구글 클라우드, Azure, 프라이빗 클라우드 환경 전반에서 운영되는 Walmart와 같은 규모의 조직의 보안 책임자인 가이슬러는 제로 트러스트 아키텍처를 구현하고 신뢰할 수 있는 보안 환경 내에서 신속한 AI 혁신을 지원하는 '거버넌스를 통한 속도'를 촉진하는 데 차별화된 전문성을 발휘하고 있습니다. Element AI 개발 과정에서 내린 아키텍처 선택은 새로운 AI 기술을 통합하기 위한 Walmart의 전반적인 전략에 영향을 미쳤습니다.
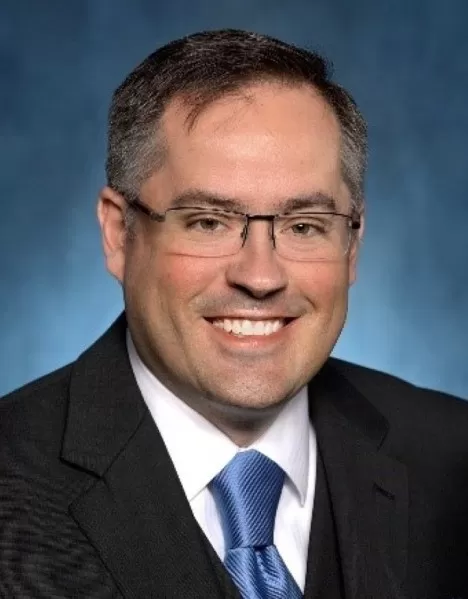
Jerry R. Geisler III, 수석 부사장 겸 최고 정보 보안 책임자, Walmart크레딧: Walmart 다음은 대담에서 발췌한 내용입니다:
VentureBeat: 제너레이티브 및 에이전트 AI의 자율성이 높아짐에 따라 새로운 위협과 의도하지 않은 모델 동작에 대응하기 위해 현재 거버넌스 구조와 보안 보호 장치를 어떻게 조정하고 있나요?
Jerry R. Geisler III: 에이전트 AI를 도입하면 기존의 방어 메커니즘을 우회하는 완전히 새로운 위험이 발생합니다. 여기에는 데이터 유출, API 오용, 에이전트 간의 숨겨진 협업 등 비즈니스 운영을 방해하거나 규제 요건을 위반할 수 있는 모든 위험이 포함됩니다. 저희의 접근 방식은 고급 AI 보안 태세 관리(AI-SPM)를 통해 사전 예방적이고 탄력적인 보안을 구축하여 지속적인 위험 감독, 데이터 보안, 규정 준수 및 신뢰를 확보하는 데 중점을 두고 있습니다.
VB: 기존의 RBAC는 동적인 AI 환경에서 한계를 보이는데, 월마트는 세분화된 컨텍스트 인식 데이터 액세스를 제공하기 위해 ID 관리 및 제로 트러스트 모델을 어떻게 개선하고 있나요?
Geisler: 우리 정도의 규모를 가진 조직에는 스타트업의 사고방식을 수용하는 맞춤형 전략이 필요합니다. 우리 팀은 처음부터 무엇을 구축할지 자주 되짚어보며 다음과 같이 질문합니다: "오늘부터 시작한다면 ID 및 액세스 관리(IAM)는 어떤 모습일까요?"라고 질문합니다. IAM은 지난 30년 동안 크게 발전해 왔으며, 저희는 복잡성을 간소화하기 위해 IAM 스택을 현대화하는 데 중점을 두고 있습니다. 제로 트러스트와는 다르지만 최소 권한 원칙을 고수하는 것은 변함없습니다.
실제 보안 문제를 해결하고 상황에 맞는 세부적인 액세스 제어를 구현하는 데 도움이 되는 MCP 및 A2A와 같은 프로토콜의 발전과 도입을 낙관적으로 바라보고 있습니다. 이러한 프로토콜은 유효 기간이 짧고 검증 가능한 자격 증명을 사용하여 신원, 데이터 분류 및 위험을 지속적으로 평가함으로써 실시간 액세스 결정을 지원합니다. 이를 통해 모든 에이전트, 도구, 요청이 일관되게 검증되어 제로 트러스트 원칙을 완벽하게 구현할 수 있습니다.
VB: Google, Azure, 프라이빗 클라우드를 사용하는 Walmart의 하이브리드 멀티 클라우드 설정이 AI 워크로드를 위한 제로 트러스트 세분화 및 마이크로 세분화 전술에 어떤 영향을 미쳤나요?
가이슬러: 세분화 전략은 네트워크 위치가 아닌 ID에 의존합니다. 액세스 정책은 클라우드 및 온프레미스 환경 전반의 워크로드에 일관되게 적용됩니다. MCP 및 A2A와 같은 프로토콜의 발전 덕분에 서비스 엣지 적용이 표준화되어 제로 트러스트의 균일한 적용이 가능해졌습니다.
VB: AI를 통해 피싱 캠페인과 같은 더욱 지능적인 공격이 가능해짐에 따라 월마트는 이러한 진화하는 위협을 식별하고 무력화하기 위해 어떤 AI 기반 방어를 배포하고 있나요?
가이슬러: Walmart는 특히 AI가 사이버 보안 분야를 변화시키면서 새롭게 등장하는 위협을 예측하고 대응하는 데 전념하고 있습니다. 악의적인 공격자들이 점점 더 제너레이티브 AI를 사용하여 설득력이 높은 피싱 캠페인을 시작하는 반면, 우리는 동일한 기술을 사용하여 적대적인 공격을 시뮬레이션하고 선제적인 복원력을 구축하고 있습니다.
저희는 보안 시스템 전반에 고급 머신 러닝을 도입하여 비정상적인 행동을 식별하고 피싱 시도를 포착하고 있습니다. 탐지를 넘어 제너레이티브 AI를 사용하여 공격 시나리오를 모델링하고 대규모 레드팀 연습을 통해 방어를 엄격하게 테스트합니다.
사람과 AI를 신중하게 통합함으로써 디지털 생태계가 진화함에 따라 직원과 고객을 안전하게 보호할 수 있습니다.
VB: 엘리먼트 AI는 오픈소스 AI 모델을 광범위하게 활용하고 있습니다. 이로 인해 어떤 고유한 보안 위험이 발생했으며, 엔터프라이즈 수준의 보안 접근 방식은 어떻게 적응하고 있나요?
가이슬러: 저희는 네트워크 위치가 아닌 ID를 기반으로 세분화합니다. 액세스 정책은 클라우드와 온프레미스 환경 모두에서 일관되게 적용됩니다. MCP 및 A2A와 같은 프로토콜이 주목을 받으면서 서비스 에지 적용이 표준화되어 제로 트러스트가 균일하게 구현되고 있습니다.
VB: 월마트의 글로벌 상시 운영을 고려할 때, 동시 발생하는 사이버 보안 사고를 관리하기 위해 어떤 자동화 또는 신속한 대응 시스템을 갖추고 있나요?
가이슬러: 월마트의 규모를 운영하려면 빠르고 원활한 보안이 필요합니다. 우리는 사고 대응 프로그램의 여러 계층에 걸쳐 지능형 자동화를 내장했습니다. SOAR 플랫폼을 활용하여 여러 지역에 걸쳐 대응 워크플로우를 조율함으로써 위협을 신속하게 차단할 수 있습니다.
또한 지속적인 위험 평가와 심각도에 따른 대응 우선순위를 정하기 위해 자동화에 크게 의존하고 있습니다. 이를 통해 가장 필요한 곳에 리소스를 할당할 수 있습니다.
숙련된 직원과 신속한 자동화 및 실행 가능한 컨텍스트를 연계하여 Walmart에 필요한 속도와 규모로 효과적인 보안을 제공합니다.
VB: 진화하는 AI 및 위협 환경에 대응할 수 있는 사이버 보안 전문가를 유치, 개발 및 유지하기 위해 Walmart는 어떤 전략을 사용하고 있나요?
가이슬러: 직원들에게 사이버 보안 및 IT 분야의 학위와 자격증을 취득할 수 있도록 저렴한 비용의 무료 교육을 제공하는 Live Better U(LBU) 프로그램을 운영하고 있습니다. 이를 통해 다양한 배경을 가진 직원들이 기술을 향상시킬 수 있는 확실한 경로를 제공합니다. 커리큘럼은 Walmart의 보안 요구사항에 직접 적용되는 실습 위주의 실용적인 학습을 강조합니다.
또한 매년 개최되는 SparkCon(이전의 Sp4rkCon)에서는 전문가 강연과 주요 전문가와의 Q&A를 진행합니다. 이 행사는 사이버 보안의 최신 개발, 기법, 기술, 위협을 탐구하며 참석자들에게 네트워킹과 경력 발전의 기회를 제공합니다.
VB>Element AI의 개발 과정을 되돌아보면, 새로운 AI 기술을 중앙 집중화할 시기와 방법에 대한 결정을 내리는 데 어떤 주요 사이버 보안 또는 아키텍처 인사이트가 영향을 미쳤나요?
가이슬러: 이는 매우 중요한 질문입니다. 오늘날의 아키텍처 결정이 향후 수년간의 위험 프로필을 정의할 것이기 때문입니다. 중앙 집중식 AI 플랫폼을 개발하면서 우리는 향후 방향에 대한 두 가지 중요한 교훈을 얻었습니다.
첫째, 중앙 집중화는 "거버넌스를 통한 속도"를 크게 지원합니다. AI 개발을 위한 통합되고 간소화된 경로를 구축함으로써 데이터 과학자들의 복잡성을 줄일 수 있습니다. 또한 보안 측면에서도 단일 컨트롤 플레인을 구축합니다. 처음부터 보안을 내장하여 일관된 데이터 관행, 모델 검토, 결과물 모니터링을 보장합니다. 이를 통해 신뢰할 수 있는 프레임워크 내에서 혁신을 빠르게 추진할 수 있습니다.
둘째, "집중적인 방어와 전문성"을 확보할 수 있습니다. AI 위협 환경은 빠르게 변화하고 있습니다. AI 보안 전문가를 여러 독립 프로젝트에 분산 배치하는 대신 중앙 집중화를 통해 최고의 인재와 가장 효과적인 방어를 핵심 지점에 모을 수 있습니다. 상황에 맞는 액세스 제어, 신속한 모니터링, 데이터 손실 방지와 같은 고급 보안 기능을 구현하고 개선하여 모든 사용 사례에 걸쳐 이러한 보호 기능을 원활하게 확장할 수 있습니다.
관련 기사
 Lovable Leads Atech's Seed Round as AI Ambient Coding Officially Enters the Hardware Field
2026년 5월 14일, AI 애플리케이션 개발 플랫폼 라블러블(Lovable)은 덴마크 하드웨어 스타트업 Atech의 80만 달러 시드 투자 라운드 참여를 발표했습니다. 라블러블이 주도한 이번 투자에는 a16z 스카우트 펀드, 시에리야 스카우트 펀드, 노르딕 메이커스(Nordic Makers) 등 최상위 벤처캐피탈 기업들이 참여했습니다. 이번 투자는 라블러블이 순수 소프트웨어 개발을 넘어 하드웨어 엔지니어링 영역으로 '바이브 코딩(Vibe C
Anthropic, 클로드 AI 코딩 도구를 일본으로 확장하여 해외 성장 추진
미국의 대표적인 인공지능 기업인 앤트로픽(Anthropic)이 글로벌 마케팅을 강화하고 있다. 수요일, 이 회사는 도쿄에서 약 500명의 소프트웨어 엔지니어가 참석한 대규모 개발자 행사인 '클로드로 코딩(Code with Claude)'을 개최했다. 이번 행사는 자율적 코딩 기능의 핵심 이점을 강조하며, 클로도 AI 도구와 관련 제품을 일본 시장에 적극적으로 도입하여 기업의 생산성을 높이는 것을 목표로 한다.자동 코드 생성 강조행사 동안 앤
인도의 소프트웨어 거대 기업이 채용을 축소하고 AI 에이전트 확대에 따라 해고를 약속하지 않음
인공지능이 전통적인 노동집약적 비즈니스 모델을 재편함에 따라, 인도 최고의 소프트웨어 아웃소싱 기업인 타타 컨설팅 서비스스(TCS)는 전략적 대응책을 공개했습니다. 화요일 열린 정기주주총회에서 회장은 인간과 기계의 협력을 비전으로 제시하고, AI 시대의 회사 인력 전략을 명확히 했습니다.해고는 없지만 채용은 느려질 것TCS 회장은 AI 도입으로 인한 직원 해고 계획이 없다고 명시하면서도, 전체 채용 속도는 늦출 것이라고 밝혔습니다. TCS는
관련 특별 주제 추천
디자인과 예술
 창의적인 실험을 위한 최고의 AI 스타일 변환 도구
2026년 최신, 최고 평점을 받은 창의적 실험을 위한 AI 스타일 변환 도구! XIX.AI는 실제 테스트와 엄격한 평가를 통해 탁월한 결과를 보여주는, 강력하고 판도를 바꿀 만한 ‘꼭 사용해 봐야 할’ 도구들을 엄선했습니다. 이 최고의 솔루션들은 콘텐츠 제작 속도를 높이고 무한한 창의적 가능성을 열어줌으로써 크리에이터들의 생산성을 크게 높여줍니다. 지금 바로 탐색하여 나에게 딱 맞는 도구를 찾아보고, 오늘 바로 창작을 시작해 보세요!
 9 도구
 xix.ai
만화 창작
시각적 스토리텔링을 위한 최고의 AI 대화 풍선 도구
2026년 시각적 스토리텔링을 위한 최신 최고 평점의 AI 대화 풍선 도구가 XIX.AI에 소개됩니다! 이 엄선된 모음집에는 크리에이터들이 생산성을 높이고 창의적인 난관을 극복하는 데 도움을 주는, 강력하고 획기적인 도구들이 포함되어 있습니다. 무료 버전과 유료 버전의 비교 정보를 확인하고, 실제 테스트 결과를 살펴보며, 최신 순위를 통해 매력적인 시각적 이야기를 만드는 데 꼭 필요한 솔루션을 찾아보세요. 지금 바로 탐색하여 여러분에게 딱 맞는 도구를 발견해 보세요!
10 도구
xix.ai
회의 도우미
최고의 AI 회의 요약 도구: 의사 결정 사항과 후속 조치를 명확하게 추적하세요
2026년 최신 최고 평점을 받은 최고의 AI 회의 요약 도구로, 명확한 의사 결정 추적과 손쉬운 후속 조치를 실현하세요. 이 엄선된 목록은 회의록 자동화, 핵심 실행 과제 파악, 모든 프로젝트에 걸친 팀 협업 효율화를 통해 생산성을 획기적으로 높여주는 강력하고 혁신적인 솔루션을 소개합니다. 무료 버전과 유료 버전의 비교 정보, 실제 사용 후기, 매주 업데이트되는 순위 정보를 통해 여러분에게 딱 맞는 도구를 찾아보세요. 지금 바로 살펴보고 AI의 힘을 경험해 보세요!
9 도구
xix.ai
데이터 분석
최고의 AI 데이터 정제 도구: 누락된 값과 중복 데이터를 신속하게 수정하기
2026년 최신의 우수하고 높은 평가를 받는 AI 데이터 정제 도구들로, 누락된 값과 중복 데이터를 신속하게 수정할 수 있습니다. 이 선별된 목록에는 생산성을 획기적으로 향상시켜 주는 강력한 솔루션이 포함되어 있습니다. 각 도구는 신뢰성을 보장하기 위해 엄격한 실제 환경 테스트를 거쳤습니다. 무료 버전과 유료 버전의 비교 정보를 확인하고, 귀하의 요구사항에 가장 적합한 도구를 발견해 보세요. 지금 바로 XIX.AI에서 자세히 알아보시고 AI 분야에서의 경쟁 우위를 확보하세요.
11 도구
xix.ai
디자인과 예술
아티스트를 위한 최고의 AI 창의적 아이디어 도구: 시각적 블록을 돌파하라
2026년 최신 최고 인기 AI 창의적 아이디어 도구들은 XIX.AI가 선별한 것으로, 창작자들이 시각적 장벽을 돌파하고 즉각적으로 창의성을 높일 수 있도록 지원합니다. 이러한 강력한 혁신적 도구들은 실제 테스트 결과, 무료와 유료 버전의 상세 비교, 그리고 매주 업데이트되는 순위표를 제공합니다. 콘텐츠 제작을 가속화하고 AI 경쟁력을 발휘할 수 있는 완벽한 도구를 발견하세요. 지금 바로 탐색하세요!
14 도구
xix.ai
음악 작곡
틱톡 배경 음악, 릴스 오디오, 크리에이터 홍보용 음악을 위한 AI 비트 메이커
2026년 틱톡 배경 음악, 릴스 오디오, 크리에이터 홍보용 음악을 위한 최신 최고의 AI 비트 메이커! XIX.AI는 모든 콘텐츠 요구 사항에 맞는 완벽한 음악을 제공하기 위해 실제 테스트를 거친, 업계에 혁신을 일으킬 만한 강력한 도구들의 최고 평점 목록을 엄선했습니다. 창의성과 생산성을 높이는 데 도움이 될 상세한 무료 vs 유료 비교 자료, 매주 업데이트되는 순위, 그리고 꼭 시도해 봐야 할 추천 옵션을 확인하실 수 있습니다. 지금 바로 탐색하여 여러분에게 딱 맞는 도구를 찾아보세요!
11 도구
xix.ai

 의견 (5)
0/500
![PaulWilson]()
Walmart's scale makes identity management a nightmare; if they can solve it, maybe the rest of us stand a chance! 🛒🔐
![EricMartin]()
Finally, Walmart's big honcho CISO spills some tea on AI security? 🍵 Must be nice having unlimited budget for defense, but let’s be real: the moment a self-checkout AI starts hallucinating prices, we’ll see how solid that strategy really is. Hope they’re not just throwing acronyms around.
![CarlLewis]()
So Walmart's CISO is talking about AI security? Honestly, I'm more worried about the self-checkout machines than some sophisticated cyber attack. 😅 But hey, if they can apply these lessons to stop the next data breach, maybe I'll actually trust them with my shopping history.
![AlbertEvans]()
Interessant, wie Walmart KI für Sicherheit nutzt. Aber bei so riesigen Datenmengen frage ich mich, ob die Technik wirklich vor menschlicher Fahrlässigkeit schützen kann. Vielleicht sollten sie mehr in Schulung investieren? 🤔
![JosephEvans]()
這篇文章提到的AI安全策略真的蠻值得關注的,身為台灣的科技愛好者,我在想台灣的零售業者是不是也該開始重視這個問題了🤔 畢竟現在駭客手法越來越高明,傳統防禦方式可能不夠用啦!不過老實說,看到這麼大的企業都在煩惱資安,突然覺得我們小公司好像也不是那麼孤單😅
벤처비트는 최근 월마트의 수석 부사장 겸 최고 정보 보안 책임자인 제리 가이슬러 3세와 가상 인터뷰를 통해 자율 AI가 널리 보급됨에 따라 세계 최대 유통업체가 직면한 사이버 보안 과제를 살펴봤습니다.
이번 대담에서는 에이전트 AI 시스템 보안, ID 관리 현대화, 월마트의 중앙 집중식 AI 플랫폼인 Element AI 개발에서 얻은 주요 시사점을 중심으로 논의했습니다. 가이슬러는 AI를 이용한 사이버 공격 대응부터 대규모 하이브리드 멀티 클라우드 인프라 보안에 이르기까지 전례 없는 보안 위협에 대응하는 방법에 대해 솔직담백한 관점을 제시했습니다. ID 및 액세스 관리 시스템을 재구성하는 그의 스타트업 지향적인 접근 방식은 모든 규모의 기업에 귀중한 인사이트를 제공합니다.
구글 클라우드, Azure, 프라이빗 클라우드 환경 전반에서 운영되는 Walmart와 같은 규모의 조직의 보안 책임자인 가이슬러는 제로 트러스트 아키텍처를 구현하고 신뢰할 수 있는 보안 환경 내에서 신속한 AI 혁신을 지원하는 '거버넌스를 통한 속도'를 촉진하는 데 차별화된 전문성을 발휘하고 있습니다. Element AI 개발 과정에서 내린 아키텍처 선택은 새로운 AI 기술을 통합하기 위한 Walmart의 전반적인 전략에 영향을 미쳤습니다.
다음은 대담에서 발췌한 내용입니다:
VentureBeat: 제너레이티브 및 에이전트 AI의 자율성이 높아짐에 따라 새로운 위협과 의도하지 않은 모델 동작에 대응하기 위해 현재 거버넌스 구조와 보안 보호 장치를 어떻게 조정하고 있나요?
Jerry R. Geisler III: 에이전트 AI를 도입하면 기존의 방어 메커니즘을 우회하는 완전히 새로운 위험이 발생합니다. 여기에는 데이터 유출, API 오용, 에이전트 간의 숨겨진 협업 등 비즈니스 운영을 방해하거나 규제 요건을 위반할 수 있는 모든 위험이 포함됩니다. 저희의 접근 방식은 고급 AI 보안 태세 관리(AI-SPM)를 통해 사전 예방적이고 탄력적인 보안을 구축하여 지속적인 위험 감독, 데이터 보안, 규정 준수 및 신뢰를 확보하는 데 중점을 두고 있습니다.
VB: 기존의 RBAC는 동적인 AI 환경에서 한계를 보이는데, 월마트는 세분화된 컨텍스트 인식 데이터 액세스를 제공하기 위해 ID 관리 및 제로 트러스트 모델을 어떻게 개선하고 있나요?
Geisler: 우리 정도의 규모를 가진 조직에는 스타트업의 사고방식을 수용하는 맞춤형 전략이 필요합니다. 우리 팀은 처음부터 무엇을 구축할지 자주 되짚어보며 다음과 같이 질문합니다: "오늘부터 시작한다면 ID 및 액세스 관리(IAM)는 어떤 모습일까요?"라고 질문합니다. IAM은 지난 30년 동안 크게 발전해 왔으며, 저희는 복잡성을 간소화하기 위해 IAM 스택을 현대화하는 데 중점을 두고 있습니다. 제로 트러스트와는 다르지만 최소 권한 원칙을 고수하는 것은 변함없습니다.
실제 보안 문제를 해결하고 상황에 맞는 세부적인 액세스 제어를 구현하는 데 도움이 되는 MCP 및 A2A와 같은 프로토콜의 발전과 도입을 낙관적으로 바라보고 있습니다. 이러한 프로토콜은 유효 기간이 짧고 검증 가능한 자격 증명을 사용하여 신원, 데이터 분류 및 위험을 지속적으로 평가함으로써 실시간 액세스 결정을 지원합니다. 이를 통해 모든 에이전트, 도구, 요청이 일관되게 검증되어 제로 트러스트 원칙을 완벽하게 구현할 수 있습니다.
VB: Google, Azure, 프라이빗 클라우드를 사용하는 Walmart의 하이브리드 멀티 클라우드 설정이 AI 워크로드를 위한 제로 트러스트 세분화 및 마이크로 세분화 전술에 어떤 영향을 미쳤나요?
가이슬러: 세분화 전략은 네트워크 위치가 아닌 ID에 의존합니다. 액세스 정책은 클라우드 및 온프레미스 환경 전반의 워크로드에 일관되게 적용됩니다. MCP 및 A2A와 같은 프로토콜의 발전 덕분에 서비스 엣지 적용이 표준화되어 제로 트러스트의 균일한 적용이 가능해졌습니다.
VB: AI를 통해 피싱 캠페인과 같은 더욱 지능적인 공격이 가능해짐에 따라 월마트는 이러한 진화하는 위협을 식별하고 무력화하기 위해 어떤 AI 기반 방어를 배포하고 있나요?
가이슬러: Walmart는 특히 AI가 사이버 보안 분야를 변화시키면서 새롭게 등장하는 위협을 예측하고 대응하는 데 전념하고 있습니다. 악의적인 공격자들이 점점 더 제너레이티브 AI를 사용하여 설득력이 높은 피싱 캠페인을 시작하는 반면, 우리는 동일한 기술을 사용하여 적대적인 공격을 시뮬레이션하고 선제적인 복원력을 구축하고 있습니다.
저희는 보안 시스템 전반에 고급 머신 러닝을 도입하여 비정상적인 행동을 식별하고 피싱 시도를 포착하고 있습니다. 탐지를 넘어 제너레이티브 AI를 사용하여 공격 시나리오를 모델링하고 대규모 레드팀 연습을 통해 방어를 엄격하게 테스트합니다.
사람과 AI를 신중하게 통합함으로써 디지털 생태계가 진화함에 따라 직원과 고객을 안전하게 보호할 수 있습니다.
VB: 엘리먼트 AI는 오픈소스 AI 모델을 광범위하게 활용하고 있습니다. 이로 인해 어떤 고유한 보안 위험이 발생했으며, 엔터프라이즈 수준의 보안 접근 방식은 어떻게 적응하고 있나요?
가이슬러: 저희는 네트워크 위치가 아닌 ID를 기반으로 세분화합니다. 액세스 정책은 클라우드와 온프레미스 환경 모두에서 일관되게 적용됩니다. MCP 및 A2A와 같은 프로토콜이 주목을 받으면서 서비스 에지 적용이 표준화되어 제로 트러스트가 균일하게 구현되고 있습니다.
VB: 월마트의 글로벌 상시 운영을 고려할 때, 동시 발생하는 사이버 보안 사고를 관리하기 위해 어떤 자동화 또는 신속한 대응 시스템을 갖추고 있나요?
가이슬러: 월마트의 규모를 운영하려면 빠르고 원활한 보안이 필요합니다. 우리는 사고 대응 프로그램의 여러 계층에 걸쳐 지능형 자동화를 내장했습니다. SOAR 플랫폼을 활용하여 여러 지역에 걸쳐 대응 워크플로우를 조율함으로써 위협을 신속하게 차단할 수 있습니다.
또한 지속적인 위험 평가와 심각도에 따른 대응 우선순위를 정하기 위해 자동화에 크게 의존하고 있습니다. 이를 통해 가장 필요한 곳에 리소스를 할당할 수 있습니다.
숙련된 직원과 신속한 자동화 및 실행 가능한 컨텍스트를 연계하여 Walmart에 필요한 속도와 규모로 효과적인 보안을 제공합니다.
VB: 진화하는 AI 및 위협 환경에 대응할 수 있는 사이버 보안 전문가를 유치, 개발 및 유지하기 위해 Walmart는 어떤 전략을 사용하고 있나요?
가이슬러: 직원들에게 사이버 보안 및 IT 분야의 학위와 자격증을 취득할 수 있도록 저렴한 비용의 무료 교육을 제공하는 Live Better U(LBU) 프로그램을 운영하고 있습니다. 이를 통해 다양한 배경을 가진 직원들이 기술을 향상시킬 수 있는 확실한 경로를 제공합니다. 커리큘럼은 Walmart의 보안 요구사항에 직접 적용되는 실습 위주의 실용적인 학습을 강조합니다.
또한 매년 개최되는 SparkCon(이전의 Sp4rkCon)에서는 전문가 강연과 주요 전문가와의 Q&A를 진행합니다. 이 행사는 사이버 보안의 최신 개발, 기법, 기술, 위협을 탐구하며 참석자들에게 네트워킹과 경력 발전의 기회를 제공합니다.
VB>Element AI의 개발 과정을 되돌아보면, 새로운 AI 기술을 중앙 집중화할 시기와 방법에 대한 결정을 내리는 데 어떤 주요 사이버 보안 또는 아키텍처 인사이트가 영향을 미쳤나요?
가이슬러: 이는 매우 중요한 질문입니다. 오늘날의 아키텍처 결정이 향후 수년간의 위험 프로필을 정의할 것이기 때문입니다. 중앙 집중식 AI 플랫폼을 개발하면서 우리는 향후 방향에 대한 두 가지 중요한 교훈을 얻었습니다.
첫째, 중앙 집중화는 "거버넌스를 통한 속도"를 크게 지원합니다. AI 개발을 위한 통합되고 간소화된 경로를 구축함으로써 데이터 과학자들의 복잡성을 줄일 수 있습니다. 또한 보안 측면에서도 단일 컨트롤 플레인을 구축합니다. 처음부터 보안을 내장하여 일관된 데이터 관행, 모델 검토, 결과물 모니터링을 보장합니다. 이를 통해 신뢰할 수 있는 프레임워크 내에서 혁신을 빠르게 추진할 수 있습니다.
둘째, "집중적인 방어와 전문성"을 확보할 수 있습니다. AI 위협 환경은 빠르게 변화하고 있습니다. AI 보안 전문가를 여러 독립 프로젝트에 분산 배치하는 대신 중앙 집중화를 통해 최고의 인재와 가장 효과적인 방어를 핵심 지점에 모을 수 있습니다. 상황에 맞는 액세스 제어, 신속한 모니터링, 데이터 손실 방지와 같은 고급 보안 기능을 구현하고 개선하여 모든 사용 사례에 걸쳐 이러한 보호 기능을 원활하게 확장할 수 있습니다.








 Lovable Leads Atech's Seed Round as AI Ambient Coding Officially Enters the Hardware Field
2026년 5월 14일, AI 애플리케이션 개발 플랫폼 라블러블(Lovable)은 덴마크 하드웨어 스타트업 Atech의 80만 달러 시드 투자 라운드 참여를 발표했습니다. 라블러블이 주도한 이번 투자에는 a16z 스카우트 펀드, 시에리야 스카우트 펀드, 노르딕 메이커스(Nordic Makers) 등 최상위 벤처캐피탈 기업들이 참여했습니다. 이번 투자는 라블러블이 순수 소프트웨어 개발을 넘어 하드웨어 엔지니어링 영역으로 '바이브 코딩(Vibe C
 Anthropic, 클로드 AI 코딩 도구를 일본으로 확장하여 해외 성장 추진
미국의 대표적인 인공지능 기업인 앤트로픽(Anthropic)이 글로벌 마케팅을 강화하고 있다. 수요일, 이 회사는 도쿄에서 약 500명의 소프트웨어 엔지니어가 참석한 대규모 개발자 행사인 '클로드로 코딩(Code with Claude)'을 개최했다. 이번 행사는 자율적 코딩 기능의 핵심 이점을 강조하며, 클로도 AI 도구와 관련 제품을 일본 시장에 적극적으로 도입하여 기업의 생산성을 높이는 것을 목표로 한다.자동 코드 생성 강조행사 동안 앤
 인도의 소프트웨어 거대 기업이 채용을 축소하고 AI 에이전트 확대에 따라 해고를 약속하지 않음
인공지능이 전통적인 노동집약적 비즈니스 모델을 재편함에 따라, 인도 최고의 소프트웨어 아웃소싱 기업인 타타 컨설팅 서비스스(TCS)는 전략적 대응책을 공개했습니다. 화요일 열린 정기주주총회에서 회장은 인간과 기계의 협력을 비전으로 제시하고, AI 시대의 회사 인력 전략을 명확히 했습니다.해고는 없지만 채용은 느려질 것TCS 회장은 AI 도입으로 인한 직원 해고 계획이 없다고 명시하면서도, 전체 채용 속도는 늦출 것이라고 밝혔습니다. TCS는

2026년 최신, 최고 평점을 받은 창의적 실험을 위한 AI 스타일 변환 도구! XIX.AI는 실제 테스트와 엄격한 평가를 통해 탁월한 결과를 보여주는, 강력하고 판도를 바꿀 만한 ‘꼭 사용해 봐야 할’ 도구들을 엄선했습니다. 이 최고의 솔루션들은 콘텐츠 제작 속도를 높이고 무한한 창의적 가능성을 열어줌으로써 크리에이터들의 생산성을 크게 높여줍니다. 지금 바로 탐색하여 나에게 딱 맞는 도구를 찾아보고, 오늘 바로 창작을 시작해 보세요!
9 도구
xix.ai

2026년 시각적 스토리텔링을 위한 최신 최고 평점의 AI 대화 풍선 도구가 XIX.AI에 소개됩니다! 이 엄선된 모음집에는 크리에이터들이 생산성을 높이고 창의적인 난관을 극복하는 데 도움을 주는, 강력하고 획기적인 도구들이 포함되어 있습니다. 무료 버전과 유료 버전의 비교 정보를 확인하고, 실제 테스트 결과를 살펴보며, 최신 순위를 통해 매력적인 시각적 이야기를 만드는 데 꼭 필요한 솔루션을 찾아보세요. 지금 바로 탐색하여 여러분에게 딱 맞는 도구를 발견해 보세요!
10 도구
xix.ai

2026년 최신 최고 평점을 받은 최고의 AI 회의 요약 도구로, 명확한 의사 결정 추적과 손쉬운 후속 조치를 실현하세요. 이 엄선된 목록은 회의록 자동화, 핵심 실행 과제 파악, 모든 프로젝트에 걸친 팀 협업 효율화를 통해 생산성을 획기적으로 높여주는 강력하고 혁신적인 솔루션을 소개합니다. 무료 버전과 유료 버전의 비교 정보, 실제 사용 후기, 매주 업데이트되는 순위 정보를 통해 여러분에게 딱 맞는 도구를 찾아보세요. 지금 바로 살펴보고 AI의 힘을 경험해 보세요!
9 도구
xix.ai

2026년 최신의 우수하고 높은 평가를 받는 AI 데이터 정제 도구들로, 누락된 값과 중복 데이터를 신속하게 수정할 수 있습니다. 이 선별된 목록에는 생산성을 획기적으로 향상시켜 주는 강력한 솔루션이 포함되어 있습니다. 각 도구는 신뢰성을 보장하기 위해 엄격한 실제 환경 테스트를 거쳤습니다. 무료 버전과 유료 버전의 비교 정보를 확인하고, 귀하의 요구사항에 가장 적합한 도구를 발견해 보세요. 지금 바로 XIX.AI에서 자세히 알아보시고 AI 분야에서의 경쟁 우위를 확보하세요.
11 도구
xix.ai

2026년 최신 최고 인기 AI 창의적 아이디어 도구들은 XIX.AI가 선별한 것으로, 창작자들이 시각적 장벽을 돌파하고 즉각적으로 창의성을 높일 수 있도록 지원합니다. 이러한 강력한 혁신적 도구들은 실제 테스트 결과, 무료와 유료 버전의 상세 비교, 그리고 매주 업데이트되는 순위표를 제공합니다. 콘텐츠 제작을 가속화하고 AI 경쟁력을 발휘할 수 있는 완벽한 도구를 발견하세요. 지금 바로 탐색하세요!
14 도구
xix.ai

2026년 틱톡 배경 음악, 릴스 오디오, 크리에이터 홍보용 음악을 위한 최신 최고의 AI 비트 메이커! XIX.AI는 모든 콘텐츠 요구 사항에 맞는 완벽한 음악을 제공하기 위해 실제 테스트를 거친, 업계에 혁신을 일으킬 만한 강력한 도구들의 최고 평점 목록을 엄선했습니다. 창의성과 생산성을 높이는 데 도움이 될 상세한 무료 vs 유료 비교 자료, 매주 업데이트되는 순위, 그리고 꼭 시도해 봐야 할 추천 옵션을 확인하실 수 있습니다. 지금 바로 탐색하여 여러분에게 딱 맞는 도구를 찾아보세요!
11 도구
xix.ai

Walmart's scale makes identity management a nightmare; if they can solve it, maybe the rest of us stand a chance! 🛒🔐
Finally, Walmart's big honcho CISO spills some tea on AI security? 🍵 Must be nice having unlimited budget for defense, but let’s be real: the moment a self-checkout AI starts hallucinating prices, we’ll see how solid that strategy really is. Hope they’re not just throwing acronyms around.
So Walmart's CISO is talking about AI security? Honestly, I'm more worried about the self-checkout machines than some sophisticated cyber attack. 😅 But hey, if they can apply these lessons to stop the next data breach, maybe I'll actually trust them with my shopping history.
Interessant, wie Walmart KI für Sicherheit nutzt. Aber bei so riesigen Datenmengen frage ich mich, ob die Technik wirklich vor menschlicher Fahrlässigkeit schützen kann. Vielleicht sollten sie mehr in Schulung investieren? 🤔
這篇文章提到的AI安全策略真的蠻值得關注的,身為台灣的科技愛好者,我在想台灣的零售業者是不是也該開始重視這個問題了🤔 畢竟現在駭客手法越來越高明,傳統防禦方式可能不夠用啦!不過老實說,看到這麼大的企業都在煩惱資安,突然覺得我們小公司好像也不是那麼孤單😅












