


 Hogar
Mercor atribuye el ciberataque a la vulnerabilidad del proyecto de código abierto LiteLLM
Mercor, una destacada startup dedicada a la selección de personal mediante IA, ha reconocido una brecha de seguridad derivada de un ataque a la cadena de suministro que afectó al proyecto de código abierto LiteLLM.
La empresa informó a TechCrunch el martes de que se encontraba entre las numerosas organizaciones afectadas por la reciente vulneración de LiteLLM, que se ha atribuido a un colectivo de hackers conocido como TeamPCP. Esta confirmación llega tras las afirmaciones del grupo de extorsión Lapsus$ de que había atacado con éxito a Mercor y accedido a sus datos.
Aún se desconoce el método exacto mediante el cual Lapsus$ obtuvo los datos robados de Mercor como parte del ciberataque de TeamPCP.
Fundada en 2023, Mercor colabora con empresas como OpenAI y Anthropic para entrenar modelos de IA mediante la participación de expertos especializados en distintos ámbitos —entre ellos científicos, médicos y abogados— procedentes de mercados como la India. La startup afirma facilitar más de 2 millones de dólares en pagos diarios y fue valorada en 10 000 millones de dólares tras una ronda de financiación de la Serie C de 350 millones de dólares liderada por Felicis Ventures en octubre de 2025.
La portavoz de Mercor, Heidi Hagberg, confirmó a TechCrunch que la empresa actuó con rapidez para contener y resolver el incidente de seguridad.
«Estamos llevando a cabo una investigación exhaustiva con el apoyo de expertos forenses externos de primer nivel», declaró Hagberg. «Mantendremos una comunicación directa con nuestros clientes y contratistas según sea necesario y estamos dedicando todos los recursos necesarios para resolver este problema con prontitud».
Anteriormente, Lapsus$ reivindicó la autoría de la aparente filtración de datos en su sitio web y compartió una muestra de datos supuestamente sustraídos de Mercor, que TechCrunch ha revisado. La muestra incluía referencias a datos de Slack, lo que parece ser información de tickets y dos vídeos que supuestamente muestran interacciones entre los sistemas de IA de Mercor y los contratistas en su plataforma.
Hagberg se negó a comentar si el incidente está relacionado con las afirmaciones de Lapsus$ o si se accedió, filtró o utilizó indebidamente datos de clientes o contratistas.
La vulnerabilidad de LiteLLM salió a la luz la semana pasada tras detectarse código malicioso en un paquete relacionado con el proyecto de código abierto respaldado por Y Combinator. Aunque el código malicioso se identificó y eliminó en cuestión de horas, el incidente atrajo una atención significativa debido a la amplia adopción de LiteLLM en Internet —con la biblioteca descargándose millones de veces al día, según la empresa de seguridad Snyk. El suceso también llevó a LiteLLM a revisar sus procedimientos de cumplimiento normativo, incluyendo el cambio de la controvertida startup Delve a Vanta para las certificaciones de cumplimiento.
A medida que avanzan las investigaciones, sigue sin estar claro cuántas empresas se vieron afectadas por el incidente relacionado con LiteLLM ni si se filtraron datos.
Artículo relacionado
 Brendan Foody, de Mercor, acusa a Sequoia de utilizar trucos de valoración basados en la «doble fijación de precios»
Recientemente, los fundadores y quienes se han convertido en inversores han estado compartiendo en X sus historias de terror sobre el maltrato por parte de las empresas de capital riesgo. Las quejas v
Mercor obtiene una serie C de 350 millones de dólares con una valoración de 10.000 millones, quintuplicando su valor
Mercor, una plataforma que conecta laboratorios de IA con profesionales especializados para entrenar sus modelos fundacionales de IA, ha conseguido 350 millones de dólares en financiación con una valo
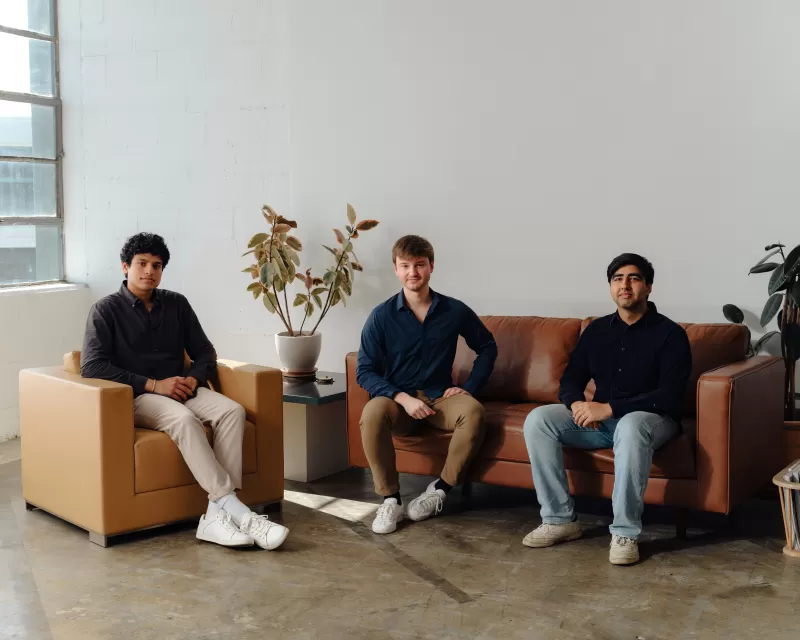
La startup de reclutamiento de IA de 21 años de edad, Mercor, recauda $ 100 millones a una valoración de $ 2B
Mercor, la startup de reclutamiento impulsada por la IA lanzada por tres Thiel Fellows, de 21 años, acaba de asegurar la friolera de $ 100 millones en su ronda de financiación de la Serie B, como se confirmó a TechCrunch. Felicis, con sede en Menlo Park, encabezó la inversión, empujando la valoración de Mercor a la asombrosa cantidad de $ 2 mil millones, ei
Recomendaciones de temas especiales relacionados
chatbot
 Mejores herramientas de entrenamiento de conversación con IA para practicar entrevistas
¡Las mejores herramientas de entrenamiento de conversación con IA para prácticas de entrevistas más recientes y mejor valoradas de 2026 ya están disponibles en XIX.AI! Esta colección seleccionada incluye herramientas poderosas y transformadoras que han pasado por rigurosas pruebas en el mundo real para ofrecer retroalimentación precisa. Encontrarás una comparación entre opciones gratuitas y de pago, así como clasificaciones detalladas para ayudarte a elegir la opción imprescindible que aumente tu confianza y habilidades. ¡Explora ahora para descubrir tu herramienta perfecta para el éxito en las entrevistas!
 12 herramientas
 xix.ai
Diseño y Arte
Las mejores herramientas de transferencia de estilos con IA para experimentos creativos
¡Las mejores herramientas de transferencia de estilo con IA de 2026, mejor valoradas para experimentos creativos! XIX.AI ha seleccionado una colección de herramientas potentes y revolucionarias que no te puedes perder, capaces de ofrecer resultados excepcionales según pruebas reales y clasificaciones rigurosas. Estas soluciones de primera categoría ayudan a los creativos a aumentar significativamente su productividad, acelerando la creación de contenidos y abriendo un sinfín de posibilidades creativas. ¡Explora ahora mismo para descubrir tu herramienta perfecta y empieza a crear hoy mismo!
9 herramientas
xix.ai
Creación de cómics
Las mejores herramientas de burbujas de diálogo con IA para la narración visual
¡Ya están aquí, en XIX.AI, las mejores herramientas de 2026 con las mejores valoraciones para crear bocadillos de diálogo con IA y contar historias visuales! Esta selección incluye potentes herramientas revolucionarias que ayudan a los creadores a aumentar su productividad y superar los bloqueos creativos. Consulta una comparación entre las versiones gratuitas y de pago, echa un vistazo a las pruebas en condiciones reales y revisa las últimas clasificaciones para encontrar las soluciones imprescindibles, perfectas para crear narrativas visuales cautivadoras. ¡Explora ahora mismo y descubre tu herramienta ideal!
10 herramientas
xix.ai
Asistente de reuniones
Las mejores herramientas de resumen de reuniones con IA: realiza un seguimiento claro de las decisiones y las acciones de seguimiento
Las mejores herramientas de resumen de reuniones con IA de 2026, mejor valoradas para un seguimiento claro de las decisiones y un seguimiento posterior sin esfuerzo. Esta lista seleccionada presenta soluciones potentes y revolucionarias que aumentan drásticamente la productividad al automatizar las notas de las reuniones, identificar las acciones clave y agilizar la coordinación del equipo en todos los proyectos. Consigue una comparación entre las versiones gratuitas y de pago, junto con pruebas en condiciones reales y clasificaciones actualizadas semanalmente, para ayudarte a encontrar la herramienta perfecta. ¡Explora ahora mismo y aprovecha las ventajas de la IA!
9 herramientas
xix.ai
Análisis de datos
Mejores herramientas de limpieza de datos con IA: corrige valores faltantes y duplicados rápidamente
2026: Las mejores herramientas de limpieza de datos basadas en IA, mejor calificadas y más actualizadas, para corregir rápidamente valores faltantes y duplicados. Esta lista cuidadosamente seleccionada presenta soluciones potentes que transforman el trabajo y aumentan significativamente la productividad. Cada opción ha sido sometida a pruebas rigurosas en entornos reales para garantizar su fiabilidad. Obtenga una comparación gratuita entre las opciones gratuitas y de pago y descubra la herramienta imprescindible que mejor se adapte a sus necesidades. Explore ahora en XIX.AI para darle un vantaje con la inteligencia artificial.
11 herramientas
xix.ai
Diseño y Arte
Mejores herramientas de IA para la ideación creativa de artistas: superar los bloqueos visuales
2026 Últimas Mejores Herramientas de Ideación Creativa con IA Mejor Valoradas para Artistas son seleccionadas por XIX.AI para ayudar a los creadores a superar los bloqueos visuales y potenciar la creatividad al instante. Estas poderosas herramientas que cambian las reglas del juego ofrecen pruebas en el mundo real, una comparación detallada entre versiones gratuitas y de pago, y clasificaciones actualizadas semanalmente. Descubre tu herramienta perfecta para acelerar la creación de contenido y desbloquear tu ventaja con IA hoy mismo. ¡Explora ahora!
14 herramientas
xix.ai

 comentario (0)
0/500
Mercor, una destacada startup dedicada a la selección de personal mediante IA, ha reconocido una brecha de seguridad derivada de un ataque a la cadena de suministro que afectó al proyecto de código abierto LiteLLM.
La empresa informó a TechCrunch el martes de que se encontraba entre las numerosas organizaciones afectadas por la reciente vulneración de LiteLLM, que se ha atribuido a un colectivo de hackers conocido como TeamPCP. Esta confirmación llega tras las afirmaciones del grupo de extorsión Lapsus$ de que había atacado con éxito a Mercor y accedido a sus datos.
Aún se desconoce el método exacto mediante el cual Lapsus$ obtuvo los datos robados de Mercor como parte del ciberataque de TeamPCP.
Fundada en 2023, Mercor colabora con empresas como OpenAI y Anthropic para entrenar modelos de IA mediante la participación de expertos especializados en distintos ámbitos —entre ellos científicos, médicos y abogados— procedentes de mercados como la India. La startup afirma facilitar más de 2 millones de dólares en pagos diarios y fue valorada en 10 000 millones de dólares tras una ronda de financiación de la Serie C de 350 millones de dólares liderada por Felicis Ventures en octubre de 2025.
La portavoz de Mercor, Heidi Hagberg, confirmó a TechCrunch que la empresa actuó con rapidez para contener y resolver el incidente de seguridad.
«Estamos llevando a cabo una investigación exhaustiva con el apoyo de expertos forenses externos de primer nivel», declaró Hagberg. «Mantendremos una comunicación directa con nuestros clientes y contratistas según sea necesario y estamos dedicando todos los recursos necesarios para resolver este problema con prontitud».
Anteriormente, Lapsus$ reivindicó la autoría de la aparente filtración de datos en su sitio web y compartió una muestra de datos supuestamente sustraídos de Mercor, que TechCrunch ha revisado. La muestra incluía referencias a datos de Slack, lo que parece ser información de tickets y dos vídeos que supuestamente muestran interacciones entre los sistemas de IA de Mercor y los contratistas en su plataforma.
Hagberg se negó a comentar si el incidente está relacionado con las afirmaciones de Lapsus$ o si se accedió, filtró o utilizó indebidamente datos de clientes o contratistas.
La vulnerabilidad de LiteLLM salió a la luz la semana pasada tras detectarse código malicioso en un paquete relacionado con el proyecto de código abierto respaldado por Y Combinator. Aunque el código malicioso se identificó y eliminó en cuestión de horas, el incidente atrajo una atención significativa debido a la amplia adopción de LiteLLM en Internet —con la biblioteca descargándose millones de veces al día, según la empresa de seguridad Snyk. El suceso también llevó a LiteLLM a revisar sus procedimientos de cumplimiento normativo, incluyendo el cambio de la controvertida startup Delve a Vanta para las certificaciones de cumplimiento.
A medida que avanzan las investigaciones, sigue sin estar claro cuántas empresas se vieron afectadas por el incidente relacionado con LiteLLM ni si se filtraron datos.








 Brendan Foody, de Mercor, acusa a Sequoia de utilizar trucos de valoración basados en la «doble fijación de precios»
Recientemente, los fundadores y quienes se han convertido en inversores han estado compartiendo en X sus historias de terror sobre el maltrato por parte de las empresas de capital riesgo. Las quejas v
 Mercor obtiene una serie C de 350 millones de dólares con una valoración de 10.000 millones, quintuplicando su valor
Mercor, una plataforma que conecta laboratorios de IA con profesionales especializados para entrenar sus modelos fundacionales de IA, ha conseguido 350 millones de dólares en financiación con una valo
 La startup de reclutamiento de IA de 21 años de edad, Mercor, recauda $ 100 millones a una valoración de $ 2B
Mercor, la startup de reclutamiento impulsada por la IA lanzada por tres Thiel Fellows, de 21 años, acaba de asegurar la friolera de $ 100 millones en su ronda de financiación de la Serie B, como se confirmó a TechCrunch. Felicis, con sede en Menlo Park, encabezó la inversión, empujando la valoración de Mercor a la asombrosa cantidad de $ 2 mil millones, ei

¡Las mejores herramientas de entrenamiento de conversación con IA para prácticas de entrevistas más recientes y mejor valoradas de 2026 ya están disponibles en XIX.AI! Esta colección seleccionada incluye herramientas poderosas y transformadoras que han pasado por rigurosas pruebas en el mundo real para ofrecer retroalimentación precisa. Encontrarás una comparación entre opciones gratuitas y de pago, así como clasificaciones detalladas para ayudarte a elegir la opción imprescindible que aumente tu confianza y habilidades. ¡Explora ahora para descubrir tu herramienta perfecta para el éxito en las entrevistas!
12 herramientas
xix.ai

¡Las mejores herramientas de transferencia de estilo con IA de 2026, mejor valoradas para experimentos creativos! XIX.AI ha seleccionado una colección de herramientas potentes y revolucionarias que no te puedes perder, capaces de ofrecer resultados excepcionales según pruebas reales y clasificaciones rigurosas. Estas soluciones de primera categoría ayudan a los creativos a aumentar significativamente su productividad, acelerando la creación de contenidos y abriendo un sinfín de posibilidades creativas. ¡Explora ahora mismo para descubrir tu herramienta perfecta y empieza a crear hoy mismo!
9 herramientas
xix.ai

¡Ya están aquí, en XIX.AI, las mejores herramientas de 2026 con las mejores valoraciones para crear bocadillos de diálogo con IA y contar historias visuales! Esta selección incluye potentes herramientas revolucionarias que ayudan a los creadores a aumentar su productividad y superar los bloqueos creativos. Consulta una comparación entre las versiones gratuitas y de pago, echa un vistazo a las pruebas en condiciones reales y revisa las últimas clasificaciones para encontrar las soluciones imprescindibles, perfectas para crear narrativas visuales cautivadoras. ¡Explora ahora mismo y descubre tu herramienta ideal!
10 herramientas
xix.ai

Las mejores herramientas de resumen de reuniones con IA de 2026, mejor valoradas para un seguimiento claro de las decisiones y un seguimiento posterior sin esfuerzo. Esta lista seleccionada presenta soluciones potentes y revolucionarias que aumentan drásticamente la productividad al automatizar las notas de las reuniones, identificar las acciones clave y agilizar la coordinación del equipo en todos los proyectos. Consigue una comparación entre las versiones gratuitas y de pago, junto con pruebas en condiciones reales y clasificaciones actualizadas semanalmente, para ayudarte a encontrar la herramienta perfecta. ¡Explora ahora mismo y aprovecha las ventajas de la IA!
9 herramientas
xix.ai

2026: Las mejores herramientas de limpieza de datos basadas en IA, mejor calificadas y más actualizadas, para corregir rápidamente valores faltantes y duplicados. Esta lista cuidadosamente seleccionada presenta soluciones potentes que transforman el trabajo y aumentan significativamente la productividad. Cada opción ha sido sometida a pruebas rigurosas en entornos reales para garantizar su fiabilidad. Obtenga una comparación gratuita entre las opciones gratuitas y de pago y descubra la herramienta imprescindible que mejor se adapte a sus necesidades. Explore ahora en XIX.AI para darle un vantaje con la inteligencia artificial.
11 herramientas
xix.ai

2026 Últimas Mejores Herramientas de Ideación Creativa con IA Mejor Valoradas para Artistas son seleccionadas por XIX.AI para ayudar a los creadores a superar los bloqueos visuales y potenciar la creatividad al instante. Estas poderosas herramientas que cambian las reglas del juego ofrecen pruebas en el mundo real, una comparación detallada entre versiones gratuitas y de pago, y clasificaciones actualizadas semanalmente. Descubre tu herramienta perfecta para acelerar la creación de contenido y desbloquear tu ventaja con IA hoy mismo. ¡Explora ahora!
14 herramientas
xix.ai












