


 Hogar
Un nuevo informe saca a la luz vulnerabilidades de seguridad en Claude AI
Recientemente, la empresa de ciberseguridad Adversa reveló una vulnerabilidad crítica en la herramienta de desarrollo de IA Claude Code, creada por Anthropic. Los investigadores descubrieron que, cuando la herramienta de IA procesa un número excesivo de subcomandos simultáneamente, sus medidas de seguridad integradas pueden fallar.
El núcleo del problema es un límite codificado en el sistema. Este utiliza internamente una variable denominada «Maximum Safe Check Sub-Commands», cuyo límite máximo es 50.
Un simple ataque de desbordamiento puede eludir sus defensas
En condiciones normales, Claude Code está diseñado para bloquear automáticamente operaciones de alto riesgo, como las solicitudes de red. Sin embargo, una vez que una cadena de instrucciones supera los 50 elementos, el sistema pasa de «denegación automática» a «solicitar la aprobación del usuario».
Los atacantes pueden aprovechar esto incrustando largas cadenas de instrucciones en bibliotecas de código malicioso, engañando a la IA para que ejecute comandos peligrosos. Aunque el sistema muestra un mensaje de advertencia, los desarrolladores, inmersos en largas sesiones de trabajo, suelen hacer clic en «permitir» por costumbre, lo que puede dar lugar a una brecha de seguridad.
Los expertos en seguridad recomiendan aplicar el parche de inmediato
Los expertos advierten de que esta vulnerabilidad de «fallo en la comprobación de seguridad» conlleva un riesgo sustancial en los procesos automatizados de CI/CD. En modos no interactivos, los programas podrían omitir por defecto las solicitudes de permiso y conceder derechos de ejecución directamente a la IA.
Artículo relacionado
 Besxar construye una fábrica de semiconductores orbitales con cohetes de SpaceX
La fabricación en el espacio y el retorno de productos a la Tierra se basan actualmente en un conjunto limitado de enfoques: esperar a tener acceso a la Estación Espacial Internacional o asociarse con
Liang Wenfeng sobre el código abierto: beneficios 6 veces mayores sin horas extra, ganancias 100 veces vinculadas al código abierto
Tras una reciente filtración de discusiones internas del intercambio de inversores de DeepSeek, el fundador Liang Wenfeng aclaró el razonamiento estratégico detrás de su enfoque de código abierto. Declaró con firmeza: «Definitivamente liberaremos com
¿Cómo solucionar los problemas comunes de consumo de batería en Android?
Tu smartphone sigue fallando. Las pantallas se agrietan sin previo aviso. La duración de la batería desaparece durante la noche. La carga deja de funcionar por completo. El audio se corta inesperadamente. Los costos de reparación se acumulan rápidame
Recomendaciones de temas especiales relacionados
Diseño y Arte
 Las mejores herramientas de ilustración con IA: crea escenas editoriales y portadas más rápido
Las mejores herramientas de ilustración con IA de 2026: nuestra lista seleccionada incluye las mejores herramientas, diseñadas con gran potencia, para crear rápidamente impresionantes escenas editoriales y llamativas portadas. Cada opción ha sido sometida a rigurosas pruebas en condiciones reales y ofrece una comparación entre las versiones gratuitas y de pago para ayudarte a encontrar la que mejor se adapte a tu flujo de trabajo. Prueba hoy mismo estas soluciones imprescindibles para sacar el máximo partido a la IA y potenciar tu productividad creativa. Descúbrelas ahora en XIX.AI.
 10 herramientas
 xix.ai
Educación y aprendizaje
Los mejores profesores particulares de IA para la preparación de exámenes: practica matemáticas, ciencias e inglés
¡Ya están aquí, en XIX.AI, los mejores tutores de IA para la preparación de exámenes de 2026, con las mejores valoraciones! Nuestra lista seleccionada incluye potentes herramientas revolucionarias que ofrecen comparativas entre versiones gratuitas y de pago, pruebas reales y clasificaciones actualizadas semanalmente. Te ayudan a mejorar tu eficiencia a la hora de escribir, a simplificar el aprendizaje de temas complejos y a desarrollar todo tu potencial académico. ¡Explora ahora mismo para descubrir tu herramienta perfecta de preparación de exámenes y empieza a crear hoy mismo para sacar partido a tu ventaja con la IA!
10 herramientas
xix.ai
Finanzas
Herramientas de planificación presupuestaria con IA para la gestión personal del dinero
2026 Últimas Mejores Herramientas de Planificación Presupuestaria con IA Mejor Valoradas para la Gestión Personal del Dinero están aquí en XIX.AI. Esta colección seleccionada presenta soluciones poderosas y transformadoras que te ayudan a realizar pruebas en el mundo real, comprender tus hábitos de gasto y crear planes personalizados para aumentar la productividad. Disfruta de una comparación entre versiones gratuitas y de pago junto con clasificaciones detalladas. Herramientas imprescindibles diseñadas para simplificar la gestión del dinero y desbloquear tu ventaja con IA. ¡Explóralas ahora!
11 herramientas
xix.ai
Salud y bienestar
Asistentes de seguimiento del sueño basados en IA: mejora tu recuperación con mejores hábitos a la hora de acostarte
Los mejores asistentes de seguimiento del sueño con IA de 2026, seleccionados para una recuperación óptima. Esta guía semanal totalmente actualizada incluye potentes herramientas que ofrecen pruebas en condiciones reales, comparativas entre opciones gratuitas y de pago, y clasificaciones detalladas para ayudarte a encontrar la solución imprescindible que mejora la calidad del sueño y fomenta mejores hábitos a la hora de acostarse. Descúbrelo ahora en XIX.AI y aprovecha todas las ventajas de la IA.
10 herramientas
xix.ai
Análisis de datos
Copilotos de IA y SQL para el análisis de productos e ingresos
¡Los mejores copilotos de IA para SQL mejor valorados de 2026 para el análisis de productos e ingresos! XIX.AI ha seleccionado una potente colección de herramientas revolucionarias que no te puedes perder y que se someten a pruebas en el mundo real a través de clasificaciones que se actualizan semanalmente. Estas herramientas ayudan a los usuarios a aumentar significativamente su productividad al acelerar el análisis de datos, simplificar consultas complejas y generar información precisa para tomar decisiones empresariales más inteligentes. ¡Explora ahora mismo y descubre la herramienta perfecta para sacar el máximo partido a tu ventaja en IA!
14 herramientas
xix.ai
Educación y aprendizaje
Las mejores herramientas de IA para los deberes que realmente enseñan: aprende conceptos, no solo respuestas
2026: los mejores y más valorados asistentes de deberes con IA que enseñan conceptos básicos, no solo respuestas. Potentes herramientas para estudiantes. Una selección imprescindible que debes probar. Actualización semanal. Comparativa entre opciones gratuitas y de pago. Pruebas en el mundo real. Clasificaciones precisas para ayudarte a desarrollar todo tu potencial de aprendizaje. Explora ahora y descubre la herramienta perfecta para estudiar de forma más inteligente.
10 herramientas
xix.ai

 comentario (0)
0/500
Recientemente, la empresa de ciberseguridad Adversa reveló una vulnerabilidad crítica en la herramienta de desarrollo de IA Claude Code, creada por Anthropic. Los investigadores descubrieron que, cuando la herramienta de IA procesa un número excesivo de subcomandos simultáneamente, sus medidas de seguridad integradas pueden fallar.
El núcleo del problema es un límite codificado en el sistema. Este utiliza internamente una variable denominada «Maximum Safe Check Sub-Commands», cuyo límite máximo es 50.
Un simple ataque de desbordamiento puede eludir sus defensas
En condiciones normales, Claude Code está diseñado para bloquear automáticamente operaciones de alto riesgo, como las solicitudes de red. Sin embargo, una vez que una cadena de instrucciones supera los 50 elementos, el sistema pasa de «denegación automática» a «solicitar la aprobación del usuario».
Los atacantes pueden aprovechar esto incrustando largas cadenas de instrucciones en bibliotecas de código malicioso, engañando a la IA para que ejecute comandos peligrosos. Aunque el sistema muestra un mensaje de advertencia, los desarrolladores, inmersos en largas sesiones de trabajo, suelen hacer clic en «permitir» por costumbre, lo que puede dar lugar a una brecha de seguridad.
Los expertos en seguridad recomiendan aplicar el parche de inmediato
Los expertos advierten de que esta vulnerabilidad de «fallo en la comprobación de seguridad» conlleva un riesgo sustancial en los procesos automatizados de CI/CD. En modos no interactivos, los programas podrían omitir por defecto las solicitudes de permiso y conceder derechos de ejecución directamente a la IA.








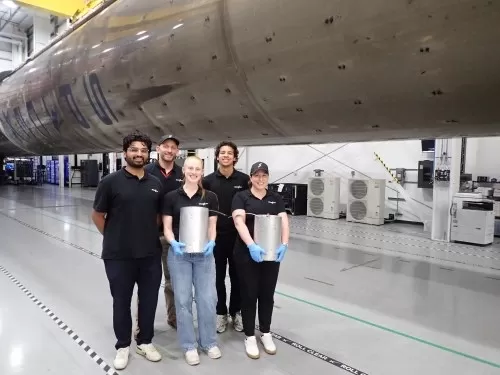 Besxar construye una fábrica de semiconductores orbitales con cohetes de SpaceX
La fabricación en el espacio y el retorno de productos a la Tierra se basan actualmente en un conjunto limitado de enfoques: esperar a tener acceso a la Estación Espacial Internacional o asociarse con
 Liang Wenfeng sobre el código abierto: beneficios 6 veces mayores sin horas extra, ganancias 100 veces vinculadas al código abierto
Tras una reciente filtración de discusiones internas del intercambio de inversores de DeepSeek, el fundador Liang Wenfeng aclaró el razonamiento estratégico detrás de su enfoque de código abierto. Declaró con firmeza: «Definitivamente liberaremos com
 ¿Cómo solucionar los problemas comunes de consumo de batería en Android?
Tu smartphone sigue fallando. Las pantallas se agrietan sin previo aviso. La duración de la batería desaparece durante la noche. La carga deja de funcionar por completo. El audio se corta inesperadamente. Los costos de reparación se acumulan rápidame

Las mejores herramientas de ilustración con IA de 2026: nuestra lista seleccionada incluye las mejores herramientas, diseñadas con gran potencia, para crear rápidamente impresionantes escenas editoriales y llamativas portadas. Cada opción ha sido sometida a rigurosas pruebas en condiciones reales y ofrece una comparación entre las versiones gratuitas y de pago para ayudarte a encontrar la que mejor se adapte a tu flujo de trabajo. Prueba hoy mismo estas soluciones imprescindibles para sacar el máximo partido a la IA y potenciar tu productividad creativa. Descúbrelas ahora en XIX.AI.
10 herramientas
xix.ai

¡Ya están aquí, en XIX.AI, los mejores tutores de IA para la preparación de exámenes de 2026, con las mejores valoraciones! Nuestra lista seleccionada incluye potentes herramientas revolucionarias que ofrecen comparativas entre versiones gratuitas y de pago, pruebas reales y clasificaciones actualizadas semanalmente. Te ayudan a mejorar tu eficiencia a la hora de escribir, a simplificar el aprendizaje de temas complejos y a desarrollar todo tu potencial académico. ¡Explora ahora mismo para descubrir tu herramienta perfecta de preparación de exámenes y empieza a crear hoy mismo para sacar partido a tu ventaja con la IA!
10 herramientas
xix.ai

2026 Últimas Mejores Herramientas de Planificación Presupuestaria con IA Mejor Valoradas para la Gestión Personal del Dinero están aquí en XIX.AI. Esta colección seleccionada presenta soluciones poderosas y transformadoras que te ayudan a realizar pruebas en el mundo real, comprender tus hábitos de gasto y crear planes personalizados para aumentar la productividad. Disfruta de una comparación entre versiones gratuitas y de pago junto con clasificaciones detalladas. Herramientas imprescindibles diseñadas para simplificar la gestión del dinero y desbloquear tu ventaja con IA. ¡Explóralas ahora!
11 herramientas
xix.ai

Los mejores asistentes de seguimiento del sueño con IA de 2026, seleccionados para una recuperación óptima. Esta guía semanal totalmente actualizada incluye potentes herramientas que ofrecen pruebas en condiciones reales, comparativas entre opciones gratuitas y de pago, y clasificaciones detalladas para ayudarte a encontrar la solución imprescindible que mejora la calidad del sueño y fomenta mejores hábitos a la hora de acostarse. Descúbrelo ahora en XIX.AI y aprovecha todas las ventajas de la IA.
10 herramientas
xix.ai

¡Los mejores copilotos de IA para SQL mejor valorados de 2026 para el análisis de productos e ingresos! XIX.AI ha seleccionado una potente colección de herramientas revolucionarias que no te puedes perder y que se someten a pruebas en el mundo real a través de clasificaciones que se actualizan semanalmente. Estas herramientas ayudan a los usuarios a aumentar significativamente su productividad al acelerar el análisis de datos, simplificar consultas complejas y generar información precisa para tomar decisiones empresariales más inteligentes. ¡Explora ahora mismo y descubre la herramienta perfecta para sacar el máximo partido a tu ventaja en IA!
14 herramientas
xix.ai

2026: los mejores y más valorados asistentes de deberes con IA que enseñan conceptos básicos, no solo respuestas. Potentes herramientas para estudiantes. Una selección imprescindible que debes probar. Actualización semanal. Comparativa entre opciones gratuitas y de pago. Pruebas en el mundo real. Clasificaciones precisas para ayudarte a desarrollar todo tu potencial de aprendizaje. Explora ahora y descubre la herramienta perfecta para estudiar de forma más inteligente.
10 herramientas
xix.ai












