


 Hogar
Otro cliente de la startup en dificultades Delve, afectada por una importante brecha de seguridad
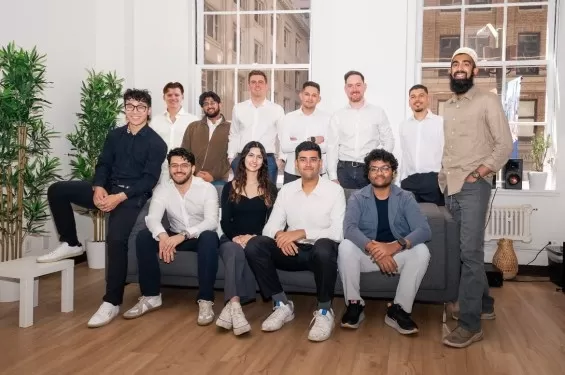
El startup de cumplimiento normativo Delve continúa enfrentando una serie de controversias en aumento.
TechCrunch ha verificado que Delve realizó las certificaciones de seguridad para Context AI, una empresa de formación de agentes de inteligencia artificial que recientemente informó sobre un incidente de seguridad que resultó en una filtración de datos en la destacada plataforma de alojamiento de aplicaciones y sitios web Vercel.
Mientras tanto, Lovable, que experimentó su propio incidente de seguridad, ya no utiliza los servicios de Delve.
Para recapitular: el mes pasado, Delve enfrentó intensas críticas después de que un denunciante anónimo afirmara que la startup fabricaba datos de clientes y utilizaba auditores que solo aprobaban sin cuestionar para sus certificaciones de cumplimiento. Delve ha negado estas alegaciones.
Poco después, hackers atacaron a uno de los clientes de certificación de seguridad de Delve, LiteLLM, e inyectaron malware en su código de código abierto. Tras la filtración, LiteLLM informó a TechCrunch que estaba terminando su relación con Delve y buscando una nueva certificación.
Delve también enfrentó acusaciones de apropiarse de una herramienta de código abierto y presentarla como trabajo propietario sin la atribución de licencia adecuada. La reputación de la startup se deterioró, lo que llevó a Y Combinator, donde Delve se graduó, a cortar lazos.
Avancemos hasta el fin de semana pasado, cuando Vercel anunció que hackers habían vulnerado sus sistemas internos y accedido a ciertos datos de clientes. La empresa declaró que la filtración ocurrió después de que un empleado descargara una aplicación desarrollada por Context AI y la conectara a la cuenta corporativa de Vercel alojada en Google. Los atacantes explotaron el acceso de este empleado a su cuenta de Google para infiltrarse en partes de la infraestructura interna de Vercel.
Una vez que Context AI fue identificado en conexión con el ataque a Vercel, Gergely Orosz, autor del boletín de ingeniería The Pragmatic Engineer, publicó en X que Delve había gestionado la certificación de seguridad de Context AI.
Context AI ha confirmado ahora a TechCrunch que anteriormente utilizaba a Delve, pero que desde entonces ha discontinuado la asociación y actualmente está en proceso de nueva certificación.
“Sí, Context fue anteriormente un cliente de Delve”, dijo un portavoz de Context AI a TechCrunch. “Tras la cobertura informativa sobre Delve en marzo, trasladamos nuestro programa de cumplimiento a Vanta y contratamos a Insight Assurance, una firma de auditoría independiente, para realizar nuevos exámenes. Como parte del reexamen, comenzamos a actualizar nuestros materiales públicos, y compartiremos la nueva certificación cuando esté completa”, añadió el portavoz.
Las certificaciones de seguridad por sí solas no previenen incidentes de seguridad. Su propósito es verificar que una empresa ha establecido políticas y procesos para mitigar ataques y reducir el riesgo de compromiso de los datos de los clientes.
Por ejemplo: Lovable era un cliente de Delve, pero tras las alegaciones del denunciante anónimo, la plataforma de codificación por estilo (vibe-coding) declaró que había terminado su relación con Delve a finales de 2025. La empresa ya ha completado una certificación de seguridad y está en proceso de rehacer otras.
No obstante, Lovable admitió el lunes que había hecho accesible públicamente por error los datos de chat de los clientes. La empresa también reconoció haber desestimado informes de vulnerabilidades que la habían alertado sobre el problema meses antes. Lovable se disculpó por negar inicialmente una filtración de datos, aunque aclaró que el problema provenía de un error de configuración y no de un hackeo.
Más desarrollos extraños están girando en torno a Delve. El denunciante anónimo, conocido como DeepDelver, ha publicado otra publicación alegando que Delve estaba negando reembolsos a los clientes mientras simultáneamente llevaba a su equipo de más de 20 empleados a una reunión fuera de la oficina en Hawái entre el 15 y el 19 de abril.
El denunciante proporcionó pruebas convincentes a TechCrunch que respaldan el supuesto viaje a Hawái, pero TechCrunch no pudo verificar otras afirmaciones.
Delve no respondió a las solicitudes de comentarios y confirmación, y un correo electrónico enviado a su dirección de relaciones con medios rebotó.
Artículo relacionado
 Delve es acusada de engañar a los clientes mediante un esquema de “cumplimiento falso”.
Un artículo anónimo reciente publicado en Substack acusa a la startup especializada en cumplimiento regulatorio Delve de hacer creer a cientos de clientes que cumplen con las normativas de privacidad y seguridad, exponiéndolos potencialmente a respon
Según fuentes consultadas, las negociaciones favorables han permitido firmar un acuerdo a largo plazo con Google Cloud que incrementará el uso en cinco veces.
El miércoles, Lovable y Google anunciaron una asociación multianual ampliada. Esta startup con sede en Estocolmo, especializada en código de alto rendimiento y en crecimiento acelerado, ya es cliente de Google Cloud desde hace algún tiempo. Bajo el n
El director ejecutivo de Vercel, Guillermo Rauch, insinúa una salida a bolsa mientras los agentes de IA impulsan los ingresos
A diferencia de muchas startups fundadas antes de ChatGPT que ahora luchan por encontrar su lugar en la era de la IA, Vercel, una herramienta de desarrollo y plataforma de alojamiento web con una déca
Recomendaciones de temas especiales relacionados
Investigación Académica
 Las mejores herramientas de búsqueda de estudios sobre IA: encuentra revistas, conjuntos de datos y tendencias rápidamente
¡Las mejores herramientas de 2026 para la investigación en IA, con las más valoradas, ya están disponibles en XIX.AI! Esta lista seleccionada incluye potentes recursos revolucionarios que te permiten acceder rápidamente a revistas científicas, conjuntos de datos y tendencias del sector. Consigue una comparación entre las opciones gratuitas y las de pago, junto con pruebas en condiciones reales y clasificaciones actualizadas semanalmente. Estas opciones imprescindibles te ayudarán a mejorar la eficiencia de tu investigación y a sacar el máximo partido a la IA. ¡Explora ahora mismo y descubre tu herramienta perfecta!
 10 herramientas
 xix.ai
Marketing
Herramientas de campañas de correo electrónico basadas en IA para el marketing del ciclo de vida
¡Las mejores herramientas de 2026 para campañas de correo electrónico con IA, mejor valoradas para el marketing de ciclo de vida! XIX.AI ha seleccionado una potente colección de soluciones revolucionarias que no te puedes perder, ya que aumentan la eficiencia en la redacción, ayudan a crear contenido altamente segmentado y optimizan todos los flujos de trabajo de marketing. Disfruta de clasificaciones actualizadas semanalmente, pruebas en condiciones reales y una comparación entre opciones gratuitas y de pago para encontrar la herramienta perfecta para tus necesidades. ¡Explora ahora mismo y aprovecha tu ventaja con la IA!
11 herramientas
xix.ai
Finanzas
Las mejores herramientas de análisis de inversiones basadas en IA: compara señales y riesgos de cartera
¡Ya están aquí, en XIX.AI, las mejores herramientas de análisis de inversiones basadas en IA de 2026, según las valoraciones de los usuarios! Esta lista seleccionada incluye señales de gran precisión para evaluar los riesgos de tu cartera y ayudarte a tomar decisiones más inteligentes y basadas en datos. Realizamos pruebas en condiciones reales cada semana para actualizar las clasificaciones y ofrecemos una comparación entre las opciones gratuitas y las de pago. Descubre hoy mismo la herramienta perfecta para mejorar la eficiencia de tu análisis de inversiones. ¡Explora ahora!
10 herramientas
xix.ai
chatbot
Herramientas de chatbot con IA para la atención al cliente en sitios web
¡Las mejores herramientas de chatbot con IA para la atención al cliente en sitios web de 2026 ya están aquí, en XIX.AI! Nuestra lista seleccionada incluye soluciones potentes y revolucionarias que aceleran los tiempos de respuesta, mejoran la satisfacción del cliente y ahorran muchísimo trabajo manual. Cada opción se somete a rigurosas pruebas en condiciones reales, con detalles comparativos entre las versiones gratuitas y de pago. ¡Explórala ahora para encontrar la herramienta perfecta que potencie la eficiencia de tu servicio de atención en línea!
10 herramientas
xix.ai
Redes Sociales
Herramientas de respuesta a comentarios con IA de Instagram para tiendas, mensajes privados y gestión de comunidades
¡Las mejores herramientas de 2026 para responder comentarios con IA en Instagram, ideales para tiendas, mensajes privados y gestión de comunidades! XIX.AI ha elaborado una lista de las soluciones más destacadas y revolucionarias, con clasificaciones actualizadas semanalmente, comparaciones entre versiones gratuitas y de pago, además de pruebas en entornos reales. Estas herramientas imprescindibles permiten aumentar significativamente la productividad al simplificar las tareas de respuesta, ahorrar tiempo y mejorar la interacción con los clientes en todas las plataformas de redes sociales. ¡Explórelas ahora para encontrar la herramienta perfecta para una gestión de comunidades sin complicaciones!
10 herramientas
xix.ai
Edición de imágenes
Las mejores herramientas de retoque fotográfico con IA para editar retratos
¡Las mejores herramientas de retoque fotográfico con IA para la edición de retratos de 2026 ya están aquí, en XIX.AI! Esta lista seleccionada incluye soluciones potentes y revolucionarias que ayudan a los creadores a mejorar su eficiencia en la edición y a desarrollar todo su potencial creativo. Realizamos pruebas en condiciones reales y ofrecemos una comparación detallada entre las versiones gratuitas y de pago, junto con clasificaciones que se actualizan semanalmente, para asegurarnos de que encuentres la herramienta perfecta e imprescindible para conseguir retratos impecables. ¡Explora ahora mismo y descubre tu opción ideal!
12 herramientas
xix.ai

 comentario (0)
0/500
El startup de cumplimiento normativo Delve continúa enfrentando una serie de controversias en aumento.
TechCrunch ha verificado que Delve realizó las certificaciones de seguridad para Context AI, una empresa de formación de agentes de inteligencia artificial que recientemente informó sobre un incidente de seguridad que resultó en una filtración de datos en la destacada plataforma de alojamiento de aplicaciones y sitios web Vercel.
Mientras tanto, Lovable, que experimentó su propio incidente de seguridad, ya no utiliza los servicios de Delve.
Para recapitular: el mes pasado, Delve enfrentó intensas críticas después de que un denunciante anónimo afirmara que la startup fabricaba datos de clientes y utilizaba auditores que solo aprobaban sin cuestionar para sus certificaciones de cumplimiento. Delve ha negado estas alegaciones.
Poco después, hackers atacaron a uno de los clientes de certificación de seguridad de Delve, LiteLLM, e inyectaron malware en su código de código abierto. Tras la filtración, LiteLLM informó a TechCrunch que estaba terminando su relación con Delve y buscando una nueva certificación.
Delve también enfrentó acusaciones de apropiarse de una herramienta de código abierto y presentarla como trabajo propietario sin la atribución de licencia adecuada. La reputación de la startup se deterioró, lo que llevó a Y Combinator, donde Delve se graduó, a cortar lazos.
Avancemos hasta el fin de semana pasado, cuando Vercel anunció que hackers habían vulnerado sus sistemas internos y accedido a ciertos datos de clientes. La empresa declaró que la filtración ocurrió después de que un empleado descargara una aplicación desarrollada por Context AI y la conectara a la cuenta corporativa de Vercel alojada en Google. Los atacantes explotaron el acceso de este empleado a su cuenta de Google para infiltrarse en partes de la infraestructura interna de Vercel.
Una vez que Context AI fue identificado en conexión con el ataque a Vercel, Gergely Orosz, autor del boletín de ingeniería The Pragmatic Engineer, publicó en X que Delve había gestionado la certificación de seguridad de Context AI.
Context AI ha confirmado ahora a TechCrunch que anteriormente utilizaba a Delve, pero que desde entonces ha discontinuado la asociación y actualmente está en proceso de nueva certificación.
“Sí, Context fue anteriormente un cliente de Delve”, dijo un portavoz de Context AI a TechCrunch. “Tras la cobertura informativa sobre Delve en marzo, trasladamos nuestro programa de cumplimiento a Vanta y contratamos a Insight Assurance, una firma de auditoría independiente, para realizar nuevos exámenes. Como parte del reexamen, comenzamos a actualizar nuestros materiales públicos, y compartiremos la nueva certificación cuando esté completa”, añadió el portavoz.
Las certificaciones de seguridad por sí solas no previenen incidentes de seguridad. Su propósito es verificar que una empresa ha establecido políticas y procesos para mitigar ataques y reducir el riesgo de compromiso de los datos de los clientes.
Por ejemplo: Lovable era un cliente de Delve, pero tras las alegaciones del denunciante anónimo, la plataforma de codificación por estilo (vibe-coding) declaró que había terminado su relación con Delve a finales de 2025. La empresa ya ha completado una certificación de seguridad y está en proceso de rehacer otras.
No obstante, Lovable admitió el lunes que había hecho accesible públicamente por error los datos de chat de los clientes. La empresa también reconoció haber desestimado informes de vulnerabilidades que la habían alertado sobre el problema meses antes. Lovable se disculpó por negar inicialmente una filtración de datos, aunque aclaró que el problema provenía de un error de configuración y no de un hackeo.
Más desarrollos extraños están girando en torno a Delve. El denunciante anónimo, conocido como DeepDelver, ha publicado otra publicación alegando que Delve estaba negando reembolsos a los clientes mientras simultáneamente llevaba a su equipo de más de 20 empleados a una reunión fuera de la oficina en Hawái entre el 15 y el 19 de abril.
El denunciante proporcionó pruebas convincentes a TechCrunch que respaldan el supuesto viaje a Hawái, pero TechCrunch no pudo verificar otras afirmaciones.
Delve no respondió a las solicitudes de comentarios y confirmación, y un correo electrónico enviado a su dirección de relaciones con medios rebotó.








 Delve es acusada de engañar a los clientes mediante un esquema de “cumplimiento falso”.
Un artículo anónimo reciente publicado en Substack acusa a la startup especializada en cumplimiento regulatorio Delve de hacer creer a cientos de clientes que cumplen con las normativas de privacidad y seguridad, exponiéndolos potencialmente a respon
 Según fuentes consultadas, las negociaciones favorables han permitido firmar un acuerdo a largo plazo con Google Cloud que incrementará el uso en cinco veces.
El miércoles, Lovable y Google anunciaron una asociación multianual ampliada. Esta startup con sede en Estocolmo, especializada en código de alto rendimiento y en crecimiento acelerado, ya es cliente de Google Cloud desde hace algún tiempo. Bajo el n
 El director ejecutivo de Vercel, Guillermo Rauch, insinúa una salida a bolsa mientras los agentes de IA impulsan los ingresos
A diferencia de muchas startups fundadas antes de ChatGPT que ahora luchan por encontrar su lugar en la era de la IA, Vercel, una herramienta de desarrollo y plataforma de alojamiento web con una déca
¡Las mejores herramientas de 2026 para la investigación en IA, con las más valoradas, ya están disponibles en XIX.AI! Esta lista seleccionada incluye potentes recursos revolucionarios que te permiten acceder rápidamente a revistas científicas, conjuntos de datos y tendencias del sector. Consigue una comparación entre las opciones gratuitas y las de pago, junto con pruebas en condiciones reales y clasificaciones actualizadas semanalmente. Estas opciones imprescindibles te ayudarán a mejorar la eficiencia de tu investigación y a sacar el máximo partido a la IA. ¡Explora ahora mismo y descubre tu herramienta perfecta!
10 herramientas
xix.ai
¡Las mejores herramientas de 2026 para campañas de correo electrónico con IA, mejor valoradas para el marketing de ciclo de vida! XIX.AI ha seleccionado una potente colección de soluciones revolucionarias que no te puedes perder, ya que aumentan la eficiencia en la redacción, ayudan a crear contenido altamente segmentado y optimizan todos los flujos de trabajo de marketing. Disfruta de clasificaciones actualizadas semanalmente, pruebas en condiciones reales y una comparación entre opciones gratuitas y de pago para encontrar la herramienta perfecta para tus necesidades. ¡Explora ahora mismo y aprovecha tu ventaja con la IA!
11 herramientas
xix.ai
¡Ya están aquí, en XIX.AI, las mejores herramientas de análisis de inversiones basadas en IA de 2026, según las valoraciones de los usuarios! Esta lista seleccionada incluye señales de gran precisión para evaluar los riesgos de tu cartera y ayudarte a tomar decisiones más inteligentes y basadas en datos. Realizamos pruebas en condiciones reales cada semana para actualizar las clasificaciones y ofrecemos una comparación entre las opciones gratuitas y las de pago. Descubre hoy mismo la herramienta perfecta para mejorar la eficiencia de tu análisis de inversiones. ¡Explora ahora!
10 herramientas
xix.ai
¡Las mejores herramientas de chatbot con IA para la atención al cliente en sitios web de 2026 ya están aquí, en XIX.AI! Nuestra lista seleccionada incluye soluciones potentes y revolucionarias que aceleran los tiempos de respuesta, mejoran la satisfacción del cliente y ahorran muchísimo trabajo manual. Cada opción se somete a rigurosas pruebas en condiciones reales, con detalles comparativos entre las versiones gratuitas y de pago. ¡Explórala ahora para encontrar la herramienta perfecta que potencie la eficiencia de tu servicio de atención en línea!
10 herramientas
xix.ai
¡Las mejores herramientas de 2026 para responder comentarios con IA en Instagram, ideales para tiendas, mensajes privados y gestión de comunidades! XIX.AI ha elaborado una lista de las soluciones más destacadas y revolucionarias, con clasificaciones actualizadas semanalmente, comparaciones entre versiones gratuitas y de pago, además de pruebas en entornos reales. Estas herramientas imprescindibles permiten aumentar significativamente la productividad al simplificar las tareas de respuesta, ahorrar tiempo y mejorar la interacción con los clientes en todas las plataformas de redes sociales. ¡Explórelas ahora para encontrar la herramienta perfecta para una gestión de comunidades sin complicaciones!
10 herramientas
xix.ai
¡Las mejores herramientas de retoque fotográfico con IA para la edición de retratos de 2026 ya están aquí, en XIX.AI! Esta lista seleccionada incluye soluciones potentes y revolucionarias que ayudan a los creadores a mejorar su eficiencia en la edición y a desarrollar todo su potencial creativo. Realizamos pruebas en condiciones reales y ofrecemos una comparación detallada entre las versiones gratuitas y de pago, junto con clasificaciones que se actualizan semanalmente, para asegurarnos de que encuentres la herramienta perfecta e imprescindible para conseguir retratos impecables. ¡Explora ahora mismo y descubre tu opción ideal!
12 herramientas
xix.ai












